Zuletzt aktualisiert am 12. October 2026
Das Universitätsklinikum Zielona Góra sichert den Zugriff auf Arbeitsplatzrechner, Server und VPN mit Rublon MFA
Das Universitätsklinikum Zielona Góra führte Rublon MFA ein, um den Zugriff auf zentrale IT-Ressourcen besser abzusichern. Geschützt wurden Administratorkonten sowie die Konten ausgewählter Benutzer, insbesondere von Führungskräften. Die Anbindung an das lokale Active Directory und die Benutzersynchronisierung über Directory Sync vereinfachten die Kontenverwaltung, ohne den gewohnten Arbeitskomfort zu beeinträchtigen. Rublon
„Aus Sicht der IT-Abteilung war die Einführung weder übermäßig komplex noch besonders zeitaufwendig. Dank einer guten Planung und der Unterstützung unseres Implementierungspartners verlief der gesamte Prozess reibungslos. So konnten wir unser Ziel, den Zugriff auf die wichtigsten Ressourcen unserer Einrichtung besser abzusichern, schnell erreichen.“
Pawel Zielinski
Leiter der IT-Abteilung, Universitätsklinikum Zielona Góra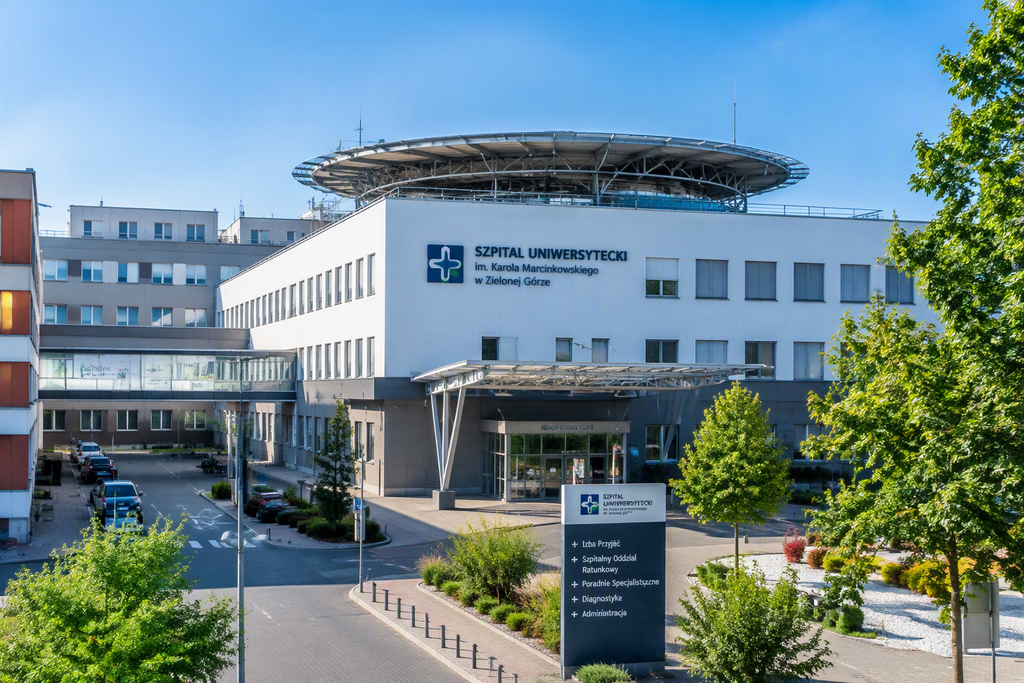
Ziele
Der Zugriff auf Arbeitsplatzrechner, Windows-Server und das VPN sollte abgesichert werden.
Das Risiko von Kontoübernahmen sollte für Administratoren und ausgewählte Benutzer, insbesondere Führungskräfte, reduziert werden.
Die Lösung sollte sich in das lokale Active Directory integrieren lassen und eine automatische Benutzersynchronisierung ermöglichen.
Das Sicherheitsniveau sollte steigen, ohne den Arbeitsalltag des Personals zu beeinträchtigen.
Ergebnisse
Für die im Rahmen der Einführung geschützten Benutzer wurde der Zugriff auf Arbeitsplatzrechner, Server und VPN um eine zusätzliche Schutzebene ergänzt.
Die automatische Kontensynchronisierung über Directory Sync verringerte den manuellen Aufwand bei der Benutzerverwaltung.
Die Einführung verlief reibungslos und ohne Unterbrechungen des Krankenhausbetriebs.
Die Benutzer akzeptierten die Lösung und konnten weiterhin komfortabel arbeiten. Die Zahl der authentifizierungsbezogenen Supportanfragen an die IT-Abteilung stieg nicht an.
Der Kunde
Name:
Karol-Marcinkowski-Universitätsklinikum in Zielona Góra
Szpital Uniwersytecki im. Karola Marcinkowskiego w Zielonej Górze
Branche:
Gesundheitswesen
Standort:
Zielona Góra, Polen
Website:
https://szpital.zgora.pl/
Profil:
Das Klinikum erbringt rund um die Uhr medizinische Leistungen. Seine IT-Umgebung unterstützt die Arbeit des medizinischen, administrativen und technischen Personals sowie die Verarbeitung von Patientendaten, medizinischer Dokumentation und Verwaltungsinformationen. Der sichere Zugriff auf diese Ressourcen ist von entscheidender Bedeutung für die Aufrechterhaltung des Krankenhausbetriebs.
Die Herausforderung
Schutz vor Kontoübernahmen
Das Klinikum wollte sein allgemeines Sicherheitsniveau erhöhen und das Risiko verringern, dass gestohlene oder durch Phishing erbeutete Passwörter für unbefugte Zugriffe genutzt werden. Besonderen Schutz benötigten die Konten von Administratoren und Führungskräften, da sie Zugriff auf sensible Daten und zentrale Systeme ermöglichten. Die Sicherheitsmaßnahmen mussten sowohl für Arbeitsplatzrechner und Server als auch für den Fernzugriff über VPN verstärkt werden.
Integration in das bestehende Benutzerverzeichnis
Die Benutzeridentitäten wurden im lokalen Active Directory verwaltet, das als zentrale Instanz für Konten, Gruppen und Berechtigungen diente. Das Klinikum benötigte eine Lösung für die Multi-Faktor-Authentifizierung (MFA), die sich in die vorhandene Infrastruktur integrieren ließ. Ebenso wichtig war eine automatische Benutzersynchronisierung, um personelle Veränderungen einfacher abzubilden und Zugriffsrechte effizient zu vergeben oder zu entziehen.
Einfache Einführung und Bedienung
In einer Einrichtung, die rund um die Uhr medizinische Leistungen erbringt, durfte die Einführung zusätzlicher Sicherheitsmaßnahmen die Arbeit des Personals nicht beeinträchtigen. Das Klinikum wollte den vertrauten Anmeldeprozess beibehalten und den Aufwand für das IT-Team begrenzen. Die neue Authentifizierungslösung sollte den Schutz erhöhen, ohne zeitaufwendige Schulungen zu erfordern oder den Arbeitsalltag zu erschweren.
Die Lösung
Das Universitätsklinikum Zielona Góra entschied sich für die Multi-Faktor-Authentifizierung mit Rublon MFA.
Die Umsetzung erfolgte mit Unterstützung des Systemintegrators 3PRO. Dieser begleitete die Bedarfsanalyse, die Vorbereitung der IT-Umgebung und die Inbetriebnahme der Lösung und stand auch nach der Einführung unterstützend zur Seite. Durch die Zusammenarbeit ließ sich die Konfiguration auf die spezifischen Anforderungen des Klinikums abstimmen. Technische Fragen konnten zügig geklärt werden.
Schutz der Infrastruktur
Rublon MFA wurde eingesetzt, um den Zugriff auf Arbeitsplatzrechner, Windows-Server und das für die Arbeit aus der Ferne genutzte VPN abzusichern. In der ersten Phase wurden Administratorkonten sowie die Konten ausgewählter Benutzer, insbesondere von Führungskräften, geschützt. Der zusätzliche Authentifizierungsfaktor verringerte das Risiko unbefugter Zugriffe bei kompromittierten Passwörtern.
Damit begann die Einführung bei den Konten mit den höchsten Berechtigungen und einer besonders großen Bedeutung für die Sicherheit der Einrichtung. Perspektivisch sollen auch externe Auftragnehmer und Servicepartner in die Zugriffskontrolle einbezogen werden.
Integration in bestehende Dienste und Benutzersynchronisierung mit Active Directory
Das lokale Active Directory blieb die zentrale Quelle für Benutzeridentitäten. Die Benutzer konnten ihre bisherigen Domänenanmeldedaten weiterhin verwenden. Rublon MFA ergänzte den bestehenden Anmeldeprozess um eine zusätzliche Schutzebene, ohne dass eine kosten- und zeitintensive Migration in eine Cloud-Umgebung erforderlich war. Dies war im Krankenhausumfeld besonders wichtig: Viele medizinische und administrative Systeme basieren weiterhin auf lokalen Verzeichnisdiensten und erfordern eine strikte Kontrolle des Zugriffs auf IT-Ressourcen.
Mit Directory Sync werden die Benutzerkonten aus dem lokalen Active Directory automatisch mit Rublon MFA synchronisiert. Das Anlegen von Konten, die Aktualisierung von Benutzerdaten und der Entzug von Zugriffsrechten erfolgen im Verzeichnisdienst. Die Änderungen werden anschließend in Rublon MFA übernommen. Dadurch musste das IT-Team Konten seltener manuell in mehreren Systemen verwalten. Zugleich behielt es die volle Kontrolle über den Lebenszyklus der Benutzerkonten und reduzierte das Risiko von Verwaltungsfehlern.
Benutzerkomfort und einfache Administration
Die Benutzer gewöhnten sich schnell an den zusätzlichen Anmeldeschritt. Das Klinikum stellte weder nennenswerte Vorbehalte gegenüber MFA noch einen Anstieg der authentifizierungsbezogenen Supportanfragen an die IT-Abteilung fest. Rublon MFA läuft stabil und verbessert den Zugriffsschutz, ohne den Arbeitskomfort spürbar zu beeinträchtigen. Die intuitive Bedienung erfordert keine speziellen technischen Kenntnisse.
Die Vorteile der Einführung von Rublon MFA
| Eine einheitliche MFA-Plattform | Rublon MFA schützt den Zugriff auf Arbeitsplatzrechner, Server und VPN mit einer einheitlichen Lösung. So lassen sich unterschiedliche Bereiche der Infrastruktur über eine einzige Plattform absichern. |
| Schutz zentraler IT-Ressourcen | MFA sichert den Zugriff auf Arbeitsplatzrechner, Windows-Server und VPN für die im Rahmen der Einführung geschützten Konten ab. |
| Geringeres Risiko von Kontoübernahmen | Der zusätzliche Authentifizierungsfaktor erschwert den Missbrauch gestohlener oder durch Phishing erbeuteter Passwörter von Administratoren und ausgewählten Benutzern. |
| Einfachere Benutzerverwaltung | Die Synchronisierung mit Active Directory reduziert den manuellen Aufwand beim Anlegen und Aktualisieren von Konten sowie das Risiko von Verwaltungsfehlern. |
| Komfort im Arbeitsalltag | Die Benutzer akzeptierten den zusätzlichen Anmeldeschritt. Die Zahl der authentifizierungsbezogenen Supportanfragen an die IT-Abteilung stieg nicht an. |
| Reibungslose Einführung | Mit Rublon MFA ließ sich der zusätzliche Zugriffsschutz zügig und ohne unnötige Komplikationen oder Ausfallzeiten einführen. |
Fazit und Ausblick
Das Universitätsklinikum Zielona Góra verbesserte die Sicherheit des Zugriffs auf Arbeitsplatzrechner, Windows-Server und VPN, indem es Administratorkonten und die Konten ausgewählter Benutzer mit Rublon MFA absicherte. Die Einführung von MFA reduzierte das Risiko unbefugter Anmeldungen an kritischen Systemen deutlich – insbesondere bei privilegierten Administratorkonten. Die Integration mit dem lokalen Active Directory und die automatische Kontensynchronisierung vereinfachten das Identitätsmanagement. Die Einführung verlief reibungslos und ohne Ausfallzeiten.
Der Einsatz von Rublon MFA am Universitätsklinikum Zielona Góra zeigt, dass wirksame IT-Sicherheit weder komplizierte Abläufe noch Einschränkungen für das Personal bedeuten muss. Die positiven Benutzererfahrungen und der stabile Betrieb der Lösung veranlassten das Klinikum, weitere Ausbauschritte zu planen. Rublon MFA gilt als wichtiger Bestandteil der langfristigen Cybersicherheitsstrategie der Einrichtung. Das Klinikum beabsichtigt, den Einsatz schrittweise auf weitere Systeme und Dienste auszuweiten, die einen zusätzlichen Zugriffsschutz benötigen. Das Projekt verdeutlicht außerdem, wie sich lokale Unternehmen und Institutionen in Zielona Góra gegenseitig unterstützen und gemeinsam zu mehr Cybersicherheit beitragen.