Zuletzt aktualisiert am 12. October 2026
Es ist leicht, ein Passwort zu stehlen. Es ist schwieriger, ein Telefon zu stehlen. Aber es ist nahezu unmöglich, den Fingerabdruck einer Person zu stehlen – und sehr schwer, ihn zu fälschen. Biometrische Verfahren sind die Zukunft der Authentifizierung. Rublon MFA ist die Zukunft. Rublon MFA unterstützt vollständig FIDO U2F und FIDO2 Sicherheitsschlüssel.
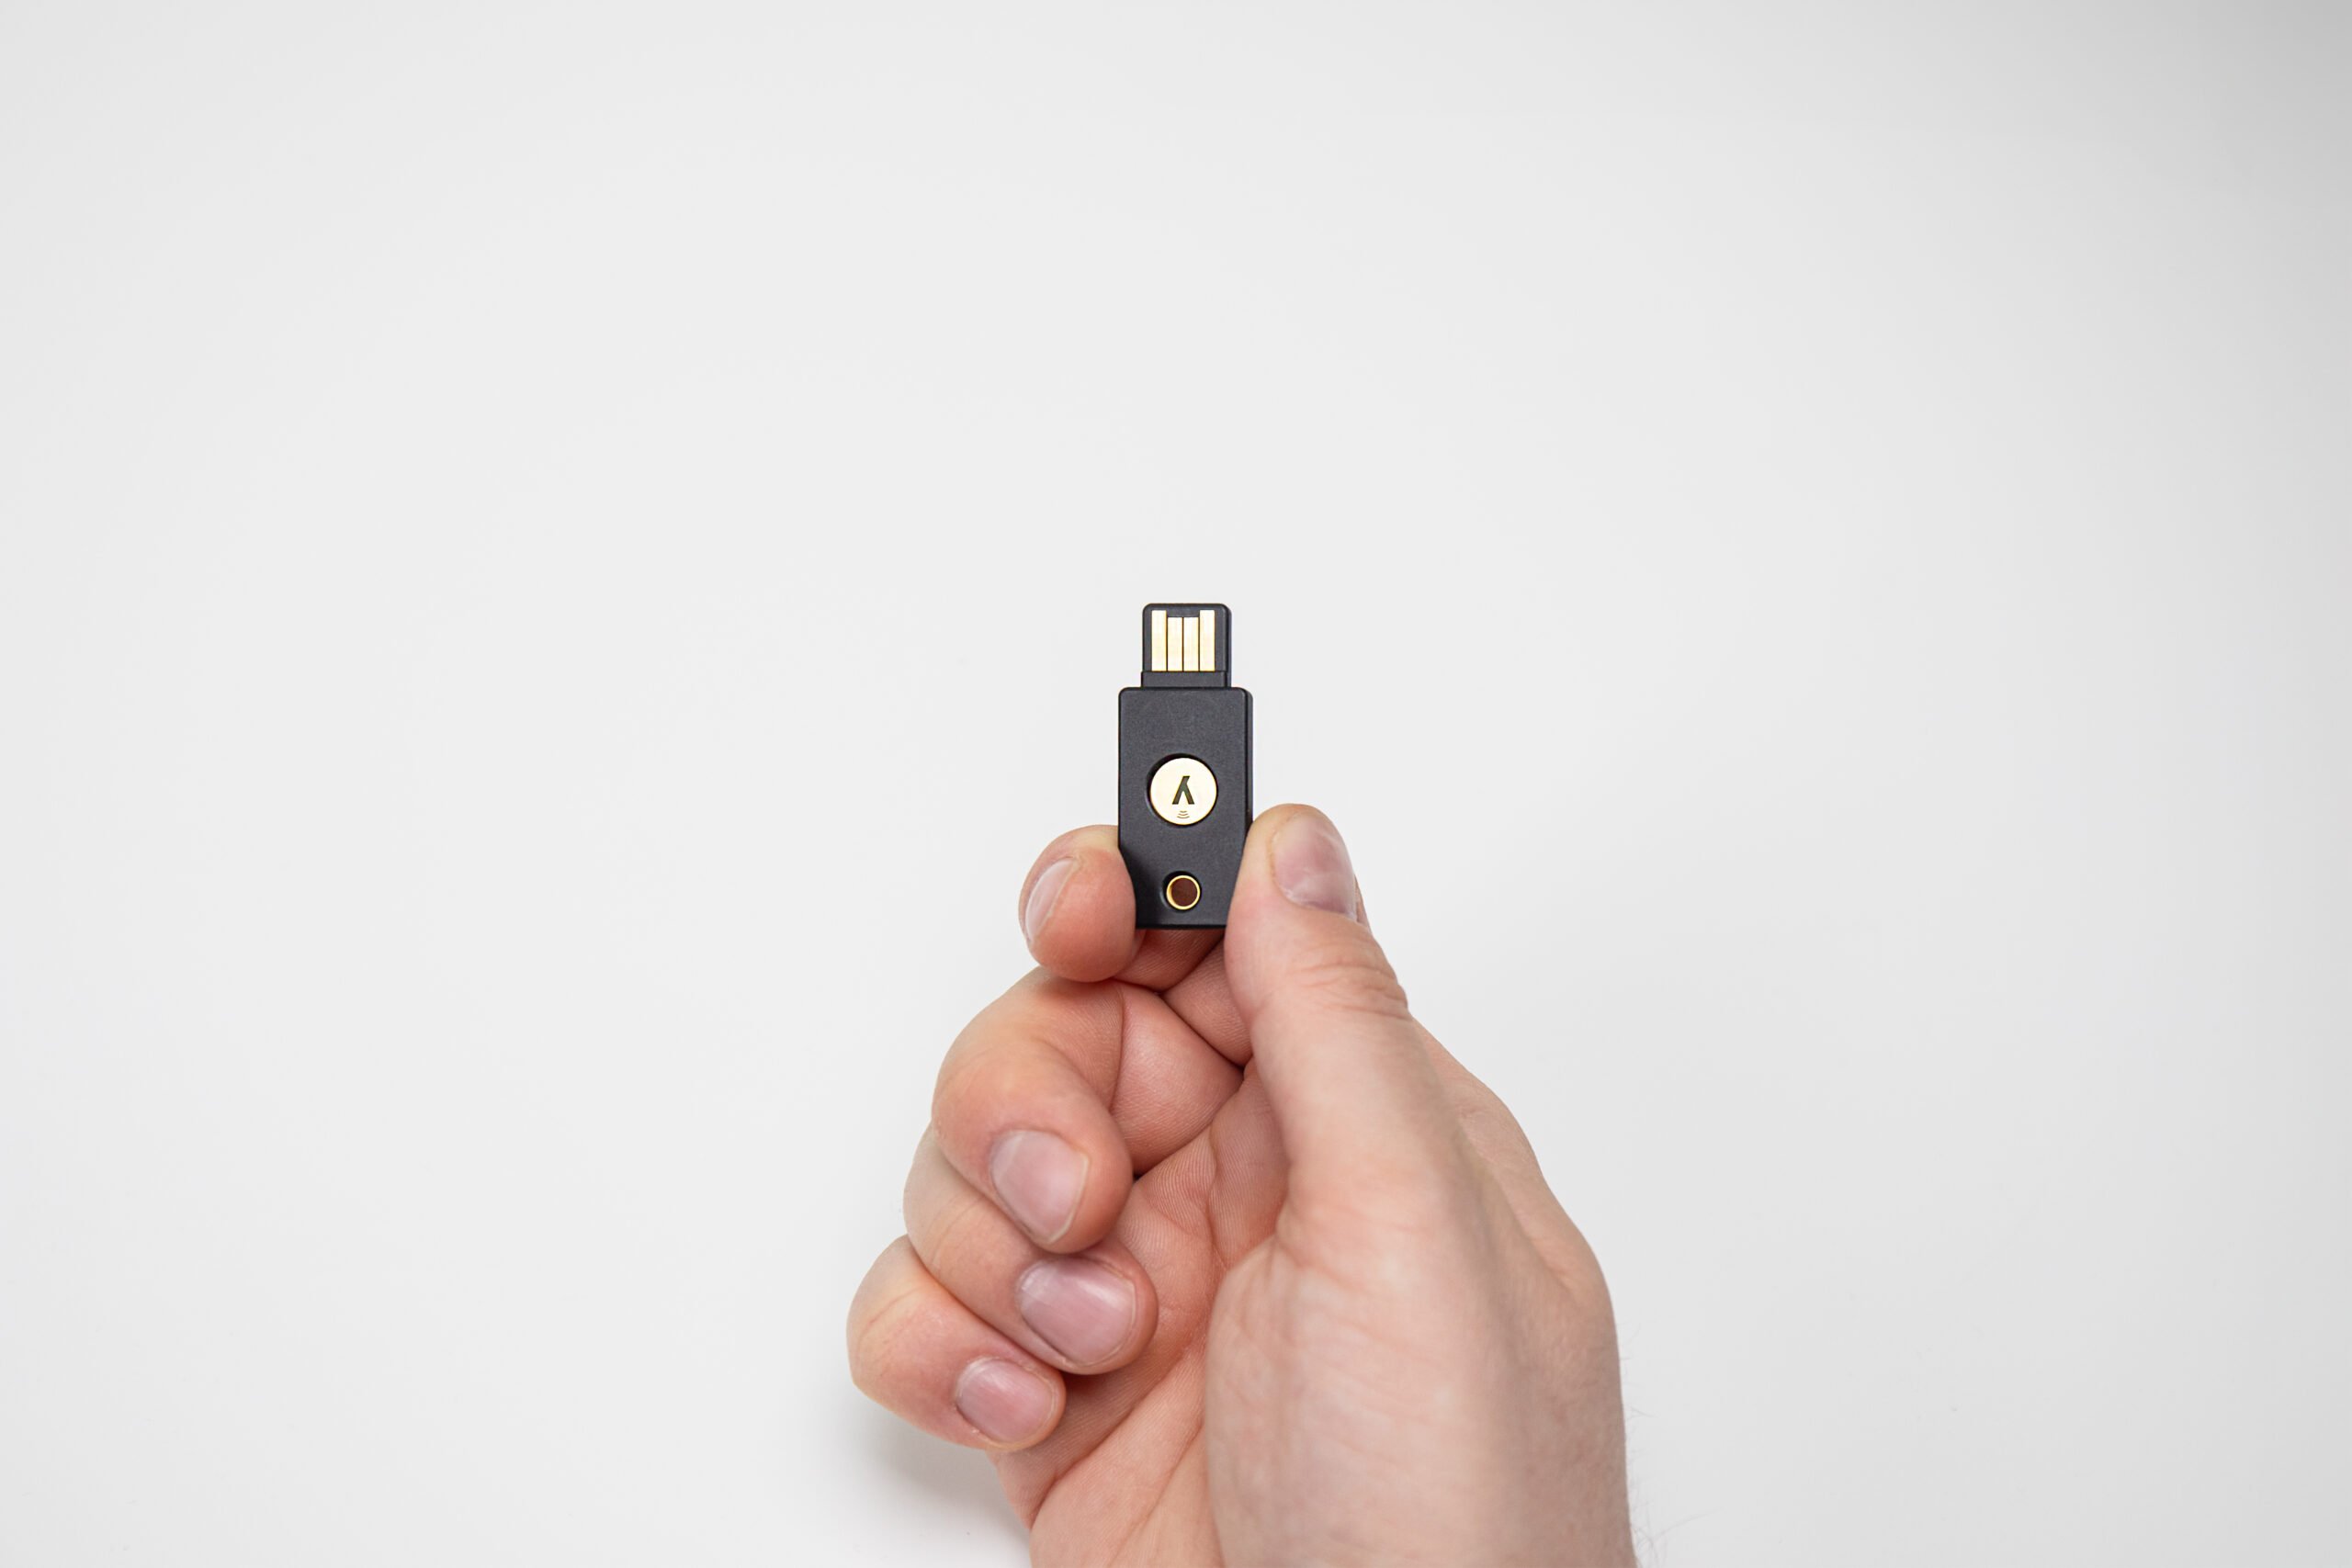
Ein Benutzer, der sich bei einer in Rublon MFA integrierten Anwendung anmeldet, gibt im ersten Schritt der Authentifizierung seinen Benutzernamen und sein Passwort ein. Im zweiten Schritt wird er aufgefordert, seinen Sicherheitsschlüssel einzustecken und ihn anzutippen oder zu berühren. Das war’s schon! Überzeugen Sie sich selbst:
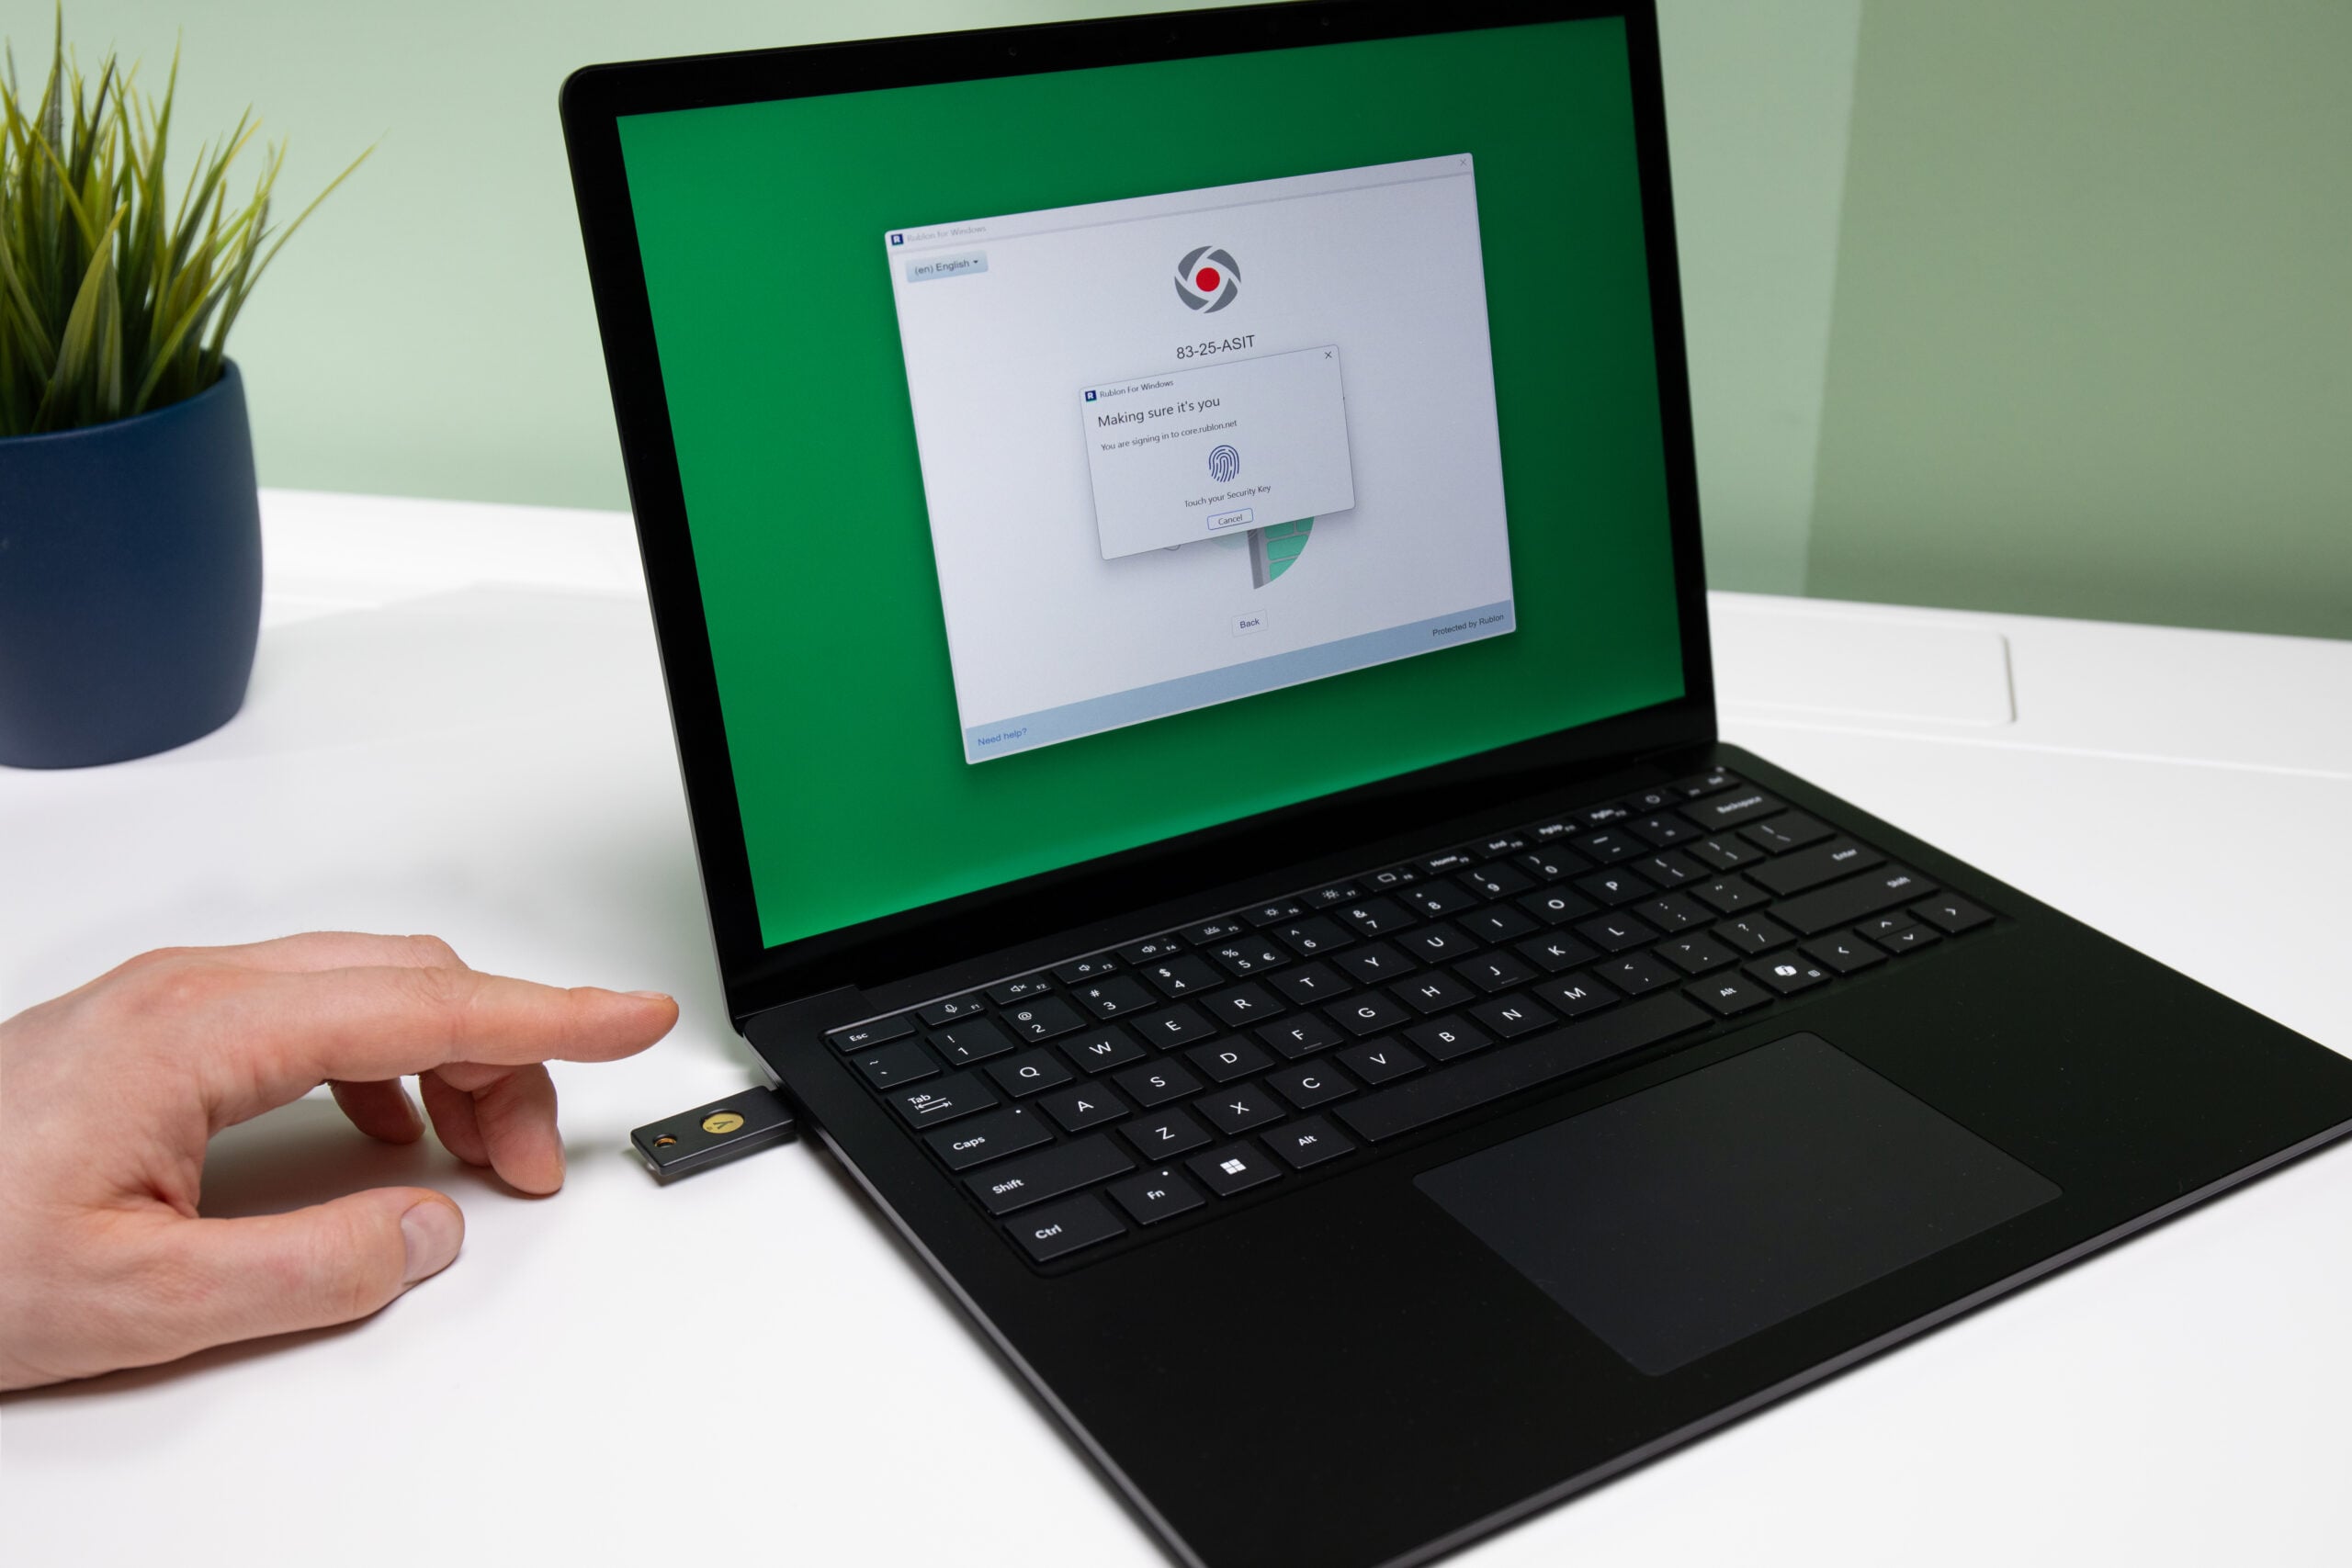
Rublon MFA macht die Authentifizierung mit Sicherheitsschlüsseln, die von Natur aus sehr sicher ist, schnell, zuverlässig und benutzerfreundlich.
Verwaltung von FIDO-Authentifikatoren
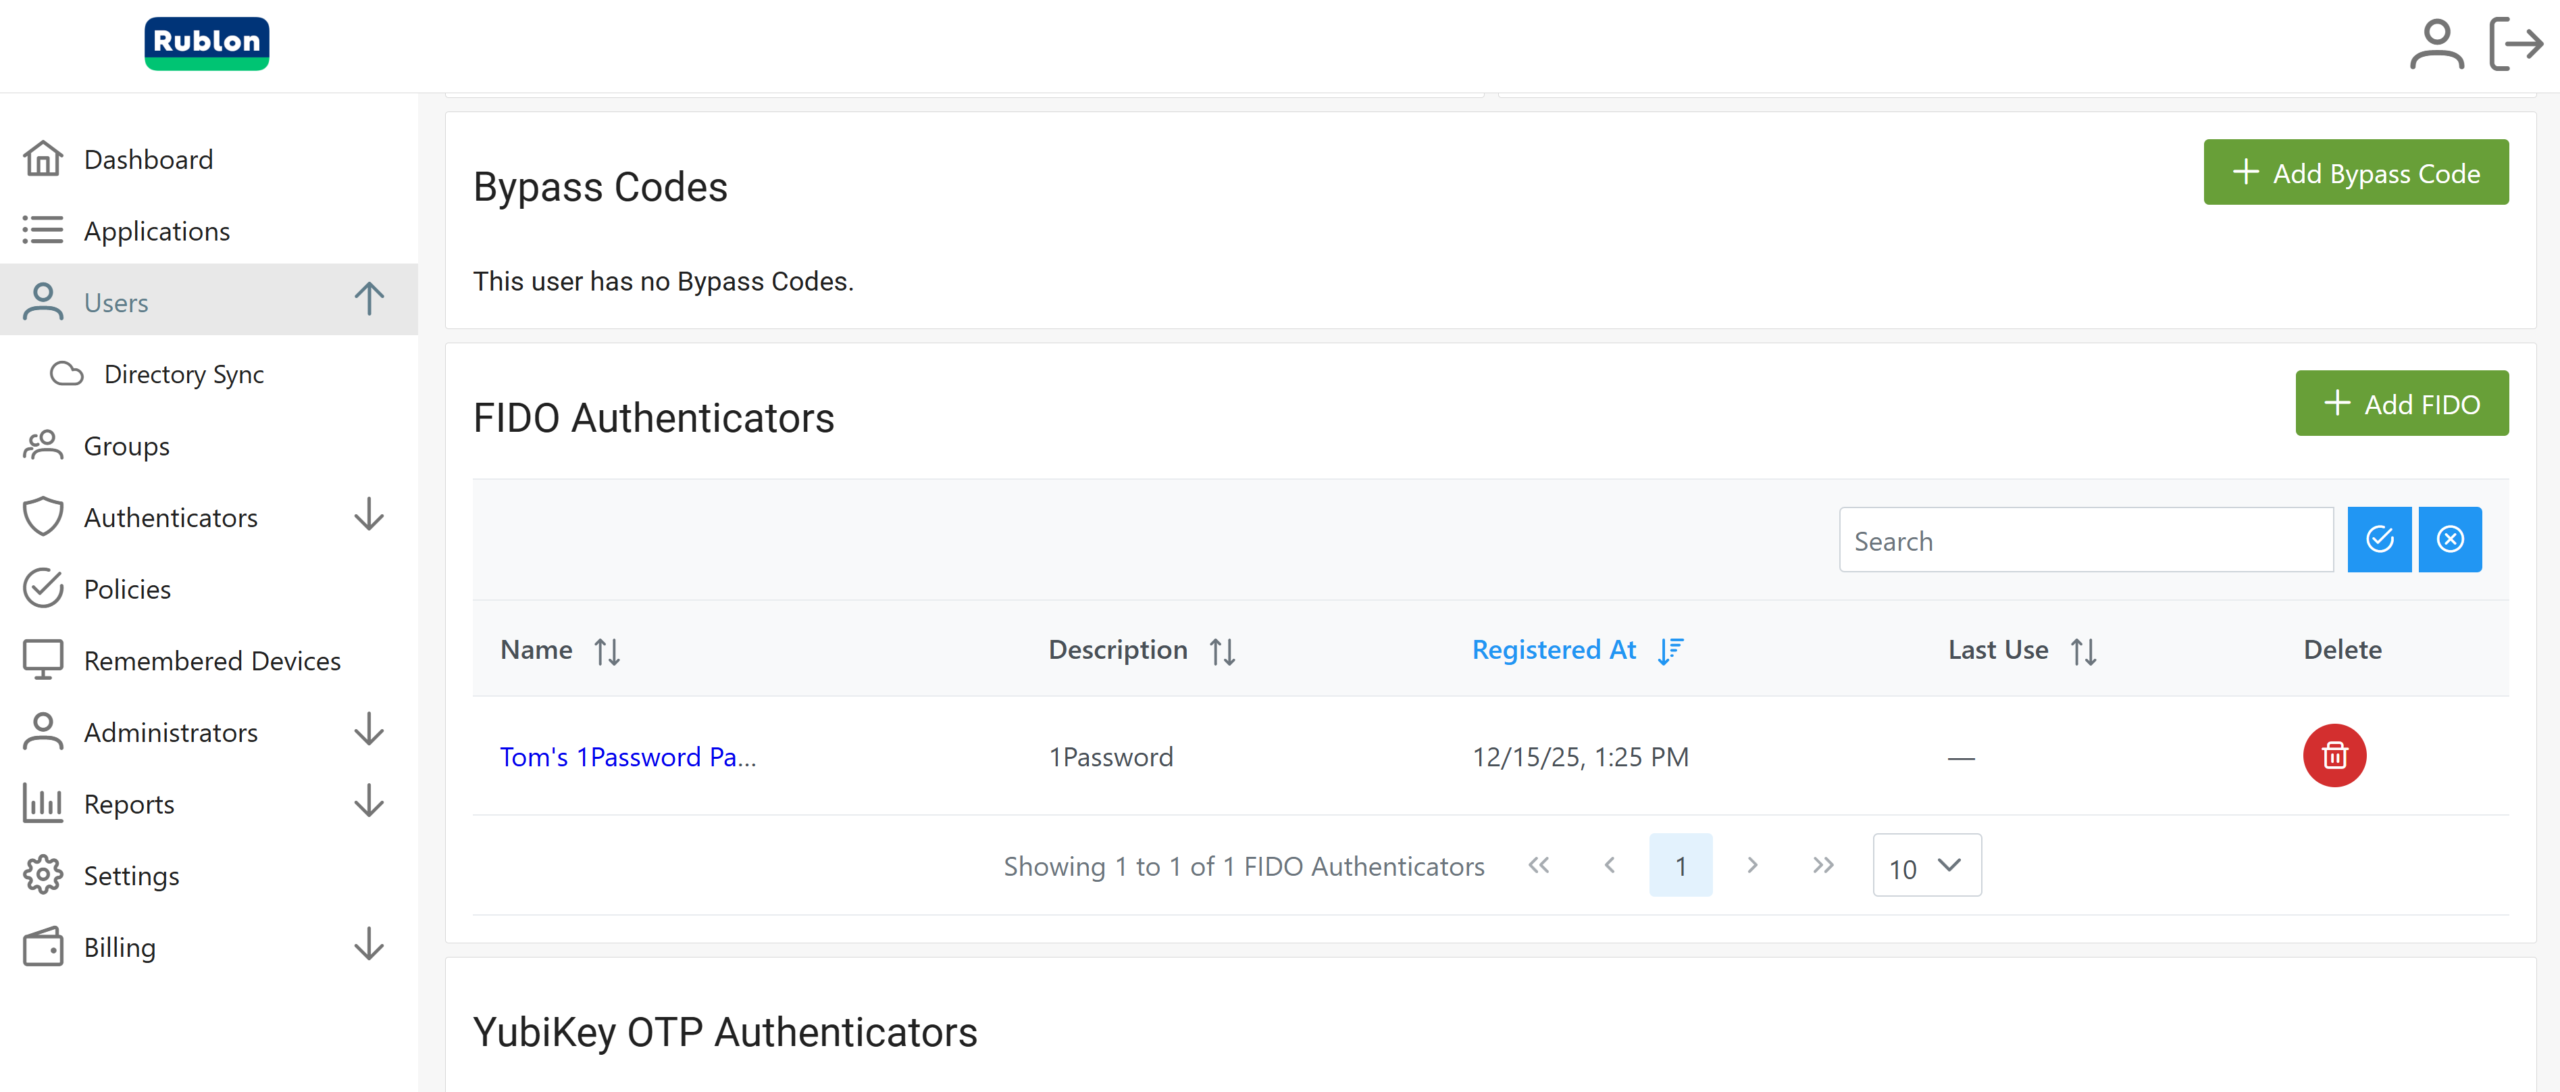
Rublon MFA bietet mehr als nur die Self-Enrollment von FIDO-Authentifikatoren durch Benutzer. Neben der eigenständigen Registrierung von FIDO2- und U2F-Sicherheitsschlüsseln sowie FIDO2-Passkeys können Administratoren FIDO-Authentifikatoren auch im Namen der Benutzer direkt über die Registerkarte FIDO Authenticators in der Rublon Admin Console registrieren. So erhalten Unternehmen mehr Kontrolle über den Rollout, können Onboarding-Prozesse standardisieren und phishing-resistente MFA schneller im gesamten Unternehmen einführen.
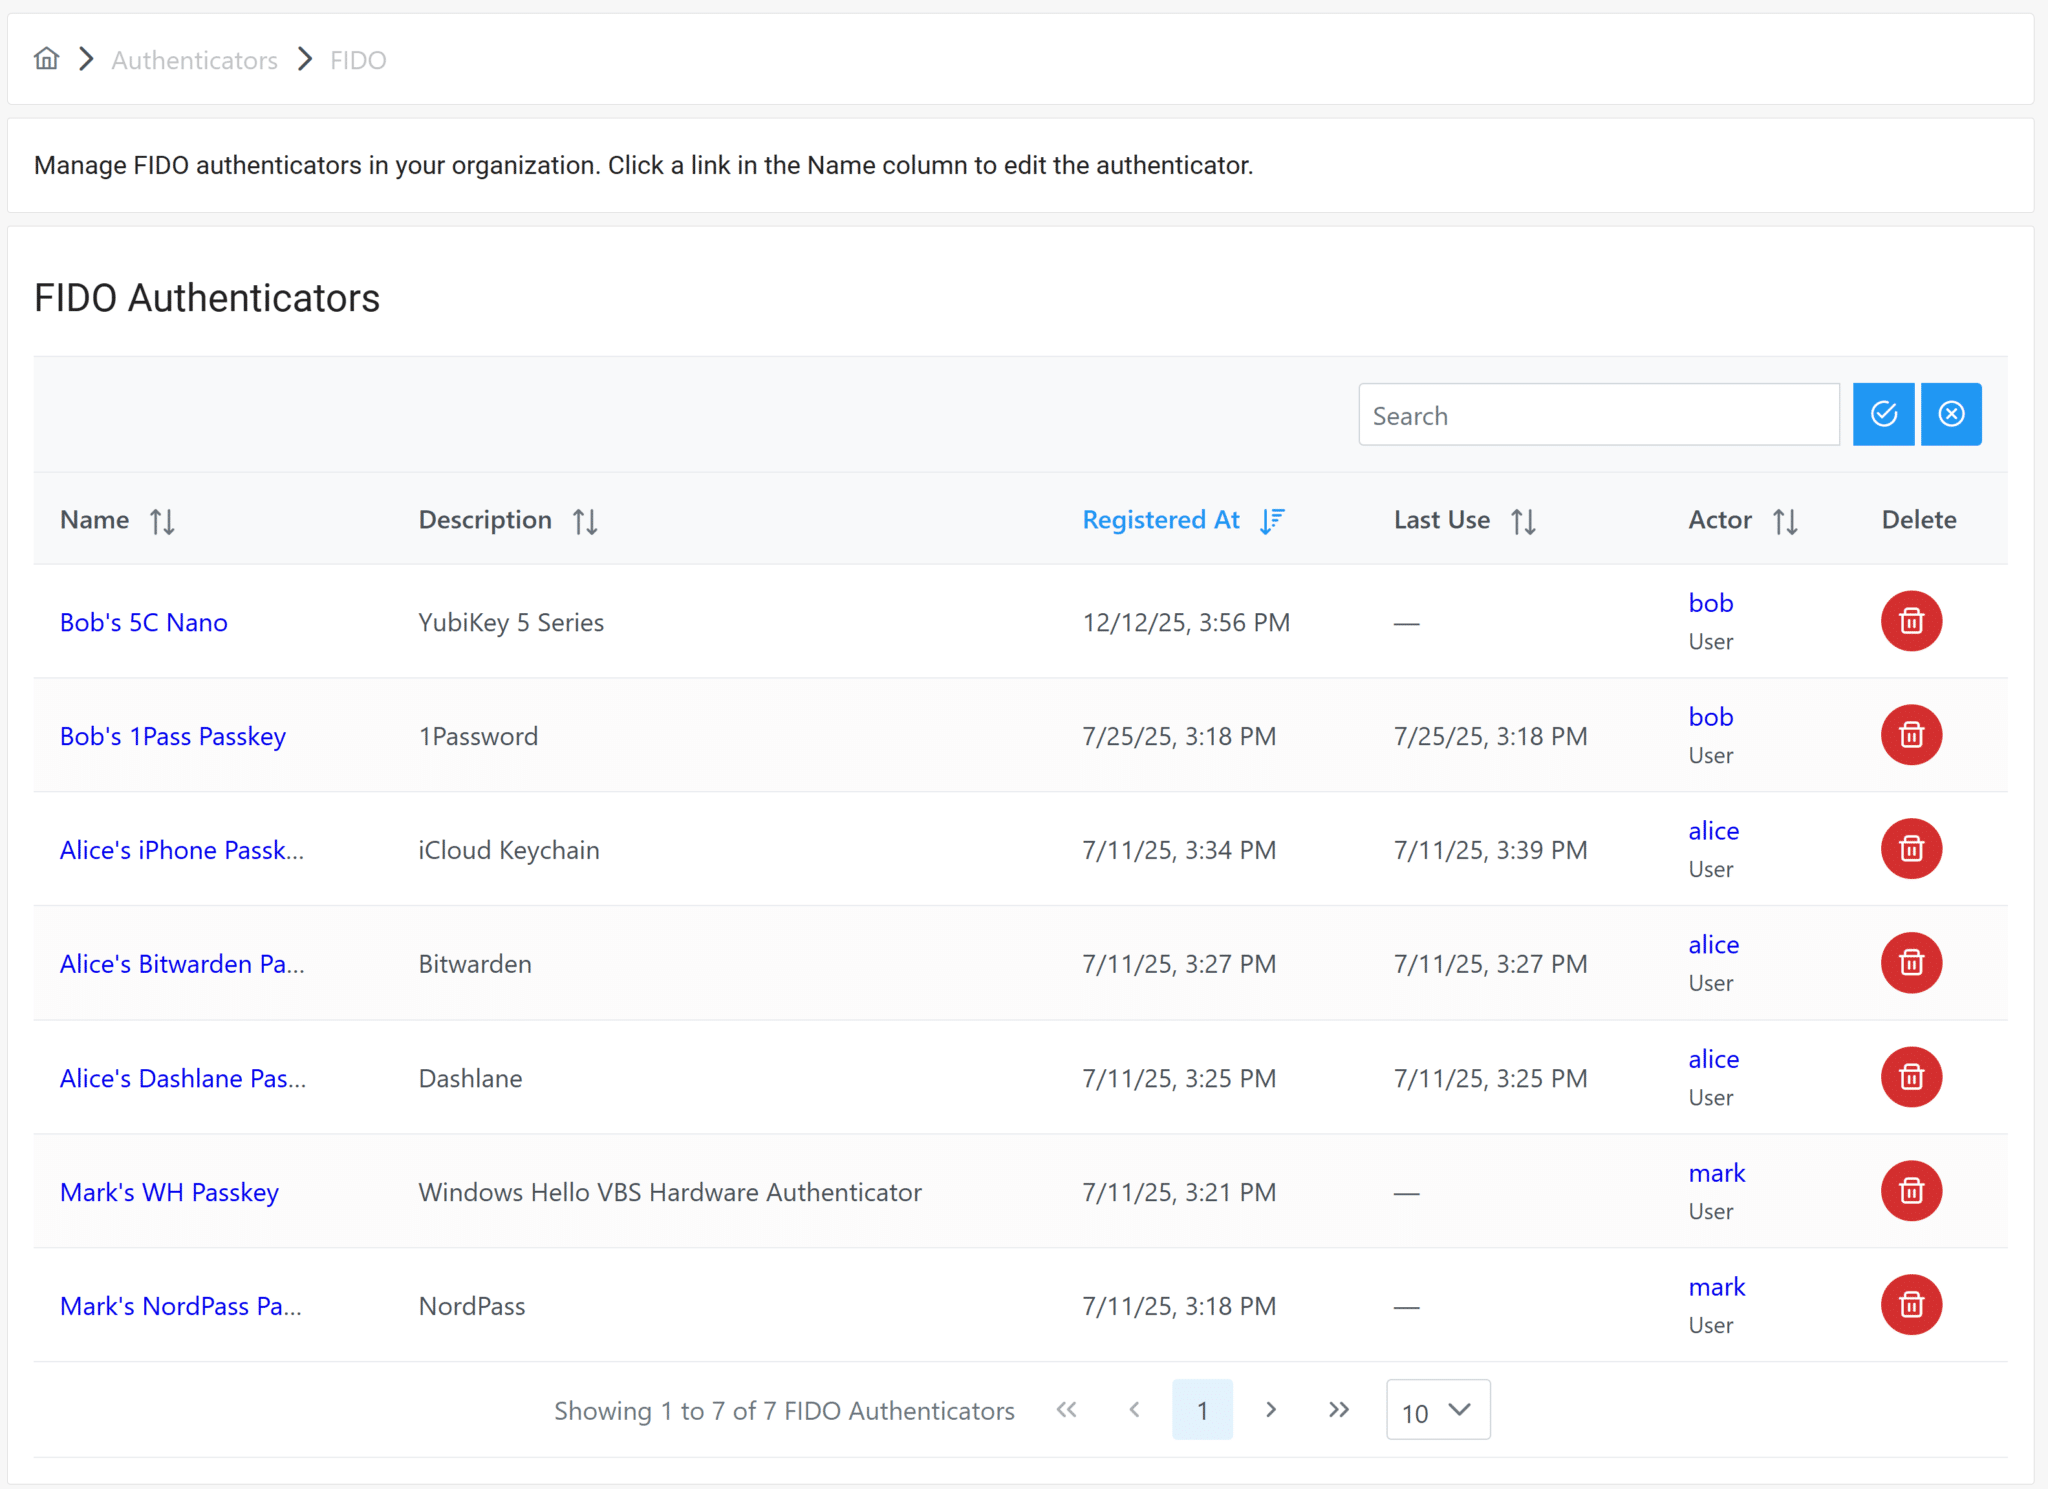
Über dieselbe Ansicht können Administratoren FIDO-Authentifikatoren außerdem entfernen und ihre Details mit nur einem Klick einsehen. Nach dem Anklicken des Namens werden wichtige allgemeine Informationen wie Name, Actor und Last Use angezeigt, ebenso wie Registrierungsdetails wie Device, IP Address, Registered At, Authenticator Type und Key Algorithm. Darüber hinaus stellt Rublon detaillierte Credential-Daten bereit, darunter AAGUID, Transports, Backup Data, UV Initialized und Counter, sowie Gerätespezifikationen wie Description, Key Protection, Attachment Hint, Crypto Strength, Authentication Algorithms und den FIDO Certified Level.
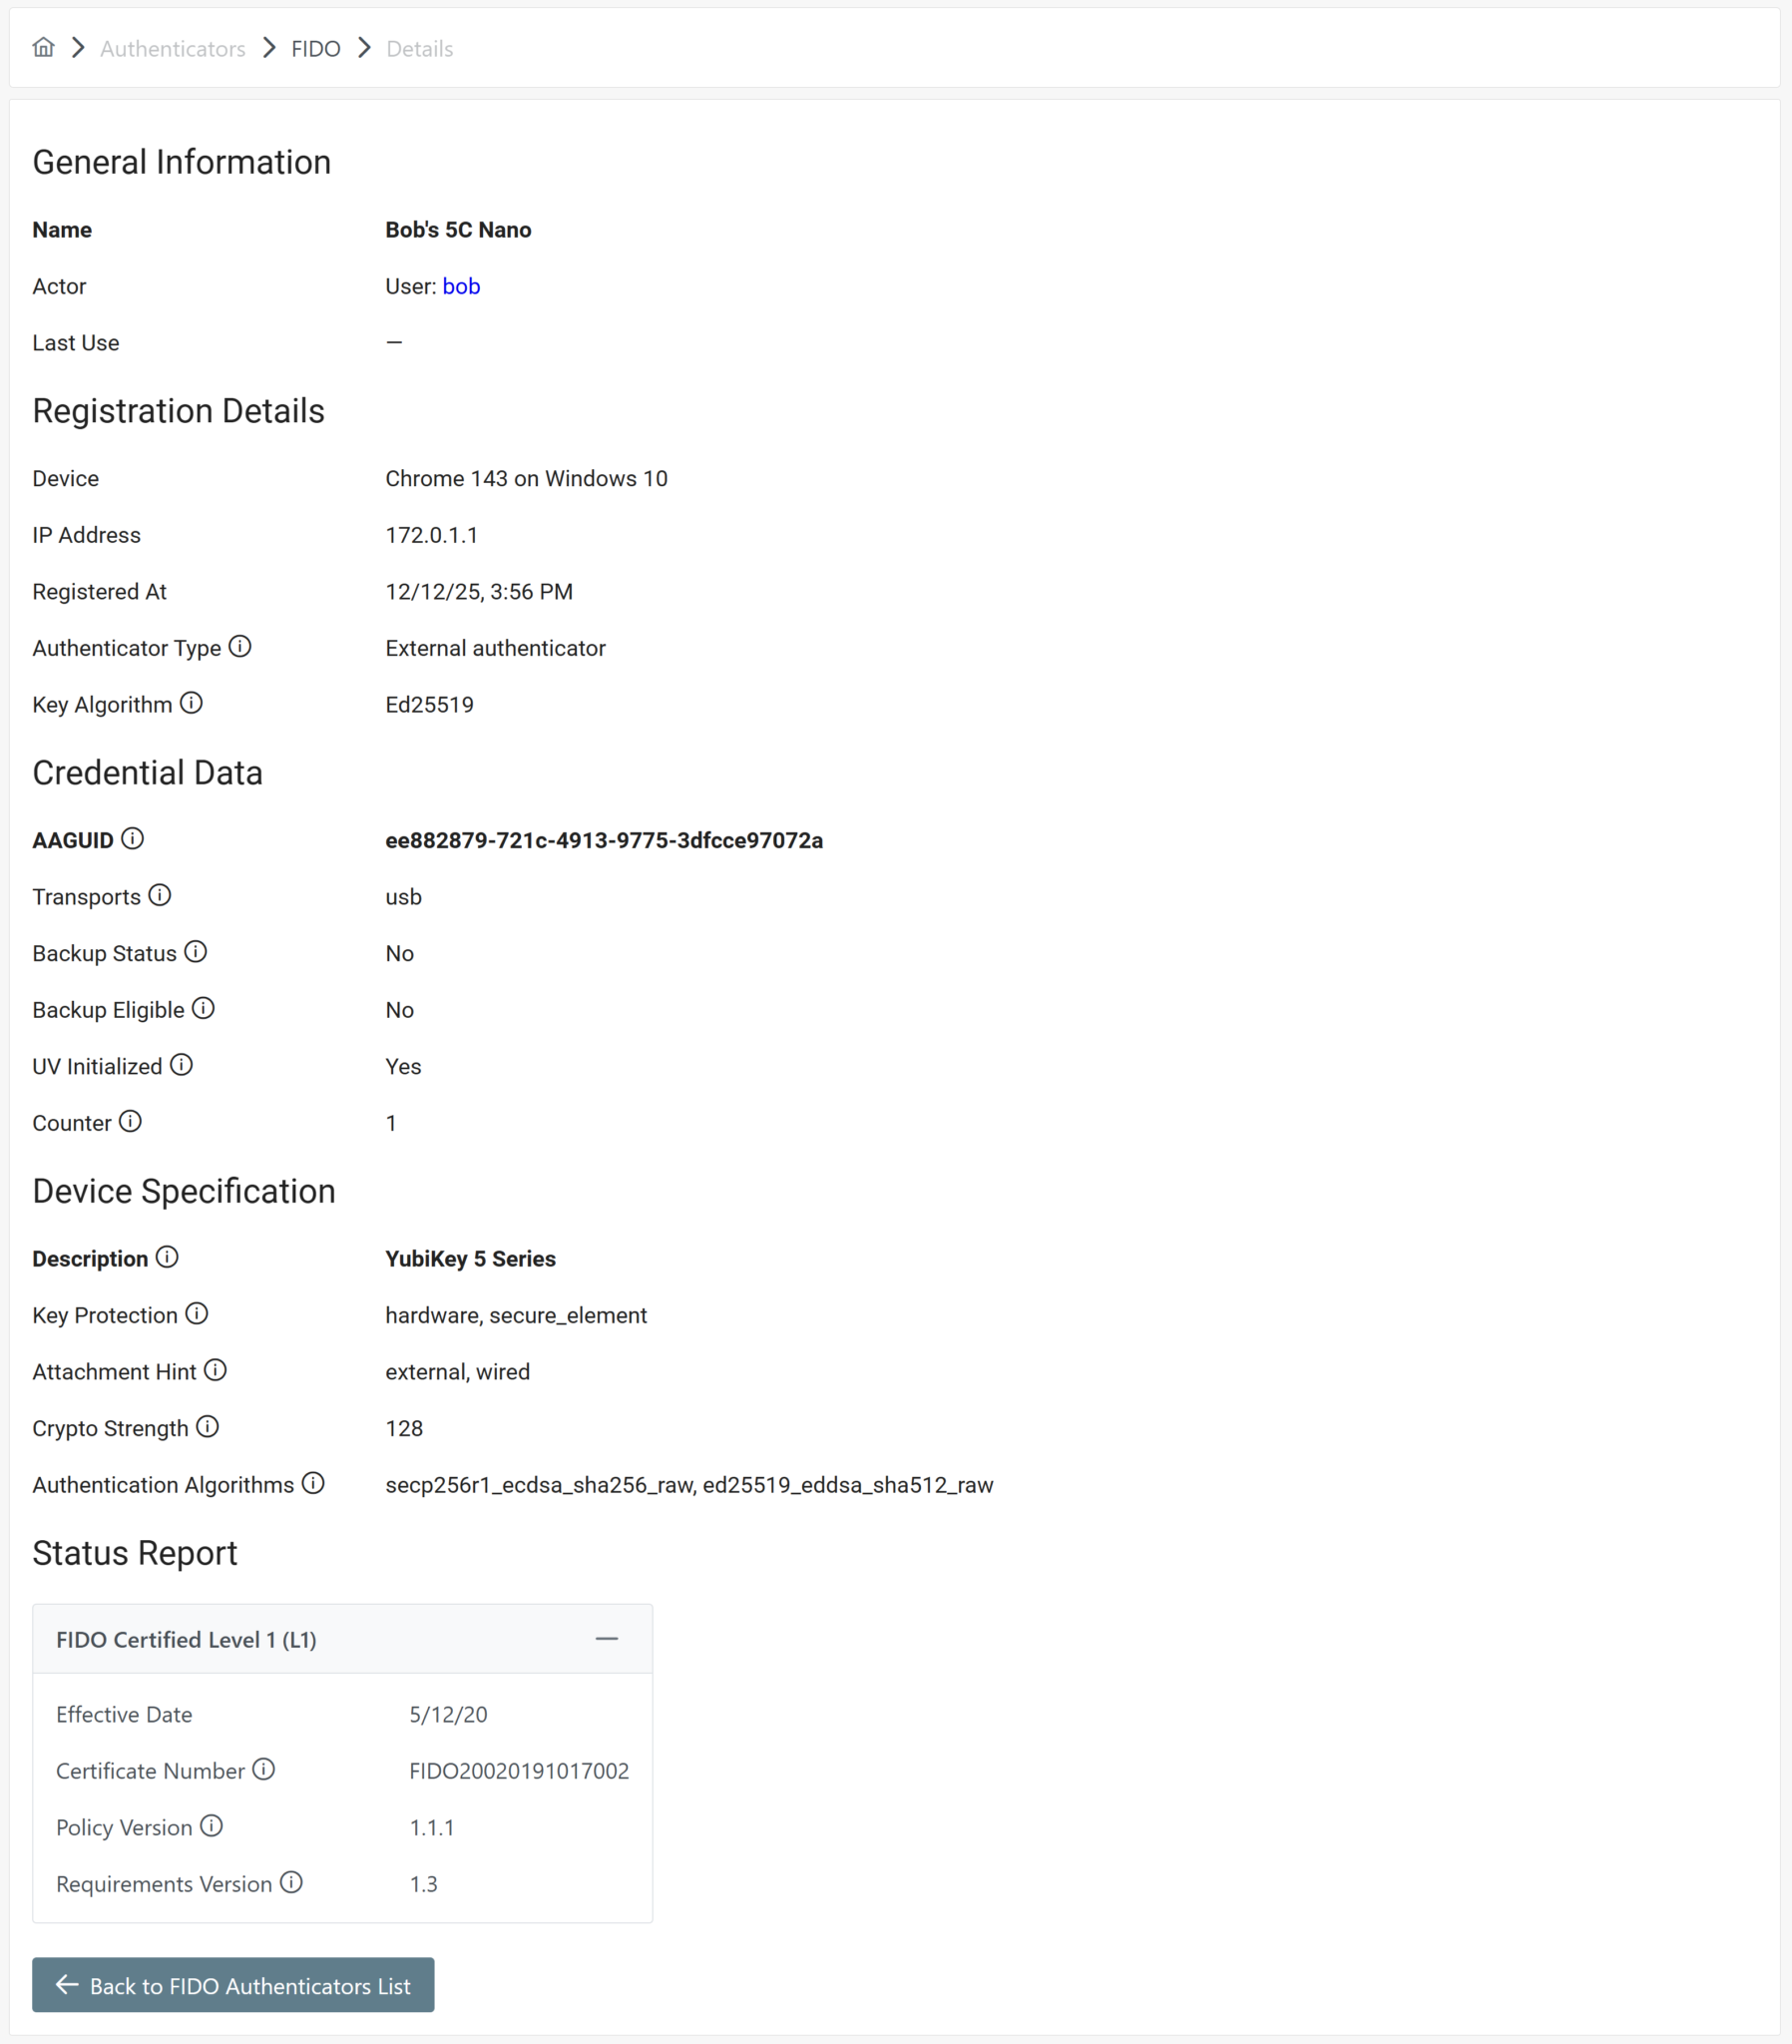
Dieselben Verwaltungsfunktionen stehen auch im individuellen Benutzerprofil im Bereich FIDO Authenticators zur Verfügung. Damit erhalten IT-Teams eine effiziente Möglichkeit, Rollouts zu beschleunigen, den gesamten Lebenszyklus von Authentifikatoren einfacher zu verwalten und jederzeit einen klaren Überblick über phishing-resistente Authentifizierungsmethoden im Unternehmen zu behalten.
Offline-Authentifizierung mit FIDO unter Windows
Rublon MFA für Windows Logon und RDP unterstützt FIDO-Sicherheitsschlüssel im Offline Mode. Benutzer können die MFA mit einem registrierten USB-Sicherheitsschlüssel abschließen, auch wenn ihr Windows-Computer keine Internetverbindung hat.
Unterstützt werden FIDO2-Sicherheitsschlüssel und FIDO U2F-Schlüssel, einschließlich Schlüsseln mit PIN oder integriertem Fingerabdrucksensor. Damit steht für Offline-Anmeldungen eine hardwarebasierte Alternative zu Passcodes aus einer mobilen App zur Verfügung.
Der Offline Mode muss aktiviert sein. Außerdem müssen die Anmeldedaten des Benutzers zuvor auf dem Computer bei bestehender Internetverbindung synchronisiert worden sein.
Erfahren Sie, wie Sie den Offline Mode für Windows konfigurieren.
Liste der Integrationen, die FIDO unterstützen
- Active Directory Federation Services (AD FS)
- Aha!
- BambooHR
- Bonusly
- Bugsnag
- Certify
- Cisco AnyConnect VPN with ASA
- Citrix Gateway
- Confluence Server and Data Center
- Confluent
- Dropbox
- Envoy
- Fastly
- FogBugz
- Freshdesk
- GitHub
- G Suite
- HackerRank for Work
- Jamf Pro
- Jira Server and Data Center
- Jitbit
- Kemp
- ManageEngine ADManager Plus
- Office 365
- OpenCart
- Open edX
- OpenVPN Cloud
- Outlook Web App (OWA)
- PagerDuty
- Pingdom
- Pulse Connect Secure SSL VPN
- Remote Web Access (RD Web)
- Roundcube
- Salesforce
- Snipe-IT
- SonicWall SMA
- Splunk
- Sumo Logic
- Weekdone
- WordPress
- Zendesk