Die Windows-Authentifizierung schützt den Zeitpunkt der Benutzeranmeldung. Sobald die Desktopsitzung aktiv ist, sind sensible Anwendungen und Verwaltungstools jedoch möglicherweise nur einen Klick oder einen Befehl entfernt.
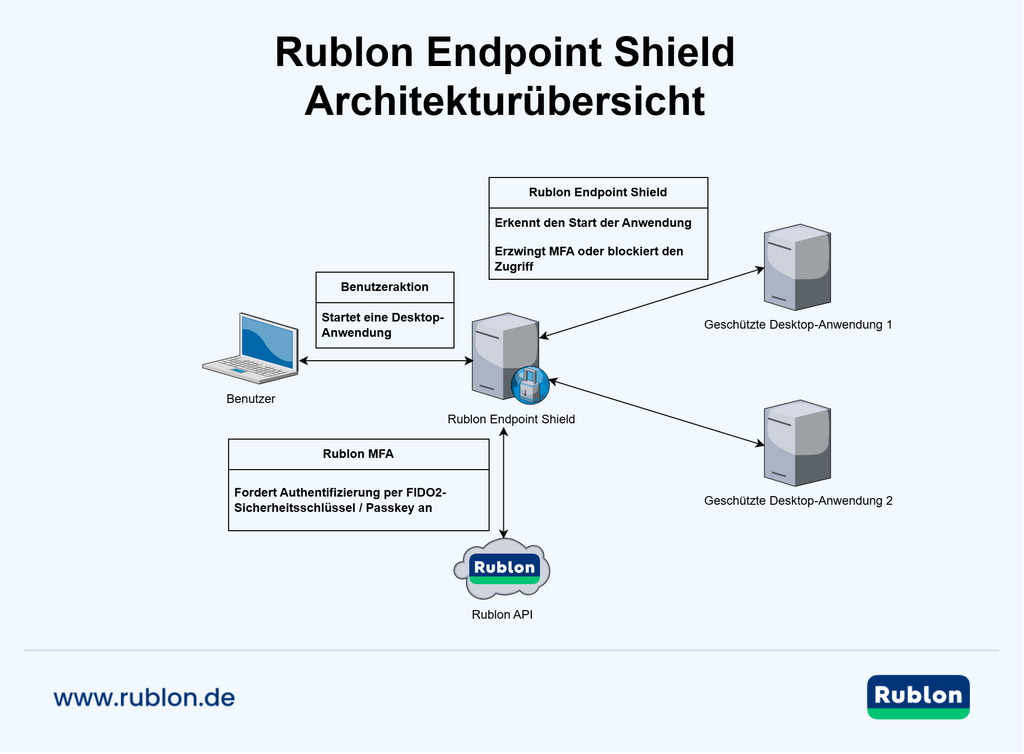
Rublon Endpoint Shield bietet eine zentrale Kontrolle über den Start von Anwendungen auf Windows-Endpunkten. Administratoren können eine Multi-Faktor-Authentifizierung mit Rublon MFA verlangen, bevor ausgewählte Desktopanwendungen geöffnet werden, ihren Start blockieren oder ihre Starts überwachen. Der Schutz greift, wenn ein Benutzer versucht, eine Anwendung innerhalb einer Windows-Sitzung zu starten. Dafür muss weder die geschützte Anwendung geändert noch MFA in ihren Anmeldevorgang integriert werden.
Schützen Sie die Eingabeaufforderung, PowerShell, den Registrierungs-Editor, RSAT-Verwaltungstools und andere sensible Windows-Anwendungen. Verlangen Sie phishingresistente MFA, bevor der Zugriff gewährt wird, ohne die geschützte Anwendung neu zu gestalten.
Mit Rublon Endpoint Shield können Sie:
- Eine Multi-Faktor-Authentifizierung mit Rublon MFA verlangen, bevor ausgewählte Windows-Desktopanwendungen gestartet werden
- Step-up-Authentifizierung innerhalb einer bereits authentifizierten Windows-Sitzung hinzufügen
- Schutzregeln für Anwendungen auf Windows-Endpunkten zentral auf Domänenebene definieren
- Anwendungsstarts entsprechend den Sicherheitsanforderungen überwachen, blockieren oder schützen
- Verwaltungstools wie die Eingabeaufforderung, PowerShell, den Registrierungs-Editor und RSAT-Anwendungen schützen
- Eine phishingresistente Multi-Faktor-Authentifizierung verwenden, auch mit FIDO2-Sicherheitsschlüsseln
- MFA über die Windows-Anmeldung und den Remotedesktopzugriff hinaus auf den Zugriff auf sensible Anwendungen ausweiten
- Die Risiken unbeaufsichtigter, kompromittierter oder missbräuchlich genutzter Windows-Sitzungen reduzieren
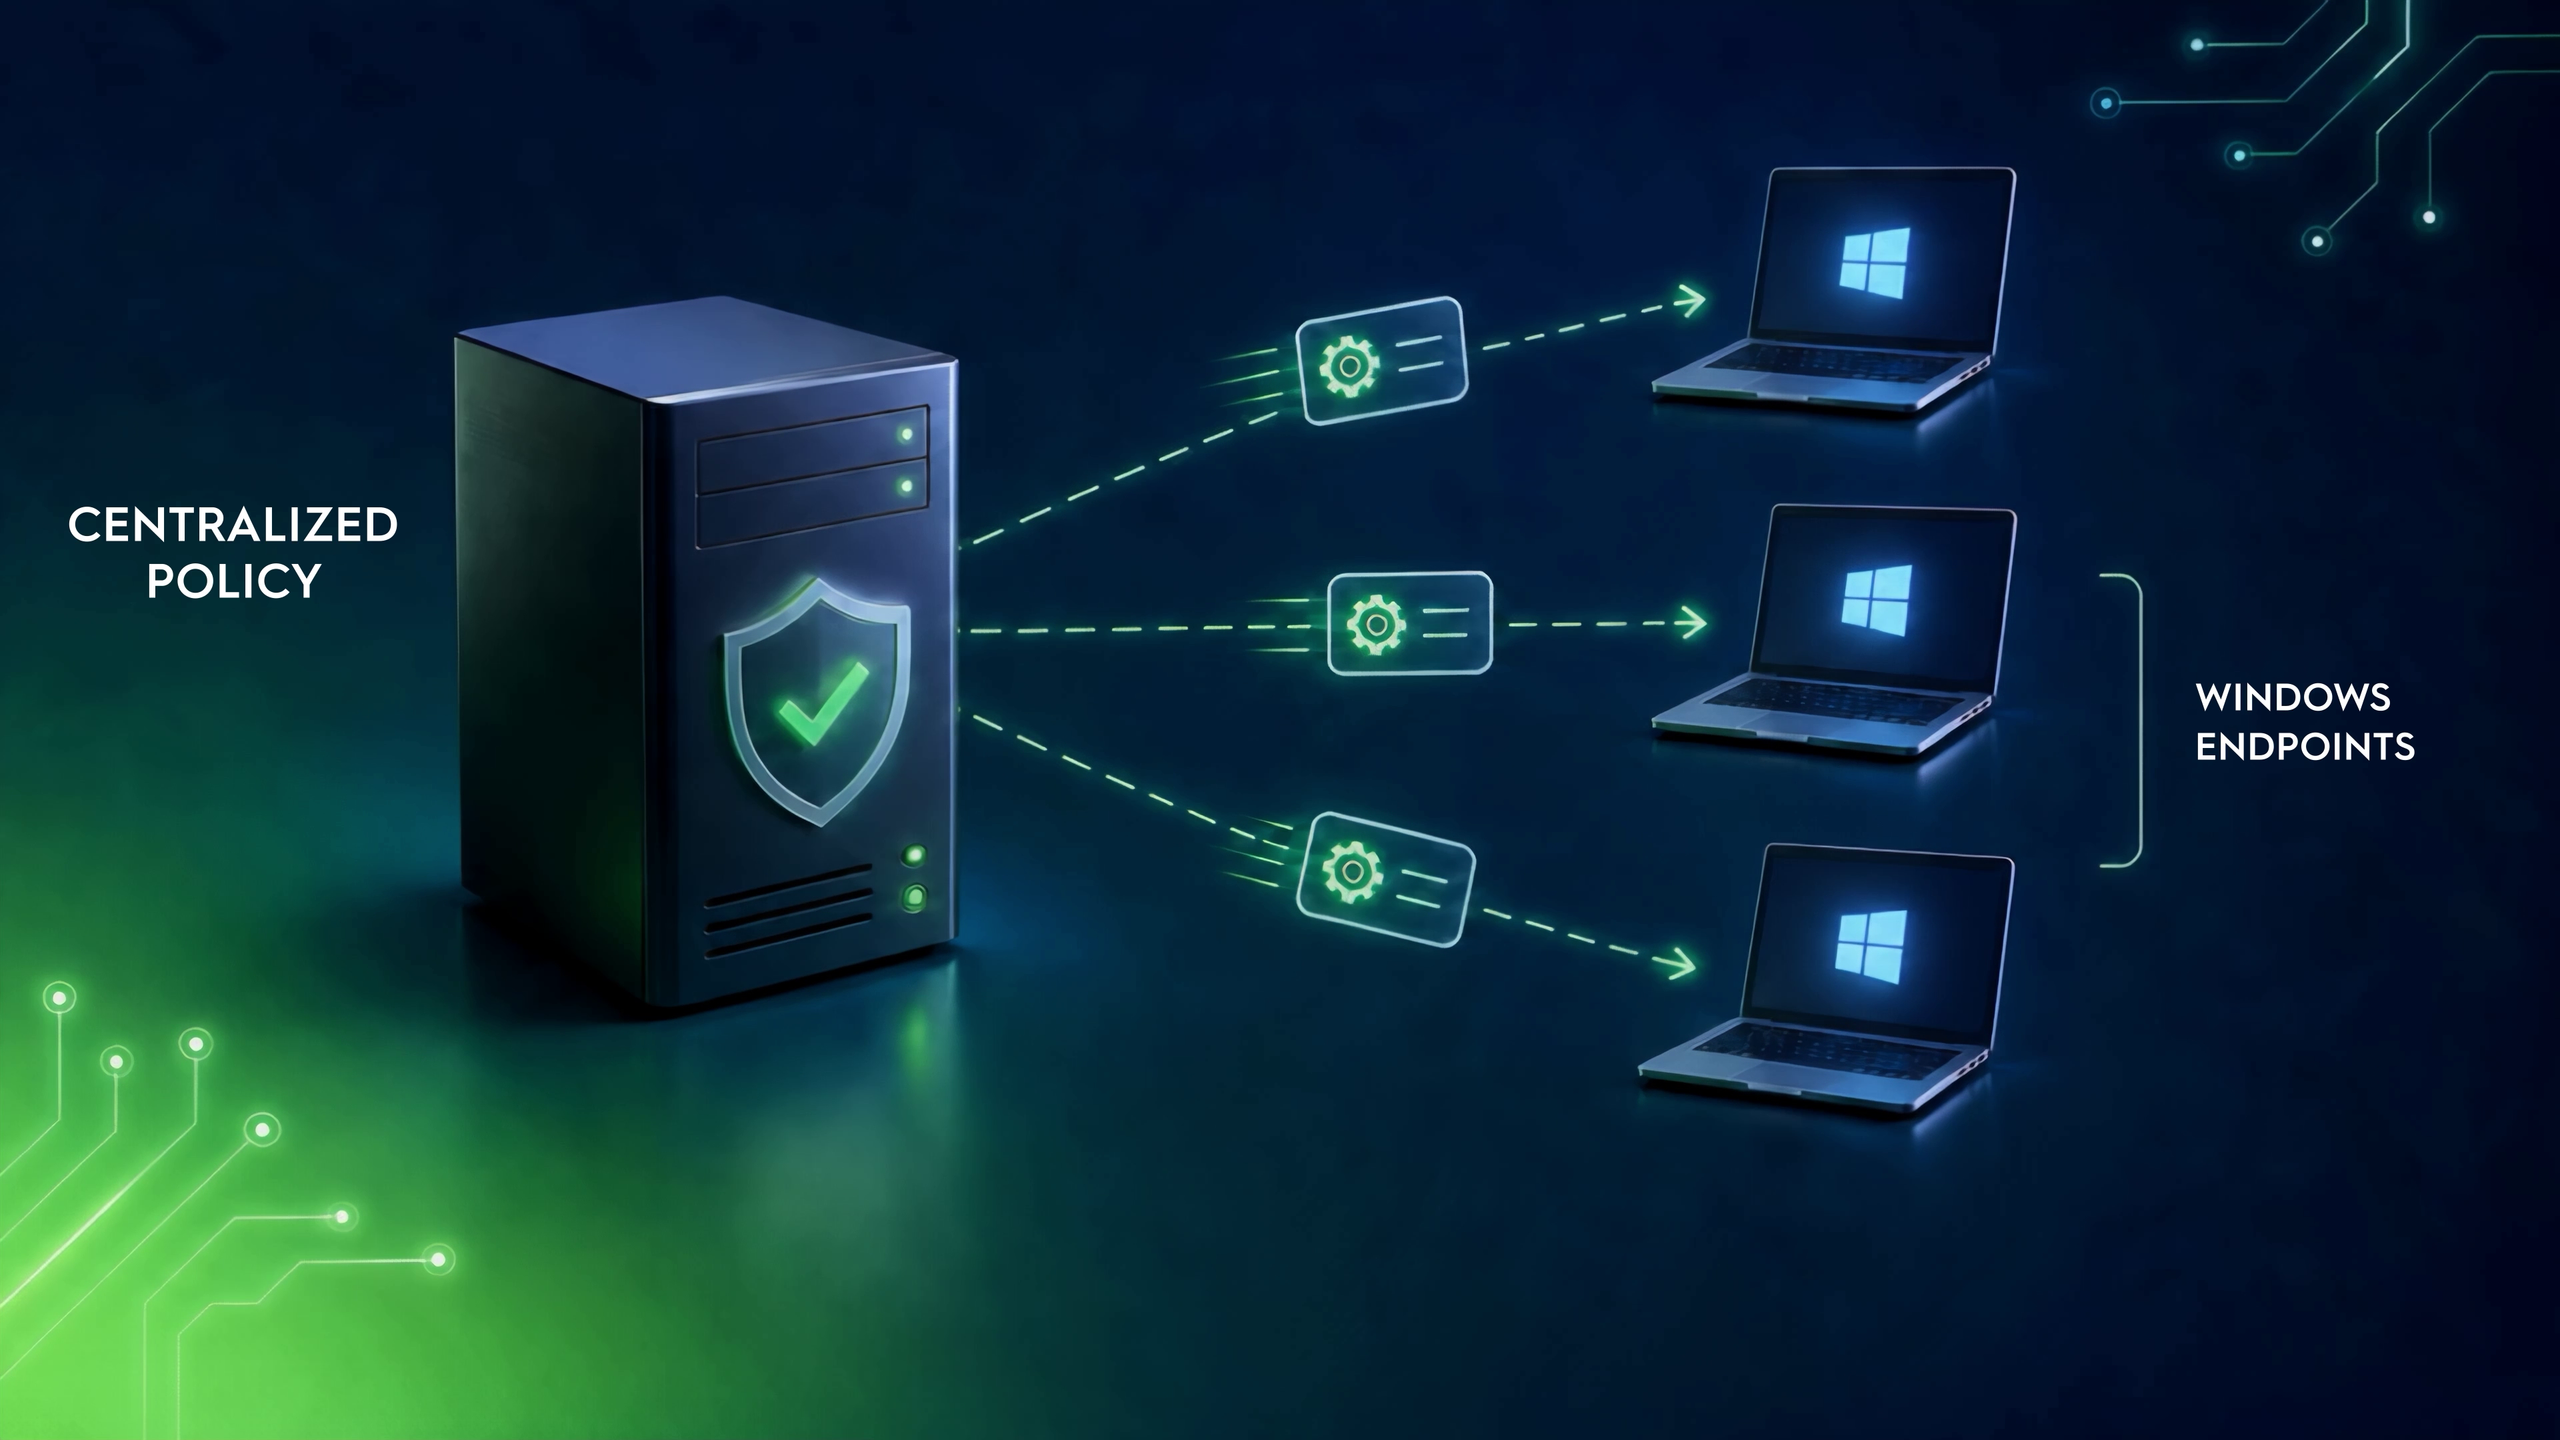
Architekturdiagramm von Rublon Endpoint Shield
Was ist Rublon Endpoint Shield?
Rublon Endpoint Shield ist eine Komponente von Rublon MFA zum Schutz von Anwendungen, die Windows-Desktopanwendungen beim Start durch eine Identitätsprüfung absichert.
Unternehmen können Schutzregeln für ausgewählte Anwendungen erstellen, statt sich ausschließlich auf die Authentifizierung bei der Windows-Anmeldung zu verlassen. Beim Start einer geschützten Anwendung kann Rublon Endpoint Shield eine erneute Identitätsprüfung mit Rublon MFA verlangen, bevor die Anwendung geöffnet werden darf.
Das Ergebnis ist MFA auf Anwendungsebene für Windows-Endpunkte.
Ein Benutzer kann sich bei Windows anmelden, normal arbeiten und gewöhnliche Anwendungen ohne Unterbrechung verwenden. Versucht er jedoch, eine sensible Anwendung zu öffnen, für die eine Endpoint Shield-Regel gilt, kann Rublon MFA eine erneute Authentifizierung verlangen.
Endpoint Shield sorgt für eine stärkere Identitätsprüfung unmittelbar vor der risikobehafteten Aktivität.
Warum MFA vor dem Öffnen sensibler Windows-Anwendungen verlangen?
Die herkömmliche Endpunktauthentifizierung bildet eine Sicherheitsgrenze an der Windows-Anmeldung. Ist diese Grenze überschritten, kann die aktive Sitzung Zugriff auf viele verschiedene Anwendungen bieten, darunter Tools mit sehr unterschiedlichen Auswirkungen auf die Sicherheit.
Ein Webbrowser, ein Taschenrechner, eine Verwaltungskonsole, eine PowerShell-Sitzung und der Registrierungs-Editor sollten nicht automatisch das gleiche Vertrauen genießen, nur weil sie auf demselben Desktop verfügbar sind.
Dies ist besonders wichtig, wenn:
- Ein Computer nicht gesperrt wird
- Eine authentifizierte Sitzung übernommen wird
- Ein privilegierter Benutzer auf demselben Endpunkt sowohl alltägliche als auch administrative Aufgaben ausführt
- Sensible Verwaltungstools lokal verfügbar sind
- Ein Angreifer Zugriff erhält, nachdem die ursprüngliche Windows-Authentifizierung bereits erfolgt ist
- Unternehmen eine zusätzliche Identitätsprüfung für administrative Abläufe mit weitreichenden Auswirkungen benötigen
Rublon Endpoint Shield führt innerhalb der Windows-Sitzung einen neuen Authentifizierungskontrollpunkt ein. Statt eine erfolgreiche Windows-Anmeldung als ausreichend für alle nachfolgenden Aktivitäten zu betrachten, können Unternehmen erneut Rublon MFA verlangen, wenn der Zugriff auf eine geschützte Anwendung angefordert wird.
Möchten Sie stattdessen Anmeldungen bei Anwendungen schützen?
Wenn Sie MFA für Benutzeranmeldungen hinzufügen möchten, finden Sie Informationen in unserer Dokumentation:
MFA über die Windows-Anmeldung hinaus erweitern
MFA für die Windows-Anmeldung schützt den Zeitpunkt, zu dem ein Benutzer auf einen Windows-Computer oder -Server zugreift.
Dies ist eine wichtige Sicherheitsebene, löst aber ein anderes Problem als der Schutz auf Anwendungsebene.
Stellen Sie sich einen Administrator vor, der sich um 8:00 Uhr erfolgreich anmeldet und den Computer den ganzen Tag über verwendet. Einige Stunden später öffnet er ein leistungsfähiges Verwaltungstool. Bei einem herkömmlichen sitzungsbasierten Ansatz wurde die Identitätsentscheidung bereits bei der Anmeldung getroffen.
Mit Rublon Endpoint Shield kann das Unternehmen eine weitere Entscheidung treffen.
Bevor eine geschützte Anwendung geöffnet wird, kann der Benutzer aufgefordert werden, seine Identität erneut zu bestätigen. Die Authentifizierung erfolgt in dem Moment, in dem der Zugriff auf sensible Ressourcen angefordert wird. Sie beruht damit nicht ausschließlich auf einer Anmeldung, die möglicherweise bereits Stunden zurückliegt.
Dies ist Step-up-Authentifizierung direkt für Windows-Desktopanwendungen.
So funktioniert Rublon Endpoint Shield
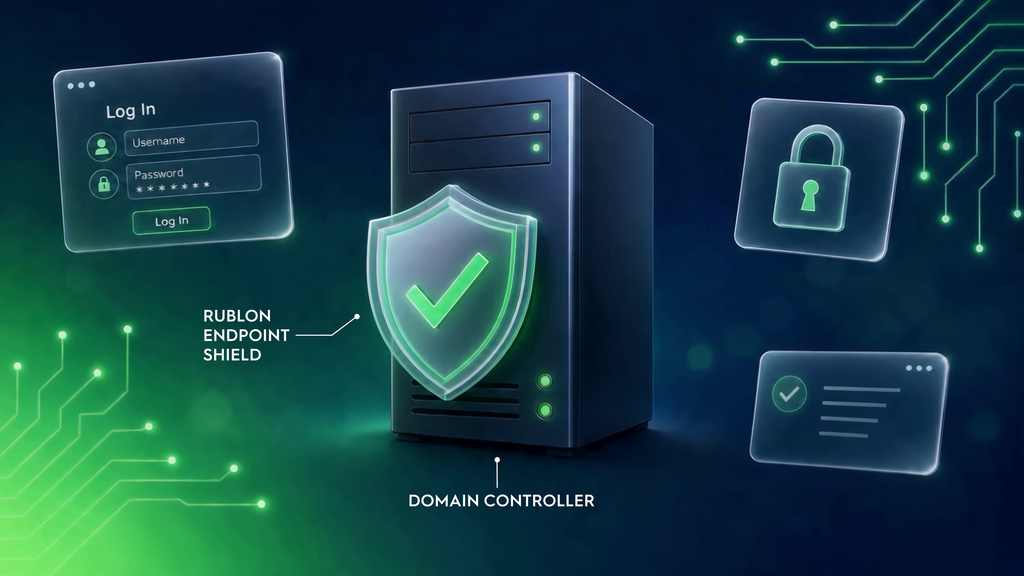
Rublon Endpoint Shield wird auf einem Domänencontroller installiert und ermöglicht Administratoren, Schutzregeln für Anwendungen auf Windows-Endpunkten zentral zu definieren.
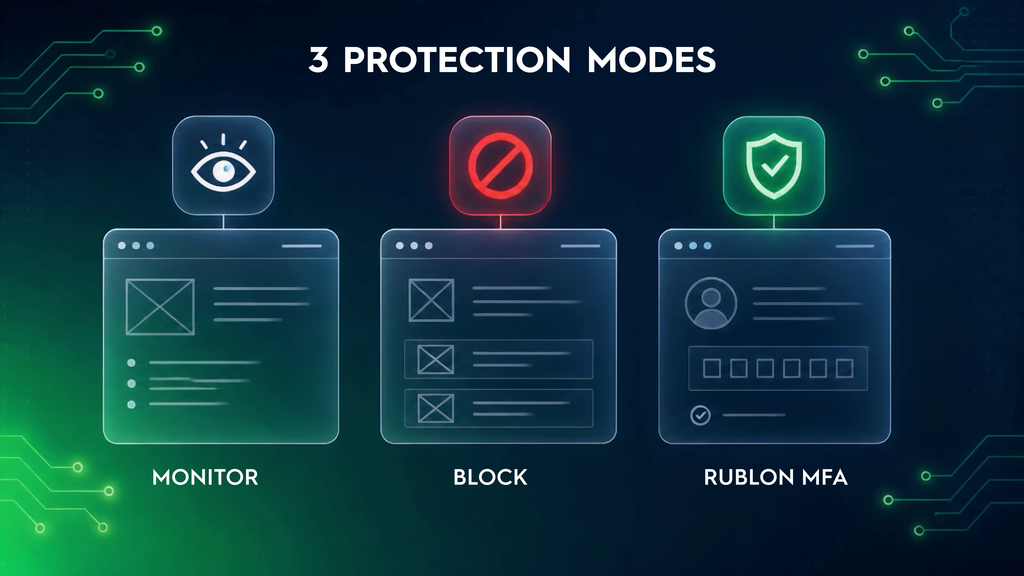
Jede Regel legt fest, was beim Start einer ausgewählten Anwendung geschehen soll.
Anwendungsstarts überwachen
Administratoren können Anwendungen überwachen, deren Nutzung nachvollziehbar sein soll, ohne die Arbeit der Benutzer zu unterbrechen.
So können Unternehmen nachvollziehen, wie auf ausgewählte Anwendungen zugegriffen wird, bevor sie entscheiden, ob stärkere Sicherheitsmaßnahmen erforderlich sind.
Den Start ausgewählter Windows-Anwendungen blockieren
Bestimmte Anwendungen sind für einzelne Endpunkte oder Benutzer möglicherweise nicht geeignet.
Rublon Endpoint Shield kann den Start von Anwendungen verhindern, für die Blockierungsregeln gelten. Sicherheitsteams erhalten damit eine weitere Möglichkeit, den Zugriff auf Tools einzuschränken, die in einer bestimmten Umgebung nicht verfügbar sein sollten.
Rublon MFA vor dem Anwendungsstart verlangen
Für sensible Anwendungen, auf die Benutzer weiterhin zugreifen müssen, können Administratoren eine Multi-Faktor-Authentifizierung verlangen, statt sie zu blockieren.
Rublon Endpoint Shield kann MFA vor der Ausführung ausgewählter Windows-Desktopanwendungen erzwingen. Versucht ein Benutzer, eine Anwendung zu starten, für die eine MFA-Regel gilt, muss er seinen Benutzernamen und sein Kennwort eingeben. Anschließend fordert der Rublon Prompt eine Identitätsprüfung mit einem zweiten Faktor an. Die Anwendung wird erst nach erfolgreicher Multi-Faktor-Authentifizierung geöffnet.
Dies schafft einen praktikablen Mittelweg zwischen uneingeschränktem Zugriff und einer vollständigen Anwendungssperre: Der Zugriff bleibt möglich, erfordert aber eine stärkere Identitätsprüfung.
Geschäftliche Vorteile von Rublon Endpoint Shield
Rublon Endpoint Shield bietet Unternehmen eine praktische Möglichkeit, starke Authentifizierung auf den Zugriff auf Windows-Anwendungen auszuweiten.
MFA über herkömmliche Zugriffspunkte hinaus erweitern
MFA muss nicht bei der Windows-Anmeldung, Remotedesktop oder dem VPN-Zugriff enden. Endpoint Shield fügt innerhalb des Windows-Desktops einen weiteren Kontrollpunkt hinzu.
Anwendungen mit hohem Risiko schützen, ohne sie zu blockieren
Sicherheitsteams können für Anwendungen, die Benutzer für ihre Arbeit benötigen, eine stärkere Authentifizierung verlangen, statt zwischen uneingeschränktem Zugriff und einer vollständigen Sperre wählen zu müssen.
Anwendungsspezifischen Integrationsaufwand reduzieren
Die geschützte Desktopanwendung muss keinen eigenen MFA-Ablauf implementieren. Dadurch lässt sich starke Authentifizierung leichter auf Windows-Anwendungen ausweiten, die MFA nicht nativ unterstützen.
Privilegierte Abläufe stärker absichern
Verwaltungstools können zusätzlichen Schutz erhalten, ohne bei jeder Anwendung in der Benutzersitzung denselben Authentifizierungsaufwand zu verursachen.
Phishingresistente Authentifizierung einführen
Rublon MFA unterstützt FIDO2-Sicherheitsschlüssel und andere Authentifizierungsmethoden. Damit können Sicherheitsteams die Identitätsprüfung beim Zugriff auf sensible Anwendungen stärken.
Mehrstufige Verteidigung unterstützen
Rublon Endpoint Shield ergänzt Windows-Berechtigungen, EDR, die Anwendungszulassungsliste, die Verwaltung von Endpunktberechtigungen (EPM) und die Verwaltung privilegierter Zugriffe (PAM). Es fügt MFA vor dem Start ausgewählter Desktopanwendungen hinzu. Eine erfolgreiche Authentifizierung gewährt für sich genommen keine zusätzlichen Windows-Berechtigungen.
Eine einheitlichere MFA-Abdeckung schaffen
Unternehmen können eine weitere Kategorie bisher schwer zu schützender Ressourcen in ihre umfassende Rublon MFA-Strategie einbeziehen: den Start von Windows-Desktopanwendungen.
Typische Anwendungsfälle für Rublon Endpoint Shield
Sensible Windows-Verwaltungstools
Verlangen Sie Rublon MFA, bevor Benutzer Anwendungen mit leistungsfähigen Funktionen zur Systemverwaltung öffnen.
Befehlszeilen- und Skriptumgebungen
Fügen Sie Step-up-Authentifizierung hinzu, bevor die geschützte Eingabeaufforderung oder geschützte PowerShell-Anwendungen gestartet werden.
Active Directory- und Serververwaltung
Schützen Sie ausgewählte RSAT-Verwaltungsanwendungen, mit denen Identitäten, Gruppenrichtlinien, Server und andere Teile der Microsoft-Infrastruktur verwaltet werden.
Arbeitsstationen für privilegierten Zugriff
Fügen Sie einen weiteren Authentifizierungskontrollpunkt für Anwendungen mit weitreichenden Auswirkungen auf Endpunkten hinzu, die für privilegierte Verwaltungsaufgaben vorgesehen sind.
Gemeinsam genutzte Windows-Umgebungen oder Umgebungen mit hohem Risiko
Verlangen Sie vor dem Öffnen ausgewählter Anwendungen eine erneute Identitätsprüfung, damit der bloße Zugriff auf eine aktive Windows-Sitzung nicht ausreicht.
Anwendungen ohne native MFA-Unterstützung
Erweitern Sie starke Authentifizierung auf Windows-Desktopanwendungen, die nicht für eigene MFA-Mechanismen ausgelegt sind.
Step-up-MFA im entscheidenden Moment
Nicht jede Aktion auf einem Windows-Endpunkt birgt das gleiche Risiko.
Das Öffnen einer alltäglichen Produktivitätsanwendung unterscheidet sich vom Öffnen eines Tools, das die Systemkonfiguration ändern, Verwaltungsbefehle ausführen, Domänenressourcen verwalten oder viele Benutzer betreffen kann.
Mit Rublon Endpoint Shield können Unternehmen diesen Unterschied in ihrem Authentifizierungsmodell berücksichtigen.
Statt für jede Anwendung das gleiche Authentifizierungsverhalten zu verlangen, können Sicherheitsteams eine starke Authentifizierung für ausgewählte Tools mit weitreichenden Auswirkungen einführen. Benutzer arbeiten wie gewohnt, bis sie auf eine Anwendung zugreifen, bei der eine zusätzliche Identitätsprüfung gerechtfertigt ist.
Dies reduziert unnötigen Authentifizierungsaufwand und stärkt zugleich den Schutz sensibler Zugriffspunkte im Arbeitsablauf.
Phishingresistente MFA für sensible Windows-Anwendungen
Für Verwaltungsanwendungen ist eine phishingresistente Multi-Faktor-Authentifizierung besonders sinnvoll.
Rublon MFA unterstützt den FIDO-Standard, einschließlich FIDO2-Sicherheitsschlüsseln. Unternehmen können den Zugriff auf geschützte Anwendungen daher mit Authentifizierungsmethoden absichern, die einen stärkeren Schutz vor dem Phishing von Anmeldeinformationen bieten.
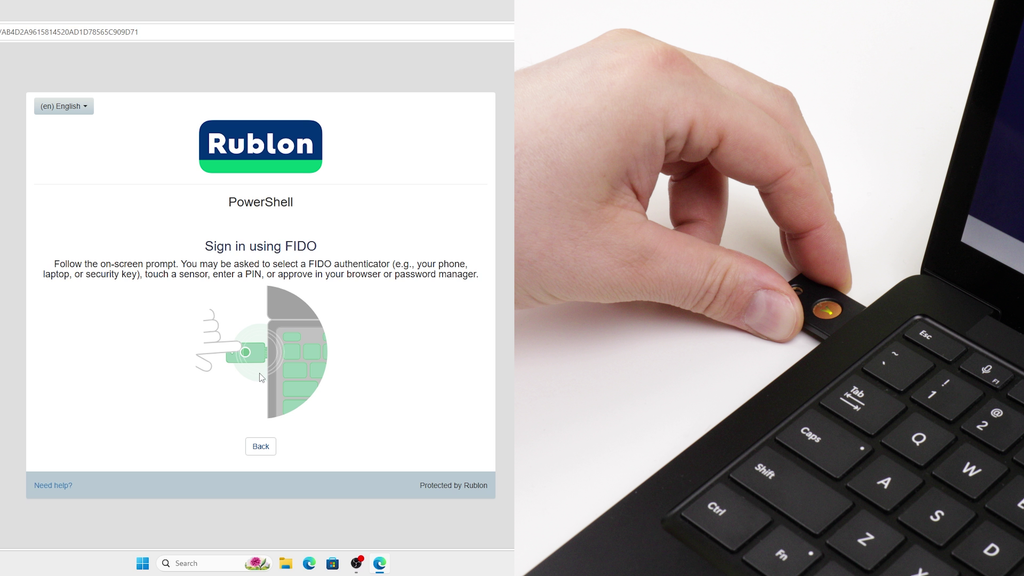
Ein typischer phishingresistenter Authentifizierungsablauf mit Endpoint Shield kann so aussehen:
- Der Benutzer versucht, eine geschützte Windows-Anwendung zu starten.
- Rublon Endpoint Shield erkennt, dass für die Anwendung eine MFA-Schutzregel gilt.
- Nachdem der Benutzer seinen Benutzernamen und sein Kennwort eingegeben hat, fordert der Rublon Prompt eine Identitätsprüfung mit einem zweiten Faktor an.
- Der Benutzer wählt die FIDO-Authentifizierung aus.
- Der Benutzer steckt seinen FIDO2-Sicherheitsschlüssel ein.
- Er gibt die PIN des Sicherheitsschlüssels ein und berührt den Schlüssel, um seine physische Anwesenheit zu bestätigen.
- Rublon MFA überprüft die Authentifizierung.
- Die geschützte Anwendung wird gestartet.
Rublon MFA unterstützt auch andere Authentifizierungsmethoden. So können Unternehmen die Authentifizierungsanforderungen an unterschiedliche Benutzer und Sicherheitsszenarien anpassen.
MFA vor dem Öffnen der Eingabeaufforderung (cmd.exe) verlangen
Die Windows-Eingabeaufforderung bietet direkten Zugriff auf eine leistungsfähige Befehlszeilenumgebung.
Administratoren, Supportteams und fortgeschrittene Benutzer verwenden cmd.exe für berechtigte Verwaltungsaufgaben und die Problembehandlung. Gleichzeitig kann der Zugriff auf eine Befehlsshell für jemanden wertvoll sein, der unbefugt die Kontrolle über eine aktive Windows-Sitzung erlangt.
Rublon Endpoint Shield kann eine Multi-Faktor-Authentifizierung mit Rublon MFA verlangen, bevor die Windows-Eingabeaufforderung gestartet wird.
Rublon Endpoint Shield fügt unmittelbar vor dem Zugriff auf die Windows-Befehlsshell eine Identitätsprüfung hinzu, ohne die Eingabeaufforderung selbst zu ändern.

MFA vor dem Start von PowerShell verlangen
PowerShell bietet umfangreiche Verwaltungs- und Automatisierungsfunktionen für Windows-Umgebungen.
Je nach Benutzerberechtigungen und verfügbaren Modulen kann PowerShell zur Verwaltung von Dateien, Prozessen, Diensten, Active Directory, Remotesystemen, Serverkonfigurationen und vielen anderen Teilen der Infrastruktur verwendet werden.
Rublon Endpoint Shield kann Step-up-Authentifizierung vor dem Start geschützter PowerShell-Anwendungen hinzufügen.
Ein Administrator kann den Windows-Computer weiterhin wie gewohnt verwenden, muss aber die Authentifizierung mit Rublon MFA abschließen, wenn er versucht, eine PowerShell-Anwendung zu öffnen, für die eine Schutzrichtlinie gilt.
MFA auf Anwendungsebene prüft keine einzelnen PowerShell-Befehle und legt nicht fest, welche Skripts der Benutzer ausführen darf. Stattdessen wird die Identität geprüft, bevor der Zugriff auf die geschützte PowerShell-Anwendung gewährt wird.
Damit ergänzt Endpoint Shield die PowerShell-Protokollierung, die Anwendungssteuerung, EDR, das Prinzip der geringsten Rechte und andere Windows-Sicherheitsmaßnahmen.
MFA vor dem Öffnen des Registrierungs-Editors (regedit.exe) verlangen
Der Windows-Registrierungs-Editor bietet direkten interaktiven Zugriff auf Konfigurationsdaten, die von Windows und installierten Anwendungen verwendet werden.
Bei Benutzern mit ausreichenden Berechtigungen können Änderungen an der Registrierung das Systemverhalten, die Anwendungskonfiguration, Dienste, Sicherheitseinstellungen und andere wichtige Teile der Betriebsumgebung beeinflussen.
Rublon Endpoint Shield kann Rublon MFA verlangen, bevor regedit.exe geöffnet wird.
Dies bedeutet nicht, dass jede mögliche Änderung an der Windows-Registrierung verhindert wird. Änderungen an der Registrierung können auch über Befehlszeilentools, PowerShell, Skripts, Anwendungen und Windows-APIs vorgenommen werden. Endpoint Shield fügt stattdessen eine zusätzliche Identitätsprüfung für den direkten Zugriff auf die geschützte Anwendung Registrierungs-Editor hinzu.
MFA vor dem Öffnen ausgewählter RSAT-Verwaltungstools verlangen
Remoteserver-Verwaltungstools bieten Administratoren leistungsfähige Oberflächen zur Verwaltung der Windows Server-Infrastruktur.
RSAT-Umgebungen können Tools für Active Directory, Gruppenrichtlinien, Serververwaltung, DNS, PowerShell-basierte Verwaltung und andere privilegierte Aufgaben umfassen.
Rublon Endpoint Shield kann Unternehmen dabei unterstützen, MFA auf Anwendungsebene für ausgewählte RSAT-Verwaltungstools einzuführen.
Bevor eine geschützte Verwaltungsanwendung geöffnet wird, muss der Benutzer die erforderliche Multi-Faktor-Authentifizierung mit Rublon MFA abschließen.
Dies ist besonders auf Administratorarbeitsstationen und Arbeitsstationen für privilegierten Zugriff nützlich. Eine aktive Windows-Sitzung kann dort Zugriff auf mehrere Tools bieten, mit denen sich die Infrastruktur des gesamten Unternehmens ändern lässt.
Da RSAT eine Sammlung von Verwaltungstechnologien und keine einzelne ausführbare Datei ist, sollten Unternehmen die zu schützenden Anwendungen und Startpfade ermitteln und die Endpoint Shield-Regeln entsprechend definieren.
MFA für privilegierte Windows-Verwaltungstools
Die Anwendungen mit den größten geschäftlichen Auswirkungen werden häufig von einer relativ kleinen Anzahl hochprivilegierter Benutzer verwendet.
Systemadministratoren, Domänenadministratoren, Infrastrukturteams, Entwickler und Supportmitarbeiter können mit Anwendungen arbeiten, die Folgendes ermöglichen:
- Systemkonfiguration ändern
- Identitäten und Gruppen verwalten
- Gruppenrichtlinien ändern
- Server verwalten
- Skripts und Befehle ausführen
- Dienste konfigurieren
- Auf sensible Infrastruktur zugreifen
- Aktionen ausführen, die viele Benutzer oder Systeme betreffen
Der Schutz des Windows-Kontos ist wichtig. Wird auch der Übergang zu diesen privilegierten Abläufen geschützt, entsteht eine weitere Sicherheitsebene.
Mit Rublon Endpoint Shield können Unternehmen diese Ebene einführen, ohne bei jeder gewöhnlichen Desktopaktion eine zusätzliche MFA zu verlangen.
Regeln für den Start von Windows-Anwendungen zentral verwalten
Anwendungen auf jedem Computer einzeln zu schützen, wird mit zunehmender Anzahl von Endpunkten schwer zu verwalten.
Rublon Endpoint Shield bietet eine zentrale Steuerung von Desktopanwendungen durch Regeln. Diese legen fest, ob ausgewählte Anwendungen überwacht, blockiert oder nach erfolgreicher MFA gestartet werden dürfen.
Administratoren bestimmen, welche Windows-Anwendungen zusätzliche Sicherheit benötigen und wie ihre Starts behandelt werden sollen. Statt für jede Anwendung einen vollständig separaten Authentifizierungsmechanismus einzurichten, können Unternehmen ein einheitlicheres Sicherheitsmodell auf ihren Endpunkten anwenden.
Dies verbessert die betriebliche Skalierbarkeit und hilft Sicherheitsteams, isolierte, anwendungsspezifische Sicherheitsmaßnahmen zu überwinden.
Dasselbe Prinzip unterstützt eine umfassendere zentrale MFA-Verwaltung im gesamten Unternehmen: Stärkere Authentifizierung wird Teil einer abgestimmten Strategie zum Schutz von Identitäten statt einer Sammlung voneinander getrennter Implementierungen.
MFA hinzufügen, ohne die geschützte Desktopanwendung zu ändern
Viele Windows-Desktopanwendungen wurden nicht für einen eigenen MFA-Mechanismus entwickelt.
Integrierte Windows-Hilfsprogramme sind ein offensichtliches Beispiel. Dasselbe Problem kann jedoch auch bei älterer Verwaltungssoftware und anderen Anwendungen auftreten, bei denen die direkte Integration von MFA in das Programm unpraktisch wäre.
Rublon Endpoint Shield verlagert die Entscheidung über die Authentifizierung aus der geschützten Anwendung heraus.
Die Anwendung selbst muss weder die MFA-Oberfläche anzeigen noch die Logik von Rublon MFA implementieren. Endpoint Shield steuert den Zugriff beim Anwendungsstart und ruft Rublon MFA auf, wenn eine Schutzregel eine zusätzliche Überprüfung verlangt.
So lässt sich die Identitätsprüfung auch für Anwendungen stärken, die nicht für MFA auf Anwendungsebene entwickelt wurden.
MFA auf weitere Bereiche des Windows-Endpunkts ausweiten
MFA-Strategien beginnen häufig bei den offensichtlichsten Zugriffspunkten:
Diese Sicherheitsmaßnahmen bleiben unverzichtbar. Angreifer halten jedoch nicht zwangsläufig an der ersten Authentifizierungsgrenze an.
Sobald Zugriff auf einen Endpunkt besteht, können sensible lokale Anwendungen weitere Zugangswege zu wertvollen Systemen, Anmeldeinformationen, Konfigurationen oder Verwaltungsfunktionen bieten.
Rublon Endpoint Shield hilft Unternehmen, die Angriffsfläche durch MFA beim Start von Desktopanwendungen zu reduzieren, und verlagert die Identitätsprüfung näher an die Anwendungen, in denen sensible Aufgaben tatsächlich ausgeführt werden.
EDR, Anwendungssteuerung und das Prinzip der geringsten Rechte ergänzen
Rublon Endpoint Shield steuert den Start ausgewählter Windows-Anwendungen durch Überwachung, Blockierung oder MFA. Es ergänzt die Erkennung und Reaktion auf Bedrohungen an Endpunkten, Anwendungszulassungslisten, die Windows-Autorisierung, den Schutz vor Schadsoftware und die Verwaltung privilegierter Zugriffe.
Diese Sicherheitsmaßnahmen lösen unterschiedliche Probleme.
Rublon MFA beantwortet die Frage: Kann die Person, die diese geschützte Anwendung öffnen möchte, ihre Identität bestätigen?
Windows-Berechtigungen beantworten die Frage: Welche Aktionen darf dieser Benutzer ausführen?
Die Anwendungssteuerung beantwortet die Frage: Welche Software darf ausgeführt werden?
EDR beantwortet die Frage: Weist die Endpunktaktivität auf böswilliges oder verdächtiges Verhalten hin?
Kontrollen für privilegierten Zugriff beantworten die Frage: Wie sollen erhöhte Berechtigungen gewährt und verwaltet werden?
Die Kombination dieser Ebenen schafft ein stärkeres Modell der mehrstufigen Verteidigung, als wenn nur eine einzelne Sicherheitsmaßnahme eingesetzt wird.
Risiken durch kompromittierte aktive Sitzungen reduzieren
Eine erfolgreiche Windows-Anmeldung garantiert nicht, dass derselbe berechtigte Benutzer die Sitzung während ihrer gesamten Dauer kontrolliert.
Computer können unbeaufsichtigt bleiben. Sitzungen können nach der Anmeldung kompromittiert werden. Anmeldeinformationen oder der Sitzungszugriff können missbraucht werden. Ein Angreifer, der Zugriff auf einen aktiven Desktop erhält, kann anschließend versuchen, bereits auf dem System installierte Tools zu verwenden.
MFA auf Anwendungsebene schafft eine weitere Hürde.
Wenn eine sensible Anwendung durch Rublon Endpoint Shield geschützt ist, reicht der Zugriff auf den Desktop allein nicht aus. Die Person, die das geschützte Tool öffnen möchte, muss die zusätzliche MFA-Anforderung von Rublon erfüllen.
So können Unternehmen ihren Schutz in Szenarien stärken, in denen die ursprüngliche Windows-Sicherheitsgrenze bereits überschritten wurde.
Erfahren Sie für eine umfassendere Strategie zum Schutz von Identitäten, wie Rublon MFA dabei hilft, Angriffe zur Kontoübernahme zu verhindern.
Sicherheit verbessern, ohne berechtigte Verwaltungsaufgaben zu blockieren
Sicherheitsteams müssen bei leistungsfähigen Verwaltungstools häufig einen Kompromiss eingehen.
Uneingeschränkter Zugriff erhöht das Risiko. Eine vollständige Sperre kann Administratoren daran hindern, berechtigte Aufgaben auszuführen.
Rublon Endpoint Shield bietet eine weitere Möglichkeit.
Unternehmen können eine sensible Anwendung verfügbar halten und zugleich eine stärkere Authentifizierung vor dem Start verlangen. Administratoren behalten den Zugriff, wenn sie ihn benötigen. Der bloße Zugriff auf die aktive Windows-Sitzung reicht jedoch nicht mehr aus.
Dies kann ein praktikableres Sicherheitsmodell für Anwendungen bieten, die weiterhin benötigt werden, aber strengere Zugriffskontrollen erfordern.
Rublon Endpoint Shield und MFA für die Windows-Anmeldung
Rublon Endpoint Shield ergänzt MFA für die Windows-Anmeldung, ersetzt sie aber nicht.
Mit Rublon MFA für Windows bestätigen Benutzer ihre Identität beim Zugriff auf einen Windows-Computer oder -Server.
Mit Rublon Endpoint Shield können Unternehmen später eine weitere Überprüfung verlangen, wenn ein Benutzer versucht, eine ausgewählte Desktopanwendung zu öffnen.
Zusammen ermöglichen diese Maßnahmen ein differenzierteres Authentifizierungsmodell:
- Identität beim Start der Windows-Sitzung überprüfen.
- Normale Arbeit innerhalb der authentifizierten Sitzung ermöglichen.
- Step-up-MFA verlangen, wenn der Benutzer auf eine Anwendung mit höherem Risiko zugreift oder einen entsprechenden administrativen Ablauf beginnt.
Verschiedene Rublon MFA-Komponenten für verschiedene Anwendungstypen
Unternehmen verwenden selten nur einen Anwendungstyp.
Einige Anwendungen werden direkt auf Windows-Endpunkten ausgeführt. Andere sind selbst gehostete, browserbasierte Systeme. Moderne Anwendungen können OAuth 2.0 oder OpenID Connect unterstützen.
Rublon MFA bietet für diese unterschiedlichen Umgebungen verschiedene Integrationsansätze.
Windows-Desktopanwendungen
Verwenden Sie Rublon Endpoint Shield, um den Start ausgewählter Windows-Desktopanwendungen mit Rublon MFA zu schützen.
Selbst gehostete Webanwendungen
Für browserbasierte Anwendungen, die MFA ohne Codeänderungen benötigen, fügt Rublon App Shield eine Schutzebene vor der Anwendung hinzu.
OAuth 2.0- und OpenID Connect-Anwendungen
Für Anwendungen, die moderne Identitätsabläufe mit OAuth 2.0 oder OIDC unterstützen, bietet Rublon Identity Bridge eine zentrale Autorisierungsebene.
Häufig gestellte Fragen zu Rublon Endpoint Shield
Was ist Rublon Endpoint Shield?
Rublon Endpoint Shield ist eine Komponente von Rublon MFA, mit der Unternehmen ausgewählte Windows-Desktopanwendungen zentral schützen können. Anwendungsstarts lassen sich überwachen, blockieren oder so konfigurieren, dass Rublon MFA erforderlich ist, bevor der Zugriff gewährt wird.
Kann ich MFA verlangen, bevor eine Windows-Anwendung geöffnet wird?
Ja. Rublon Endpoint Shield kann Rublon MFA verlangen, wenn ein Benutzer versucht, eine ausgewählte Windows-Desktopanwendung zu starten. Die Anwendung wird erst nach erfolgreicher Authentifizierung geöffnet.
Dies schützt den Anwendungsstart selbst, auch bei Anwendungen ohne Anmeldebildschirm oder native MFA-Unterstützung.
Kann Rublon Endpoint Shield MFA zu Windows-Desktopanwendungen hinzufügen?
Ja. Rublon Endpoint Shield kann Rublon MFA verlangen, bevor Windows-Desktopanwendungen gestartet werden dürfen, für die konfigurierte Schutzregeln gelten.
So lässt sich MFA für Anwendungen einführen, die keinen eigenen nativen MFA-Mechanismus bieten.
Welche Anwendungen kann Rublon Endpoint Shield schützen?
Rublon Endpoint Shield schützt ausgewählte Windows-Desktopanwendungen entsprechend den konfigurierten Anwendungsschutzregeln.
Typische Szenarien umfassen die Eingabeaufforderung, PowerShell, den Windows-Registrierungs-Editor und Windows-Verwaltungsanwendungen wie RSAT-Tools.
Unternehmen sollten beim Definieren von Schutzregeln die für ihre Umgebung relevanten Anwendungen und Startpfade ermitteln.
Kann Rublon Endpoint Shield PowerShell schützen?
Ja. Unternehmen können Endpoint Shield-Schutzregeln für PowerShell-Anwendungen konfigurieren und Rublon MFA verlangen, bevor die geschützte Anwendung gestartet wird.
Der Schutz einer ausführbaren Datei wie powershell.exe ist nicht gleichbedeutend mit der Blockierung aller möglichen PowerShell-Ausführungspfade. Umfassende PowerShell-Sicherheit sollte geeignete Windows-Sicherheitsmaßnahmen, Protokollierung, EDR, Anwendungssteuerung und das Prinzip der geringsten Rechte einschließen.
Kann Rublon Endpoint Shield die Eingabeaufforderung schützen?
Ja. Eine Schutzregel kann Rublon MFA verlangen, bevor die Windows-Eingabeaufforderung (cmd.exe) gestartet wird.
Der Benutzer muss die erforderliche Authentifizierung abschließen, bevor die geschützte Befehlsshell verfügbar wird.
Kann Rublon Endpoint Shield den Registrierungs-Editor schützen?
Ja. Rublon Endpoint Shield kann Rublon MFA verlangen, bevor der Windows-Registrierungs-Editor (regedit.exe) geöffnet wird.
Dies schützt den Zugriff auf die Anwendung Registrierungs-Editor selbst. Es verhindert nicht jede mögliche Methode zur Änderung der Windows-Registrierung.
Kann Rublon Endpoint Shield RSAT schützen?
Rublon Endpoint Shield kann ausgewählte Windows-Verwaltungsanwendungen schützen, die in RSAT-Umgebungen verwendet werden.
Da die Remoteserver-Verwaltungstools aus mehreren Anwendungen, MMC-basierten Tools, PowerShell-Modulen und Befehlszeilenprogrammen statt aus einer einzelnen ausführbaren Datei bestehen, sollten Administratoren die relevanten Anwendungen ermitteln und Schutzregeln für die zu schützenden Startpfade konfigurieren.
Ersetzt Endpoint Shield MFA für die Windows-Anmeldung?
Nein. MFA für die Windows-Anmeldung & RDP überprüft die Identität bei der Anmeldung bei Windows. Rublon Endpoint Shield fügt einen weiteren Authentifizierungskontrollpunkt hinzu, wenn ein Benutzer versucht, eine geschützte Anwendung innerhalb dieser Sitzung zu öffnen.
Beide Sicherheitsmaßnahmen können gemeinsam verwendet werden.
Ersetzt Endpoint Shield EDR oder die Anwendungssteuerung?
Nein. Rublon Endpoint Shield ergänzt den Start ausgewählter Anwendungen um einen identitätsbasierten Schutz.
EDR, Anwendungssteuerung, Windows-Berechtigungen, das Prinzip der geringsten Rechte, die Verwaltung privilegierter Zugriffe und andere Technologien für die Endpunktsicherheit schützen vor unterschiedlichen Risiken. Sie ergänzen einander.
Kann Endpoint Shield phishingresistente MFA verwenden?
Ja. Rublon MFA unterstützt phishingresistente MFA, einschließlich der FIDO-Authentifizierung, etwa mit FIDO2-Sicherheitsschlüsseln. Damit können Unternehmen den Zugriff auf sensible Windows-Anwendungen durch phishingresistente Authentifizierung schützen.
MFA auf Anwendungen innerhalb Ihrer Windows-Endpunkte ausweiten
Die Windows-Anmeldung schützt den Zugriff auf die Sitzung. Rublon Endpoint Shield hilft dabei, nachfolgende Aktivitäten zu schützen.
Fügen Sie Step-up-Authentifizierung zu sensiblen Desktopanwendungen hinzu, stärken Sie den Schutz privilegierter Abläufe und verlangen Sie eine erneute Identitätsprüfung, bevor Windows-Tools mit weitreichenden Auswirkungen verfügbar werden.
Erweitern Sie Rublon MFA über herkömmliche Anmeldegrenzen hinaus und führen Sie Authentifizierung auf Anwendungsebene für Windows-Endpunkte ein.
Sprechen Sie mit uns über Rublon Endpoint Shield
Erfahren Sie, wie Rublon Endpoint Shield Ihnen dabei helfen kann, Windows-Desktopanwendungen zu schützen, Step-up-MFA für sensible Verwaltungstools einzuführen und identitätsbasierte Sicherheit auf weitere Bereiche Ihrer Endpunktumgebung auszuweiten.
Kontaktieren Sie uns, um Ihre Windows-Umgebung, die zu schützenden Anwendungen und Ihre Bereitstellungsziele zu besprechen.
Sprechen wir über Rublon Endpoint Shield und die Desktopanwendungen, deren Start Sie schützen möchten.