Uwierzytelnianie w systemie Windows chroni moment logowania użytkownika. Jednak po rozpoczęciu sesji wystarczy jedno kliknięcie lub polecenie, aby uzyskać dostęp do wrażliwych aplikacji i narzędzi administracyjnych.
Rozwiązanie Rublon Endpoint Shield zapewnia scentralizowaną kontrolę uruchamiania aplikacji na urządzeniach końcowych z systemem Windows. Administratorzy mogą wymagać uwierzytelniania wieloskładnikowego za pomocą rozwiązania Rublon MFA przed otwarciem wybranych aplikacji desktopowych, blokować ich uruchamianie lub monitorować próby uruchomienia. Ochrona działa, gdy użytkownik próbuje uruchomić aplikację w sesji systemu Windows, a całość odbywa się bez modyfikowania chronionej aplikacji ani dodawania MFA do jej procesu logowania.
Chroń Wiersz polecenia, narzędzie PowerShell, Edytor rejestru, narzędzia administracyjne RSAT i inne wrażliwe aplikacje systemu Windows. Wymagaj MFA odpornego na phishing przed przyznaniem dostępu, bez przebudowywania chronionej aplikacji.
Rublon Endpoint Shield umożliwia:
- Wymaganie uwierzytelniania wieloskładnikowego za pomocą rozwiązania Rublon MFA przed uruchomieniem wybranych aplikacji desktopowych systemu Windows
- Dodanie dodatkowego uwierzytelniania (ang. step-up authentication) w już uwierzytelnionej sesji systemu Windows
- Centralne definiowanie reguł ochrony aplikacji dla urządzeń końcowych z systemem Windows na poziomie domeny
- Monitorowanie, blokowanie lub zabezpieczanie uruchamiania aplikacji zgodnie z wymaganiami bezpieczeństwa
- Ochronę narzędzi administracyjnych, takich jak Wiersz polecenia, narzędzie PowerShell, Edytor rejestru i aplikacje z pakietu RSAT
- Korzystanie z uwierzytelniania MFA odpornego na phishing, w tym z kluczy bezpieczeństwa zgodnych ze standardem FIDO2
- Rozszerzenie ochrony MFA poza lokalne logowanie do systemu Windows i usługę pulpitu zdalnego na dostęp do wrażliwych aplikacji
- Ograniczenie ryzyka związanego z sesjami systemu Windows pozostawionymi bez nadzoru, przejętymi lub wykorzystywanymi w niewłaściwy sposób
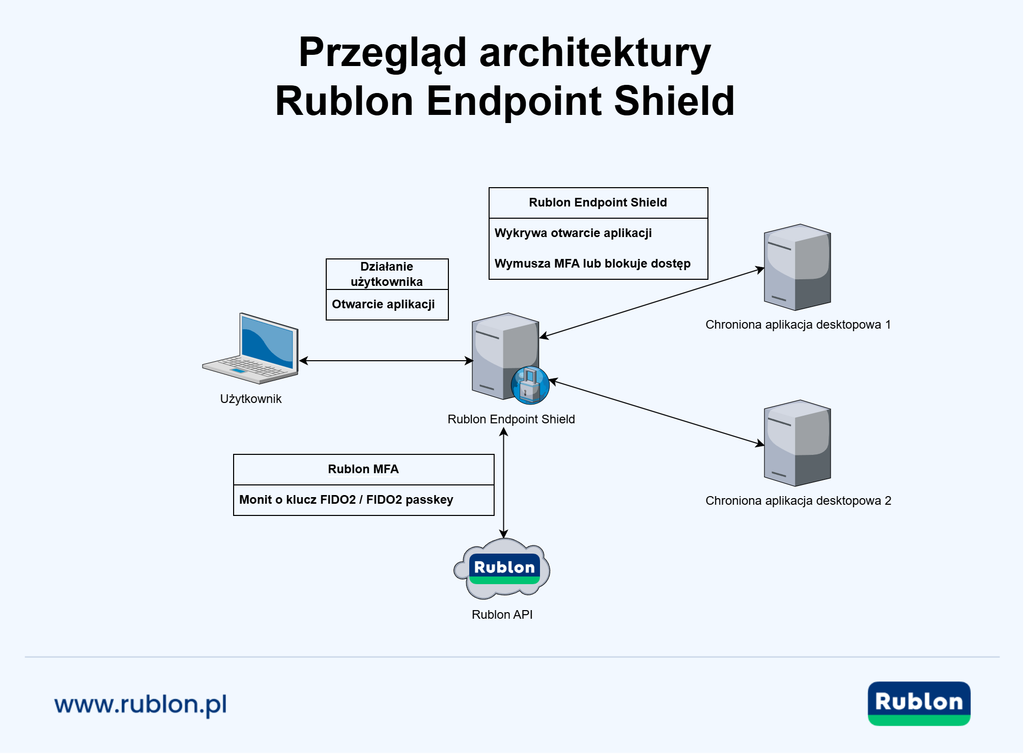
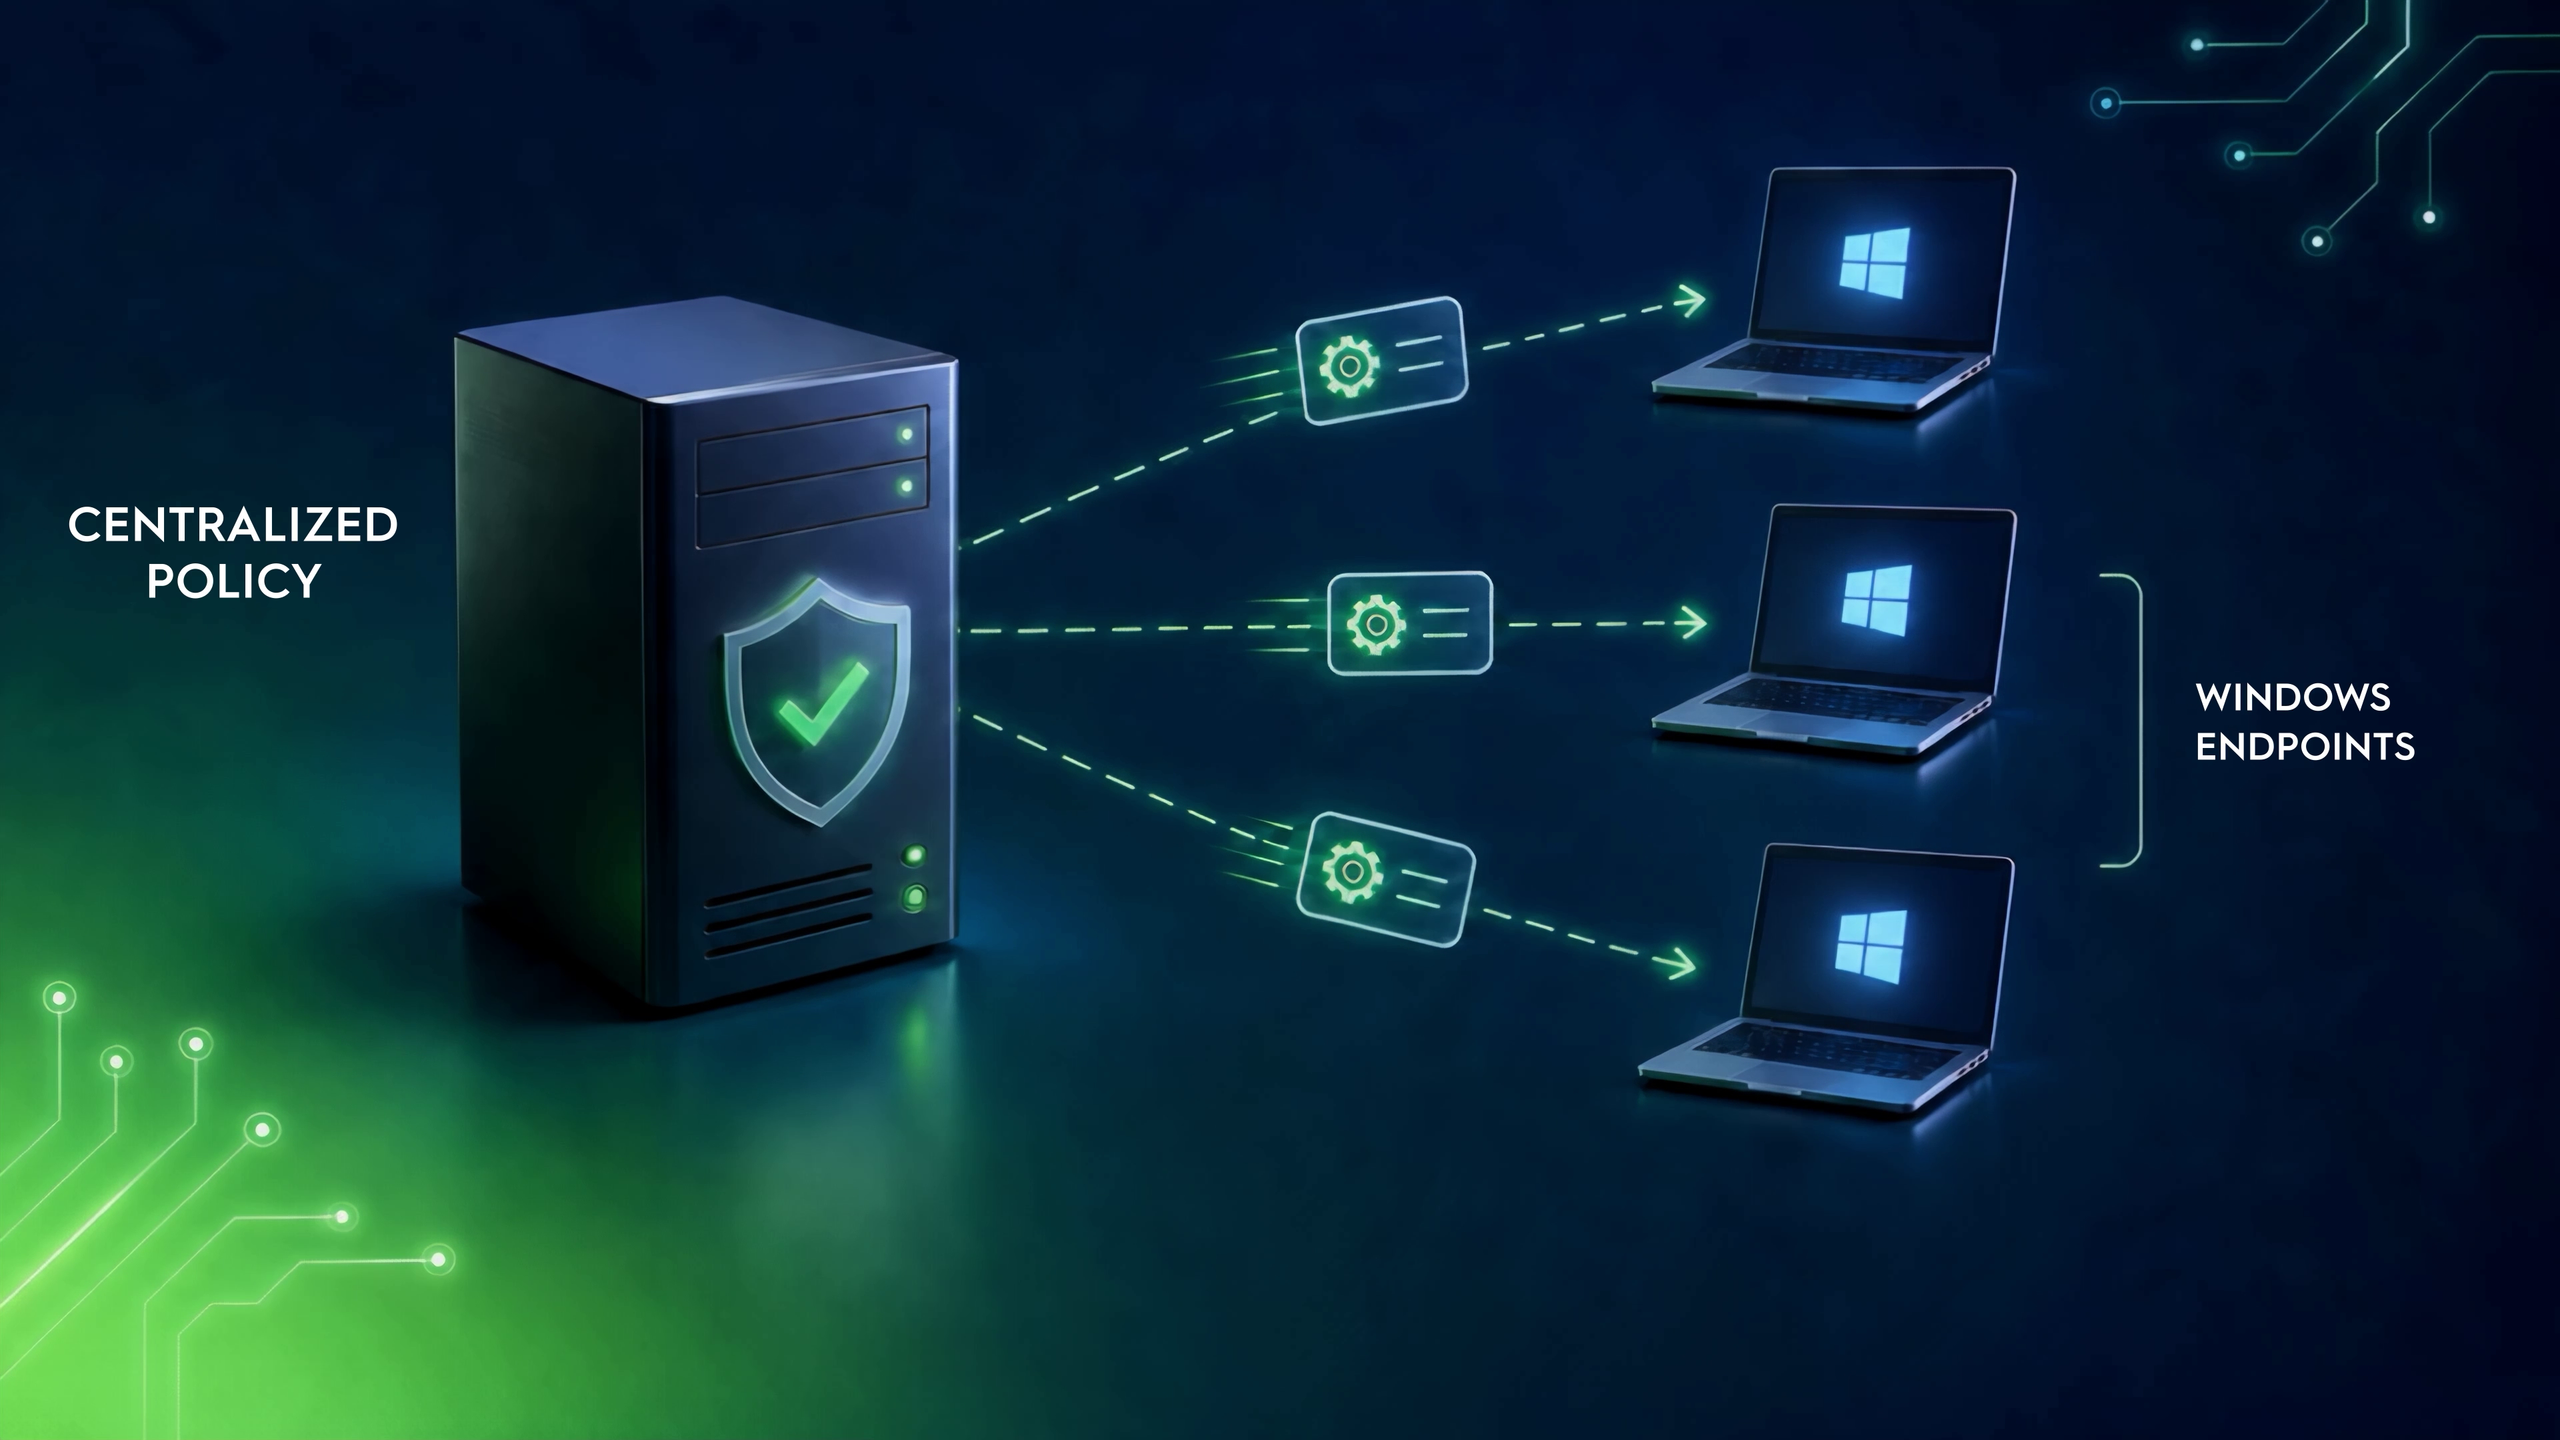
Diagram architektury Rublon Endpoint Shield
Co to jest Rublon Endpoint Shield?
Rublon Endpoint Shield to rozwiązanie do ochrony aplikacji dostępne w ramach rozwiązania Rublon MFA, które zabezpiecza uruchamianie aplikacji desktopowych w systemie Windows w oparciu o tożsamość użytkownika.
Zamiast polegać wyłącznie na uwierzytelnianiu przeprowadzanym podczas logowania użytkownika do systemu Windows, organizacje mogą tworzyć reguły ochrony wybranych aplikacji. Przy próbie uruchomienia chronionej aplikacji rozwiązanie Rublon Endpoint Shield może wymagać ponownej weryfikacji tożsamości za pomocą rozwiązania Rublon MFA, zanim zezwoli na jej otwarcie.
W ten sposób urządzenia końcowe z systemem Windows zyskują ochronę MFA na poziomie aplikacji.
Użytkownik może zalogować się do systemu Windows, normalnie pracować i bez przeszkód korzystać ze zwykłych aplikacji. Gdy jednak próbuje otworzyć wrażliwą aplikację objętą regułą rozwiązania Endpoint Shield, rozwiązanie Rublon MFA może wymagać ponownego uwierzytelnienia.
Rozwiązanie Endpoint Shield zapewnia silniejszą weryfikację tożsamości bezpośrednio przy czynnościach niosących ryzyko.
Dlaczego warto wymagać MFA przed otwarciem wrażliwych aplikacji systemu Windows?
Tradycyjne uwierzytelnianie na urządzeniach końcowych wyznacza granicę bezpieczeństwa na etapie logowania do systemu Windows. Po jej przekroczeniu aktywna sesja może zapewniać dostęp do wielu aplikacji, w tym narzędzi o bardzo różnym wpływie na bezpieczeństwo.
Przeglądarka internetowa, kalkulator, konsola administracyjna, sesja narzędzia PowerShell i Edytor rejestru nie powinny automatycznie otrzymywać takiego samego poziomu zaufania tylko dlatego, że są dostępne na tym samym pulpicie.
Ma to szczególne znaczenie, gdy:
- Stacja robocza pozostaje niezablokowana
- Przejęto uwierzytelnioną sesję
- Użytkownik uprzywilejowany wykonuje zarówno rutynowe, jak i administracyjne zadania na tym samym urządzeniu końcowym
- Wrażliwe narzędzia do zarządzania są dostępne lokalnie
- Atakujący uzyskuje dostęp już po wstępnym uwierzytelnieniu w systemie Windows
- Organizacja potrzebuje dodatkowej weryfikacji tożsamości przy wykonywaniu zadań administracyjnych o dużym wpływie na środowisko
Rozwiązanie Rublon Endpoint Shield wprowadza nowy punkt kontrolny uwierzytelniania wewnątrz sesji systemu Windows. Zamiast uznawać pomyślne logowanie do systemu Windows za wystarczające do wszystkich kolejnych działań, organizacje mogą ponownie wymagać uwierzytelniania za pomocą rozwiązania Rublon MFA przy próbie uzyskania dostępu do chronionej aplikacji.
Chcesz zabezpieczyć logowanie do aplikacji?
Jeśli chcesz dodać MFA do logowania użytkowników, zapoznaj się z naszą dokumentacją:
Rozszerz MFA poza logowanie do systemu Windows
MFA dla logowania do systemu Windows chroni moment uzyskania przez użytkownika dostępu do stacji roboczej lub serwera z systemem Windows.
To kluczowa warstwa zabezpieczeń, ale rozwiązuje inny problem niż ochrona na poziomie aplikacji.
Wyobraź sobie administratora, który pomyślnie loguje się o 8:00 i korzysta ze stacji roboczej przez cały dzień. Kilka godzin później otwiera zaawansowane narzędzie administracyjne. W tradycyjnym modelu opartym na sesji decyzja dotycząca tożsamości została już podjęta podczas logowania.
Rozwiązanie Rublon Endpoint Shield pozwala organizacji podjąć kolejną decyzję.
Przed otwarciem chronionej aplikacji użytkownik może otrzymać prośbę o ponowną weryfikację tożsamości. Uwierzytelnianie odbywa się w momencie próby uzyskania dostępu do wrażliwych zasobów, zamiast opierać się wyłącznie na logowaniu, które mogło nastąpić kilka godzin wcześniej.
Jest to uwierzytelnianie podwyższonego poziomu (ang. step-up authentication) stosowane bezpośrednio do aplikacji desktopowych systemu Windows.
Jak działa rozwiązanie Rublon Endpoint Shield?
Rozwiązanie Rublon Endpoint Shield jest instalowane na kontrolerze domeny i umożliwia administratorom centralne definiowanie reguł ochrony aplikacji dla urządzeń końcowych z systemem Windows.
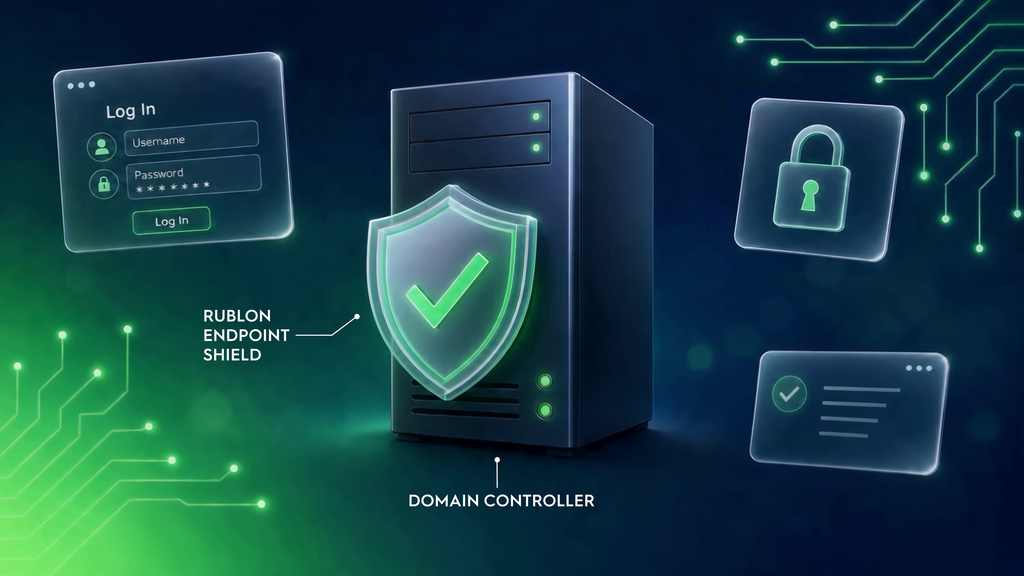
Każda reguła określa, co powinno się wydarzyć przy próbie uruchomienia wybranej aplikacji.
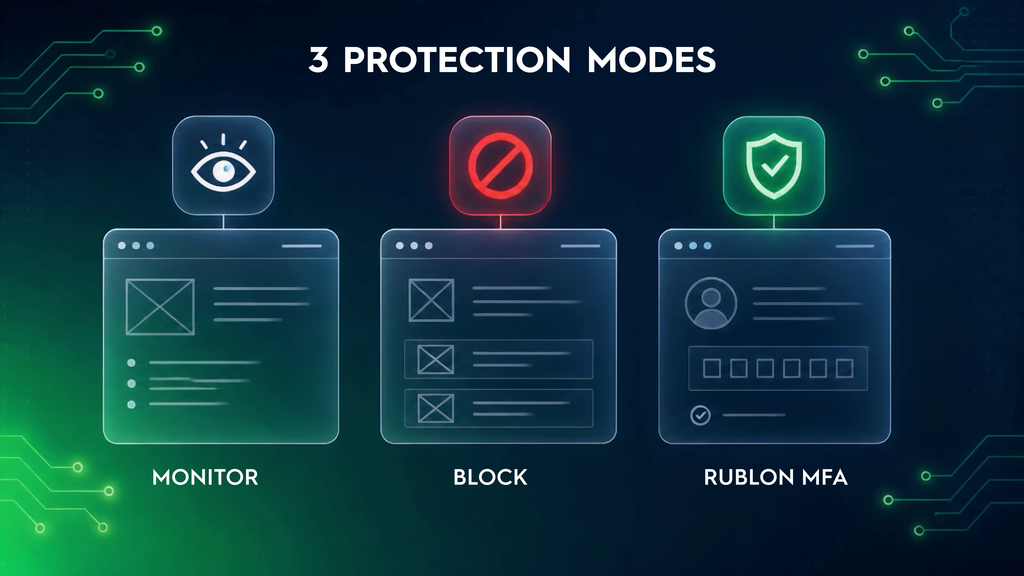
Monitoruj uruchamianie aplikacji
Administratorzy mogą skonfigurować monitorowanie aplikacji, których użycie chcą obserwować bez przerywania pracy użytkownika.
Pomaga to organizacjom ustalić, w jaki sposób użytkownicy uzyskują dostęp do wybranych aplikacji, zanim podejmą decyzję o wprowadzeniu silniejszych zabezpieczeń.
Blokuj uruchamianie wybranych aplikacji systemu Windows
Niektóre aplikacje mogą być nieodpowiednie dla określonych urządzeń końcowych lub użytkowników.
Rozwiązanie Rublon Endpoint Shield może uniemożliwiać uruchamianie aplikacji objętych regułami blokowania, zapewniając zespołom ds. bezpieczeństwa kolejny sposób ograniczania dostępu do narzędzi, które nie powinny być dostępne w danym środowisku.
Wymagaj uwierzytelniania za pomocą rozwiązania Rublon MFA przed uruchomieniem aplikacji
W przypadku wrażliwych aplikacji, do których użytkownicy nadal potrzebują dostępu, administratorzy mogą wymagać uwierzytelniania wieloskładnikowego zamiast je blokować.
Rozwiązanie Rublon Endpoint Shield może wymuszać MFA przed uruchomieniem wybranych aplikacji desktopowych systemu Windows. Gdy użytkownik próbuje uruchomić aplikację objętą regułą MFA, musi podać swój login i hasło, a okno Rublon Prompt żąda weryfikacji tożsamości drugim składnikiem uwierzytelniania. Aplikacja otwiera się dopiero po pomyślnym uwierzytelnieniu wieloskładnikowym.
Pozwala to zapewnić praktyczne rozwiązanie pośrednie między nieograniczonym dostępem a całkowitym zablokowaniem aplikacji: dostęp pozostaje możliwy, ale wymaga silniejszej weryfikacji tożsamości.
Step-up MFA w kluczowym momencie
Nie każde działanie na urządzeniu końcowym z systemem Windows wiąże się z takim samym poziomem ryzyka.
Otwarcie aplikacji do codziennej pracy różni się od otwarcia narzędzia, które pozwala zmieniać konfigurację systemu, wykonywać polecenia administracyjne, zarządzać zasobami domeny czy wpływać na dużą liczbę użytkowników.
Rozwiązanie Rublon Endpoint Shield pozwala organizacjom uwzględnić tę różnicę w modelu uwierzytelniania.
Zamiast wymagać takiego samego sposobu uwierzytelniania dla każdej aplikacji, zespoły ds. bezpieczeństwa mogą wprowadzić silne uwierzytelnianie dla wybranych narzędzi o dużym wpływie na środowisko IT organizacji. Użytkownicy pracują normalnie, dopóki nie otworzą aplikacji, w przypadku której dodatkowa weryfikacja tożsamości jest uzasadniona.
Pozwala to ograniczyć niepotrzebne utrudnienia związane z uwierzytelnianiem, wzmacniając jednocześnie ochronę dostępu na bardziej wrażliwych etapach pracy.
Korzyści biznesowe rozwiązania Rublon Endpoint Shield
Rozwiązanie Rublon Endpoint Shield zapewnia organizacjom praktyczny sposób rozszerzenia silnego uwierzytelniania na dostęp do aplikacji systemu Windows.
Rozszerz MFA poza tradycyjne punkty dostępu
Ochrona MFA nie musi kończyć się na logowaniu do systemu Windows, usłudze pulpitu zdalnego czy dostępie do sieci VPN. Rozwiązanie Endpoint Shield dodaje kolejny punkt kontrolny wewnątrz pulpitu systemu Windows.
Chroń aplikacje wysokiego ryzyka bez ich blokowania
Zespoły ds. bezpieczeństwa mogą wymagać silniejszego uwierzytelniania dla aplikacji, których użytkownicy potrzebują do pracy, zamiast wybierać między nieograniczonym dostępem a całkowitą blokadą.
Ogranicz prace integracyjne dla poszczególnych aplikacji
Chroniona aplikacja desktopowa nie musi implementować własnego procesu MFA. Ułatwia to rozszerzenie silnego uwierzytelniania na aplikacje systemu Windows bez natywnej obsługi MFA.
Wzmocnij ochronę uprzywilejowanych zadań
Narzędzia administracyjne mogą zyskać dodatkową ochronę bez narzucania takiego samego poziomu utrudnień związanych z uwierzytelnianiem wszystkim aplikacjom w sesji użytkownika.
Wprowadź uwierzytelnianie odporne na phishing
Rozwiązanie Rublon MFA obsługuje klucze bezpieczeństwa zgodne ze standardem FIDO2 i inne metody uwierzytelniania, co pozwala zespołom ds. bezpieczeństwa wzmocnić weryfikację tożsamości przy dostępie do wrażliwych aplikacji.
Wspieraj ochronę wielowarstwową
Rozwiązanie Rublon Endpoint Shield uzupełnia uprawnienia systemu Windows, rozwiązania EDR, listy dozwolonych aplikacji, zarządzanie uprawnieniami na urządzeniach końcowych (EPM) i zarządzanie dostępem uprzywilejowanym (PAM). Dodaje MFA przed uruchomieniem wybranych aplikacji desktopowych; pomyślne uwierzytelnienie samo w sobie nie przyznaje dodatkowych uprawnień w systemie Windows.
Zapewnij bardziej spójny zakres ochrony MFA
Organizacje mogą objąć szerszą strategią rozwiązania Rublon MFA kolejną kategorię zasobów, które wcześniej trudno było chronić: otwieranie aplikacji desktopowych systemu Windows.
Typowe zastosowania Rublon Endpoint Shield
Wrażliwe narzędzia administracyjne systemu Windows
Wymagaj uwierzytelniania za pomocą rozwiązania Rublon MFA przed otwarciem przez użytkowników aplikacji zapewniających rozbudowane możliwości administracji systemem.
Środowiska wiersza poleceń i skryptowe
Wprowadź uwierzytelnianie podwyższonego poziomu (ang. step-up authentication) przed uruchomieniem chronionego Wiersza polecenia lub aplikacji narzędzia PowerShell.
Administracja usługą Active Directory i serwerami
Chroń wybrane aplikacje administracyjne pakietu RSAT używane do zarządzania tożsamościami, zasadami grupy, serwerami i innymi elementami infrastruktury firmy Microsoft.
Stacje robocze do dostępu uprzywilejowanego
Dodaj kolejny punkt kontrolny uwierzytelniania dla aplikacji o dużym wpływie na środowisko na urządzeniach końcowych przeznaczonych do uprzywilejowanej administracji.
Współdzielone środowiska systemu Windows lub środowiska wysokiego ryzyka
Ogranicz poleganie na samym dostępie do aktywnej sesji systemu Windows, wymagając ponownej weryfikacji tożsamości przed otwarciem wybranych aplikacji.
Aplikacje bez natywnej obsługi MFA
Rozszerz silne uwierzytelnianie na aplikacje desktopowe systemu Windows, które nie zostały zaprojektowane z myślą o obsłudze własnych mechanizmów MFA.
MFA odporne na phishing dla wrażliwych aplikacji systemu Windows
W przypadku aplikacji administracyjnych szczególnie warto stosować uwierzytelnianie MFA odporne na phishing.
Rozwiązanie Rublon MFA obsługuje standard FIDO, w tym klucze bezpieczeństwa FIDO2. Organizacje mogą więc zabezpieczać dostęp do chronionych aplikacji metodami uwierzytelniania zapewniającymi większą odporność na wyłudzanie danych uwierzytelniających.
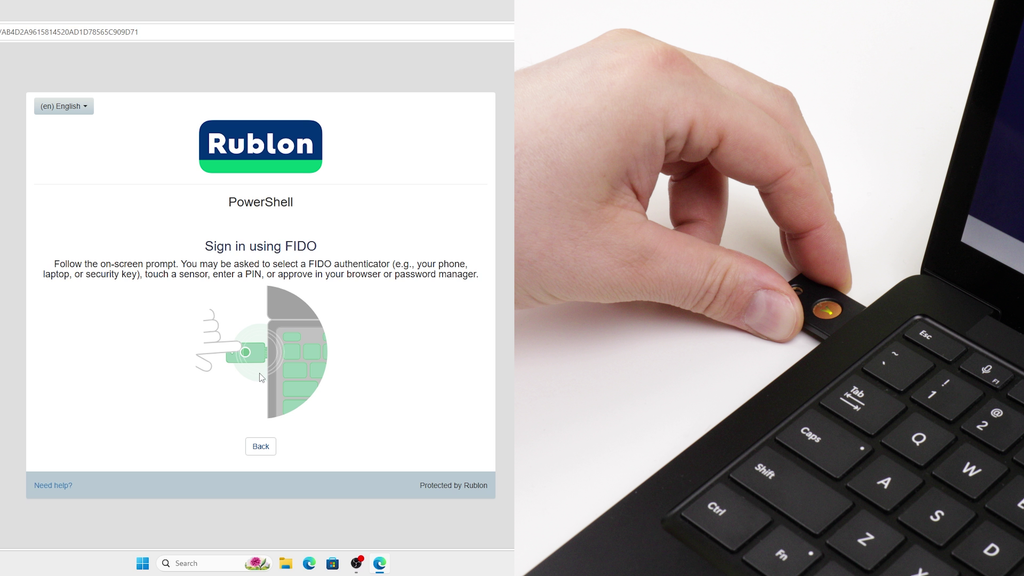
Typowy odporny na phishing proces uwierzytelniania z użyciem rozwiązania Endpoint Shield może wyglądać następująco:
- Użytkownik próbuje uruchomić chronioną aplikację systemu Windows.
- Rozwiązanie Rublon Endpoint Shield wykrywa, że aplikacja jest objęta regułą ochrony MFA.
- Po podaniu przez użytkownika loginu i hasła widok Rublon Prompt żąda weryfikacji tożsamości przy użyciu drugiego składnika.
- Użytkownik wybiera metodę uwierzytelniania FIDO.
- Użytkownik podłącza klucz bezpieczeństwa zgodny ze standardem FIDO2.
- Wprowadza kod PIN klucza bezpieczeństwa i dotyka klucza, aby potwierdzić fizyczną obecność.
- Rozwiązanie Rublon MFA weryfikuje uwierzytelnienie.
- Chroniona aplikacja zostaje uruchomiona.
Rozwiązanie Rublon MFA obsługuje również inne metody uwierzytelniania, co pozwala organizacjom dostosować wymagania dotyczące uwierzytelniania do różnych użytkowników i scenariuszy bezpieczeństwa.
Wymagaj MFA przed otwarciem Wiersza polecenia (cmd.exe)
Wiersz polecenia systemu Windows zapewnia bezpośredni dostęp do zaawansowanego środowiska wiersza poleceń.
Administratorzy, zespoły wsparcia i zaawansowani użytkownicy korzystają z programu cmd.exe do zarządzania i rozwiązywania problemów. Jednocześnie dostęp do powłoki poleceń może być cenny dla osoby, która uzyska nieuprawnioną kontrolę nad aktywną sesją systemu Windows.
Rozwiązanie Rublon Endpoint Shield może wymagać uwierzytelniania wieloskładnikowego za pomocą rozwiązania Rublon MFA przed uruchomieniem Wiersza polecenia systemu Windows.
Rozwiązanie Rublon Endpoint Shield dodaje kontrolny punkt weryfikacji tożsamości bezpośrednio przed uzyskaniem dostępu do powłoki poleceń systemu Windows, bez zmieniania samego Wiersza polecenia.

Wymagaj MFA przed uruchomieniem narzędzia PowerShell
Narzędzie PowerShell oferuje rozbudowane możliwości administracji i automatyzacji w środowiskach systemu Windows.
W zależności od uprawnień użytkownika i dostępnych modułów narzędzie PowerShell może służyć do zarządzania plikami, procesami, usługami, usługą Active Directory, systemami zdalnymi, konfiguracją serwerów i wieloma innymi elementami infrastruktury.
Rozwiązanie Rublon Endpoint Shield może wprowadzić uwierzytelnianie podwyższonego poziomu (ang. step-up authentication) przed uruchomieniem chronionych aplikacji narzędzia PowerShell.
Administrator może nadal normalnie korzystać ze stacji roboczej z systemem Windows, ale musi uwierzytelnić się za pomocą rozwiązania Rublon MFA przy próbie otwarcia aplikacji narzędzia PowerShell objętej polityką ochrony.
MFA na poziomie aplikacji nie analizuje poszczególnych poleceń narzędzia PowerShell ani nie określa, jakie skrypty użytkownik może wykonywać. Zamiast tego weryfikuje tożsamość przed przyznaniem dostępu do chronionej aplikacji środowiska PowerShell.
Dzięki temu rozwiązanie Endpoint Shield uzupełnia rejestrowanie zdarzeń narzędzia PowerShell, kontrolę aplikacji, rozwiązania EDR, zasadę najmniejszych uprawnień i inne zabezpieczenia systemu Windows.
Wymagaj MFA przed otwarciem Edytora rejestru (regedit.exe)
Edytor rejestru systemu Windows zapewnia bezpośredni, interaktywny dostęp do danych konfiguracyjnych używanych przez system Windows i zainstalowane aplikacje.
W przypadku użytkowników z odpowiednimi uprawnieniami zmiany w rejestrze mogą wpływać na działanie systemu, konfigurację aplikacji, usługi, ustawienia zabezpieczeń i inne istotne elementy środowiska.
Rozwiązanie Rublon Endpoint Shield może wymagać uwierzytelniania za pomocą rozwiązania Rublon MFA przed otwarciem programu regedit.exe.
Nie oznacza to zapobiegania każdej możliwej modyfikacji rejestru systemu Windows. Zmiany w rejestrze można również wprowadzać za pomocą narzędzi wiersza poleceń, narzędzia PowerShell, skryptów, aplikacji i interfejsów API systemu Windows. Rozwiązanie Endpoint Shield tworzy dodatkową granicę weryfikacji tożsamości wokół bezpośredniego dostępu do chronionej aplikacji Edytor rejestru.
Wymagaj MFA przed otwarciem wybranych narzędzi administracyjnych pakietu RSAT
Narzędzia administracji zdalnej serwera (RSAT) zapewniają administratorom zaawansowane interfejsy do zarządzania infrastrukturą systemu Windows Server.
Środowiska korzystające z pakietu RSAT mogą obejmować narzędzia do obsługi usługi Active Directory, zasad grupy, zarządzania serwerami, systemu DNS, administracji za pomocą narzędzia PowerShell i innych zadań wymagających uprawnień uprzywilejowanych.
Rozwiązanie Rublon Endpoint Shield może pomóc organizacjom wprowadzić MFA na poziomie aplikacji dla wybranych narzędzi administracyjnych pakietu RSAT.
Przed otwarciem chronionej aplikacji administracyjnej użytkownik musi przejść wymagane uwierzytelnianie wieloskładnikowe za pomocą rozwiązania Rublon MFA.
Jest to szczególnie przydatne na stacjach roboczych administratorów i stacjach przeznaczonych do dostępu uprzywilejowanego, gdzie jedna aktywna sesja systemu Windows może zapewniać dostęp do wielu narzędzi umożliwiających wprowadzanie zmian w infrastrukturze całej organizacji.
Ponieważ pakiet RSAT jest zbiorem technologii administracyjnych, a nie pojedynczym plikiem wykonywalnym, organizacje powinny określić aplikacje i ścieżki uruchamiania, które chcą chronić, a następnie odpowiednio zdefiniować reguły rozwiązania Endpoint Shield.
MFA dla narzędzi do uprzywilejowanej administracji systemem Windows
Z aplikacji o największym wpływie na działalność organizacji często korzysta stosunkowo niewielka liczba użytkowników z rozległymi uprawnieniami.
Administratorzy systemów i domen, zespoły infrastruktury, programiści oraz pracownicy wsparcia mogą korzystać z aplikacji, które umożliwiają:
- Zmienianie konfiguracji systemu
- Zarządzanie tożsamościami i grupami
- Modyfikowanie zasad grupy
- Zarządzanie serwerami
- Wykonywanie skryptów i poleceń
- Konfigurowanie usług
- Dostęp do wrażliwej infrastruktury
- Wykonywanie działań wpływających na wielu użytkowników lub wiele systemów
Ochrona konta w systemie Windows jest ważna. Zabezpieczenie momentu rozpoczęcia tych uprzywilejowanych zadań dodaje kolejną warstwę ochrony.
Rozwiązanie Rublon Endpoint Shield pozwala organizacjom wprowadzić tę warstwę bez wymuszania dodatkowego MFA przy każdej zwykłej czynności na pulpicie.
Centralnie zarządzaj regułami uruchamiania aplikacji systemu Windows
Zabezpieczanie aplikacji osobno na każdej stacji roboczej staje się trudne wraz ze wzrostem liczby urządzeń końcowych.
Rozwiązanie Rublon Endpoint Shield zapewnia scentralizowaną kontrolę aplikacji desktopowych za pomocą reguł określających, czy wybrane aplikacje mają być monitorowane, blokowane czy uruchamiane po pomyślnym uwierzytelnieniu MFA.
Administratorzy określają, które aplikacje systemu Windows wymagają dodatkowych zabezpieczeń, i wybierają sposób obsługi ich uruchamiania. Zamiast tworzyć całkowicie odrębny mechanizm uwierzytelniania dla każdej aplikacji, organizacje mogą stosować bardziej spójny model bezpieczeństwa na wszystkich urządzeniach końcowych.
Zwiększa to skalowalność operacyjną i pomaga zespołom ds. bezpieczeństwa odejść od rozproszonych zabezpieczeń wdrażanych osobno dla każdej aplikacji.
Ta sama zasada wspiera szersze scentralizowane zarządzanie MFA w całej organizacji: silniejsze uwierzytelnianie staje się częścią skoordynowanej strategii bezpieczeństwa tożsamości, a nie zbiorem odrębnych wdrożeń.
Dodaj MFA bez modyfikowania chronionej aplikacji desktopowej
Wiele aplikacji desktopowych systemu Windows nie zostało zaprojektowanych z myślą o własnym mechanizmie MFA.
Oczywistym przykładem są wbudowane narzędzia systemu Windows, ale ten sam problem może dotyczyć starszego oprogramowania administracyjnego i innych aplikacji, w których dodanie MFA bezpośrednio w programie byłoby niepraktyczne.
Rozwiązanie Rublon Endpoint Shield przenosi decyzję o uwierzytelnieniu poza chronioną aplikację.
Sama aplikacja nie musi wyświetlać interfejsu MFA ani implementować logiki rozwiązania Rublon MFA. Rozwiązanie Endpoint Shield kontroluje dostęp przy uruchamianiu aplikacji i wywołuje rozwiązanie Rublon MFA, gdy reguła ochrony wymaga dodatkowej weryfikacji.
Pozwala to zapewnić silniejszą weryfikację tożsamości przy dostępie do aplikacji, które nie zostały zaprojektowane z myślą o MFA na poziomie aplikacji.
Rozszerz MFA na kolejne obszary urządzeń końcowych z systemem Windows
Strategie MFA często zaczynają się od najbardziej oczywistych punktów dostępu:
- Dostęp do sieci VPN
- Usługa Pulpit zdalny
- Logowanie do systemu Windows
- Aplikacje internetowe
- Usługi chmurowe
Te zabezpieczenia pozostają niezbędne, ale atakujący nie zawsze zatrzymują się na początkowej granicy uwierzytelniania.
Po uzyskaniu dostępu do urządzenia końcowego wrażliwe aplikacje lokalne mogą zapewniać dodatkowe drogi dostępu do cennych systemów, danych uwierzytelniających, konfiguracji lub funkcji administracyjnych.
Rozwiązanie Rublon Endpoint Shield pomaga organizacjom zmniejszyć powierzchnię ataku przez wdrożenie MFA przy uruchamianiu aplikacji desktopowych i przenosi weryfikację tożsamości bliżej aplikacji, w których faktycznie odbywa się praca wymagająca szczególnej ochrony.
Uzupełnij rozwiązania EDR, kontrolę aplikacji i zasadę najmniejszych uprawnień
Rozwiązanie Rublon Endpoint Shield kontroluje uruchamianie wybranych aplikacji systemu Windows przez monitorowanie, blokowanie lub MFA. Uzupełnia rozwiązania do wykrywania zagrożeń i reagowania na nie na urządzeniach końcowych, listy dozwolonych aplikacji, mechanizmy autoryzacji systemu Windows, ochronę przed złośliwym oprogramowaniem i zarządzanie dostępem uprzywilejowanym.
Te zabezpieczenia rozwiązują różne problemy.
Rozwiązanie Rublon MFA odpowiada na pytanie: Czy osoba próbująca otworzyć tę chronioną aplikację jest w stanie zweryfikować swoją tożsamość?
Uprawnienia systemu Windows odpowiadają na pytanie: Do jakich działań ten użytkownik ma uprawnienia?
Kontrola aplikacji odpowiada na pytanie: Jakie oprogramowanie może być uruchamiane?
Rozwiązanie EDR odpowiada na pytanie: Czy aktywność na urządzeniu końcowym wskazuje na złośliwe lub podejrzane zachowanie?
Mechanizmy kontroli dostępu uprzywilejowanego odpowiadają na pytanie: Jak należy przyznawać podwyższone uprawnienia i nimi zarządzać?
Połączenie tych warstw tworzy silniejszy model ochrony wielowarstwowej niż poleganie na jednym zabezpieczeniu.
Ogranicz ryzyko związane z przejęciem aktywnych sesji
Pomyślne logowanie do systemu Windows nie gwarantuje, że przez cały czas trwania sesji kontroluje ją ten sam uprawniony użytkownik.
Stacje robocze mogą pozostawać bez nadzoru. Sesje mogą zostać przejęte po zalogowaniu. Dane uwierzytelniające lub dostęp do sesji mogą zostać wykorzystane w niewłaściwy sposób. Atakujący, który uzyska dostęp do aktywnego pulpitu, może następnie próbować użyć narzędzi już zainstalowanych w systemie.
MFA na poziomie aplikacji stanowi kolejną przeszkodę.
Gdy rozwiązanie Rublon Endpoint Shield chroni wrażliwą aplikację, sam dostęp do pulpitu nie wystarcza. Osoba próbująca otworzyć chronione narzędzie musi spełnić dodatkowy wymóg uwierzytelniania za pomocą rozwiązania Rublon MFA.
Pomaga to organizacjom wzmocnić ochronę w sytuacjach, w których początkowa granica bezpieczeństwa systemu Windows została już przekroczona.
Aby poszerzyć strategię bezpieczeństwa tożsamości, sprawdź, jak rozwiązanie Rublon MFA pomaga zapobiegać atakom polegającym na przejęciu konta.
Zwiększ bezpieczeństwo bez blokowania uprawnionych działań administracyjnych
Zespoły ds. bezpieczeństwa często muszą szukać kompromisu w przypadku zaawansowanych narzędzi administracyjnych.
Pozostawienie nieograniczonego dostępu do nich zwiększa ryzyko. Ich całkowite zablokowanie może uniemożliwić administratorom wykonywanie uprawnionych działań.
Rozwiązanie Rublon Endpoint Shield zapewnia inną możliwość.
Organizacje mogą pozostawić wrażliwą aplikację dostępną, wymagając jednocześnie silniejszego uwierzytelniania przed jej uruchomieniem. Administratorzy zachowują dostęp, gdy go potrzebują, ale sam dostęp do aktywnej sesji systemu Windows już nie wystarcza.
Może to zapewnić bardziej praktyczny model bezpieczeństwa dla aplikacji, które pozostają niezbędne, ale wymagają ściślejszej kontroli dostępu.
Rozwiązanie Rublon Endpoint Shield a MFA dla logowania do systemu Windows
Rozwiązanie Rublon Endpoint Shield uzupełnia MFA dla logowania do systemu Windows, ale go nie zastępuje.
Dzięki konektorowi Rublon MFA dla Windows użytkownicy weryfikują swoją tożsamość podczas uzyskiwania dostępu do stacji roboczej lub serwera z systemem Windows.
Za pomocą rozwiązania Rublon Endpoint Shield organizacje mogą wymagać kolejnej weryfikacji później, gdy użytkownik próbuje otworzyć wybraną aplikację desktopową.
Razem pozwala to uzyskać bardziej szczegółowy model uwierzytelniania:
- Weryfikacja tożsamości przy rozpoczęciu sesji systemu Windows.
- Umożliwienie normalnej pracy w uwierzytelnionej sesji.
- Wymaganie dodatkowego MFA przy dostępie do aplikacji lub rozpoczęciu zadania administracyjnego o podwyższonym ryzyku.
Różne komponenty rozwiązania Rublon MFA dla różnych typów aplikacji
Organizacje rzadko korzystają wyłącznie z jednego typu aplikacji.
Niektóre aplikacje działają bezpośrednio na urządzeniach końcowych z systemem Windows. Inne to samodzielnie hostowane systemy dostępne przez przeglądarkę. Nowoczesne aplikacje mogą obsługiwać protokół OAuth 2.0 lub standard OpenID Connect.
Rozwiązanie Rublon MFA zapewnia różne sposoby integracji dla tych środowisk.
Aplikacje desktopowe systemu Windows
Użyj rozwiązania Rublon Endpoint Shield, aby zabezpieczyć uruchamianie wybranych aplikacji desktopowych systemu Windows za pomocą rozwiązania Rublon MFA.
Samodzielnie hostowane aplikacje internetowe
W przypadku aplikacji przeglądarkowych, które wymagają MFA bez zmian w kodzie, rozwiązanie Rublon App Shield wprowadza warstwę ochrony przed aplikacją.
Aplikacje korzystające z protokołu OAuth 2.0 i standardu OpenID Connect
W przypadku aplikacji obsługujących nowoczesne procesy uwierzytelniania oparte na protokole OAuth 2.0 lub standardzie OIDC rozwiązanie Rublon Identity Bridge zapewnia scentralizowaną warstwę autoryzacji.
Rublon Endpoint Shield: najczęściej zadawane pytania
Co to jest rozwiązanie Rublon Endpoint Shield?
Rublon Endpoint Shield to komponent rozwiązania Rublon MFA, który umożliwia organizacjom centralną ochronę wybranych aplikacji desktopowych systemu Windows. Uruchamianie aplikacji można monitorować, blokować lub skonfigurować tak, aby wymagało uwierzytelniania za pomocą rozwiązania Rublon MFA przed przyznaniem dostępu.
Czy można wymagać MFA przed otwarciem aplikacji systemu Windows?
Tak. Rozwiązanie Rublon Endpoint Shield może wymagać uwierzytelniania za pomocą rozwiązania Rublon MFA, gdy użytkownik próbuje uruchomić wybraną aplikację desktopową systemu Windows. Aplikacja otwiera się dopiero po pomyślnym uwierzytelnieniu.
Chroni to samo uruchamianie aplikacji, w tym aplikacji bez ekranu logowania lub natywnej obsługi MFA.
Czy rozwiązanie Rublon Endpoint Shield może dodać MFA do aplikacji desktopowych systemu Windows?
Tak. Rozwiązanie Rublon Endpoint Shield może wymagać uwierzytelniania za pomocą rozwiązania Rublon MFA, zanim zezwoli na uruchomienie aplikacji desktopowych systemu Windows objętych skonfigurowanymi regułami ochrony.
Umożliwia to wprowadzenie ochrony MFA dla aplikacji, które nie zapewniają własnego natywnego mechanizmu MFA.
Jakie aplikacje może chronić rozwiązanie Rublon Endpoint Shield?
Rozwiązanie Rublon Endpoint Shield służy do ochrony wybranych aplikacji desktopowych systemu Windows zgodnie ze skonfigurowanymi regułami ochrony aplikacji.
Typowe zastosowania obejmują Wiersz polecenia, narzędzie PowerShell, Edytor rejestru systemu Windows i aplikacje administracyjne systemu Windows, takie jak narzędzia pakietu RSAT.
Podczas definiowania reguł ochrony organizacje powinny określić aplikacje i ścieżki uruchamiania istotne w ich środowisku.
Czy rozwiązanie Rublon Endpoint Shield może chronić narzędzie PowerShell?
Tak. Organizacje mogą skonfigurować reguły ochrony rozwiązania Endpoint Shield dla aplikacji narzędzia PowerShell i wymagać uwierzytelniania za pomocą rozwiązania Rublon MFA przed uruchomieniem chronionej aplikacji.
Ochrony pliku wykonywalnego, takiego jak powershell.exe, nie należy interpretować jako blokowania wszystkich możliwych sposobów wykonywania kodu narzędzia PowerShell. Szersza ochrona narzędzia PowerShell powinna obejmować odpowiednie zabezpieczenia systemu Windows, rejestrowanie zdarzeń, rozwiązania EDR, kontrolę aplikacji i zasadę najmniejszych uprawnień.
Czy rozwiązanie Rublon Endpoint Shield może chronić Wiersz polecenia?
Tak. Reguła ochrony może wymagać uwierzytelniania za pomocą rozwiązania Rublon MFA przed uruchomieniem Wiersza polecenia systemu Windows (cmd.exe).
Użytkownik musi przejść wymagane uwierzytelnianie, zanim chroniona powłoka poleceń stanie się dostępna.
Czy rozwiązanie Rublon Endpoint Shield może chronić Edytor rejestru?
Tak. Rozwiązanie Rublon Endpoint Shield może wymagać uwierzytelniania za pomocą rozwiązania Rublon MFA przed otwarciem Edytora rejestru systemu Windows (regedit.exe).
Chroni to dostęp do samej aplikacji Edytor rejestru. Nie zapobiega wszystkim możliwym sposobom modyfikowania rejestru systemu Windows.
Czy rozwiązanie Rublon Endpoint Shield może chronić narzędzia pakietu RSAT?
Rozwiązanie Rublon Endpoint Shield może chronić wybrane aplikacje administracyjne systemu Windows używane w środowiskach korzystających z pakietu RSAT.
Ponieważ narzędzia administracji zdalnej serwera obejmują wiele aplikacji, narzędzi opartych na konsoli MMC, modułów narzędzia PowerShell i narzędzi wiersza poleceń, a nie jeden plik wykonywalny, administratorzy powinni określić odpowiednie aplikacje i skonfigurować reguły ochrony dla ścieżek uruchamiania, które chcą chronić.
Czy rozwiązanie Endpoint Shield zastępuje MFA do logowania do systemu Windows?
Nie. MFA do logowania do systemu Windows i przez protokół RDP weryfikuje tożsamość użytkownika podczas logowania do systemu Windows. Rozwiązanie Rublon Endpoint Shield dodaje kolejny punkt kontrolny uwierzytelniania, gdy użytkownik próbuje otworzyć chronioną aplikację w tej sesji.
Obydwa te zabezpieczenia można stosować równocześnie.
Czy rozwiązanie Endpoint Shield zastępuje rozwiązania EDR lub kontrolę aplikacji?
Nie. Rozwiązanie Rublon Endpoint Shield dodaje ochronę opartą na tożsamości przy uruchamianiu wybranych aplikacji.
Rozwiązania EDR, kontrola aplikacji, uprawnienia systemu Windows, zasada najmniejszych uprawnień, zarządzanie dostępem uprzywilejowanym i inne technologie zabezpieczania urządzeń końcowych odpowiadają na różne zagrożenia. Są to uzupełniające się zabezpieczenia.
Czy rozwiązanie Endpoint Shield może korzystać z MFA odpornego na phishing?
Tak. Rozwiązanie Rublon MFA obsługuje MFA odporne na phishing, w tym uwierzytelnianie zgodne ze standardem FIDO, na przykład za pomocą kluczy bezpieczeństwa FIDO2, co pozwala organizacjom korzystać z uwierzytelniania odpornego na phishing przy ochronie dostępu do wrażliwych aplikacji systemu Windows.
Rozszerz MFA na aplikacje na urządzeniach końcowych z systemem Windows
Logowanie do systemu Windows chroni dostęp do sesji. Rozwiązanie Rublon Endpoint Shield pomaga chronić to, co dzieje się później.
Wprowadź uwierzytelnianie podwyższonego poziomu (ang. step-up authentication) dla wrażliwych aplikacji desktopowych, wzmocnij ochronę procesów uprzywilejowanych i wymagaj ponownej weryfikacji tożsamości przed udostępnieniem narzędzi systemu Windows o dużym wpływie na środowisko.
Rozszerz ochronę rozwiązania Rublon MFA poza tradycyjne granice logowania i wprowadź uwierzytelnianie na poziomie aplikacji na urządzeniach końcowych z systemem Windows.
Porozmawiajmy o Rublon Endpoint Shield
Sprawdź, jak rozwiązanie Rublon Endpoint Shield może pomóc chronić aplikacje desktopowe systemu Windows, wprowadzić dodatkowe MFA dla wrażliwych narzędzi administracyjnych i rozszerzyć zabezpieczenia oparte na tożsamości na kolejne obszary środowiska urządzeń końcowych.
Skontaktuj się z nami, aby omówić środowisko systemu Windows w Twojej organizacji, aplikacje, które chcesz chronić, oraz cele wdrożenia.
Porozmawiajmy o Rublon Endpoint Shield i aplikacjach desktopowych, których uruchamianie chcesz chronić.