Ostatnia aktualizacja dnia October 21 2026
Najważniejsze informacje
Składniki silnego uwierzytelniania w skrócie
Dlaczego silne uwierzytelnianie ma znaczenie dla nowoczesnego bezpieczeństwa?
Rosnące znaczenie silnego uwierzytelniania
Czynniki regulacyjne i zgodności
Ograniczanie ryzyka bezpieczeństwa i budowanie zaufania
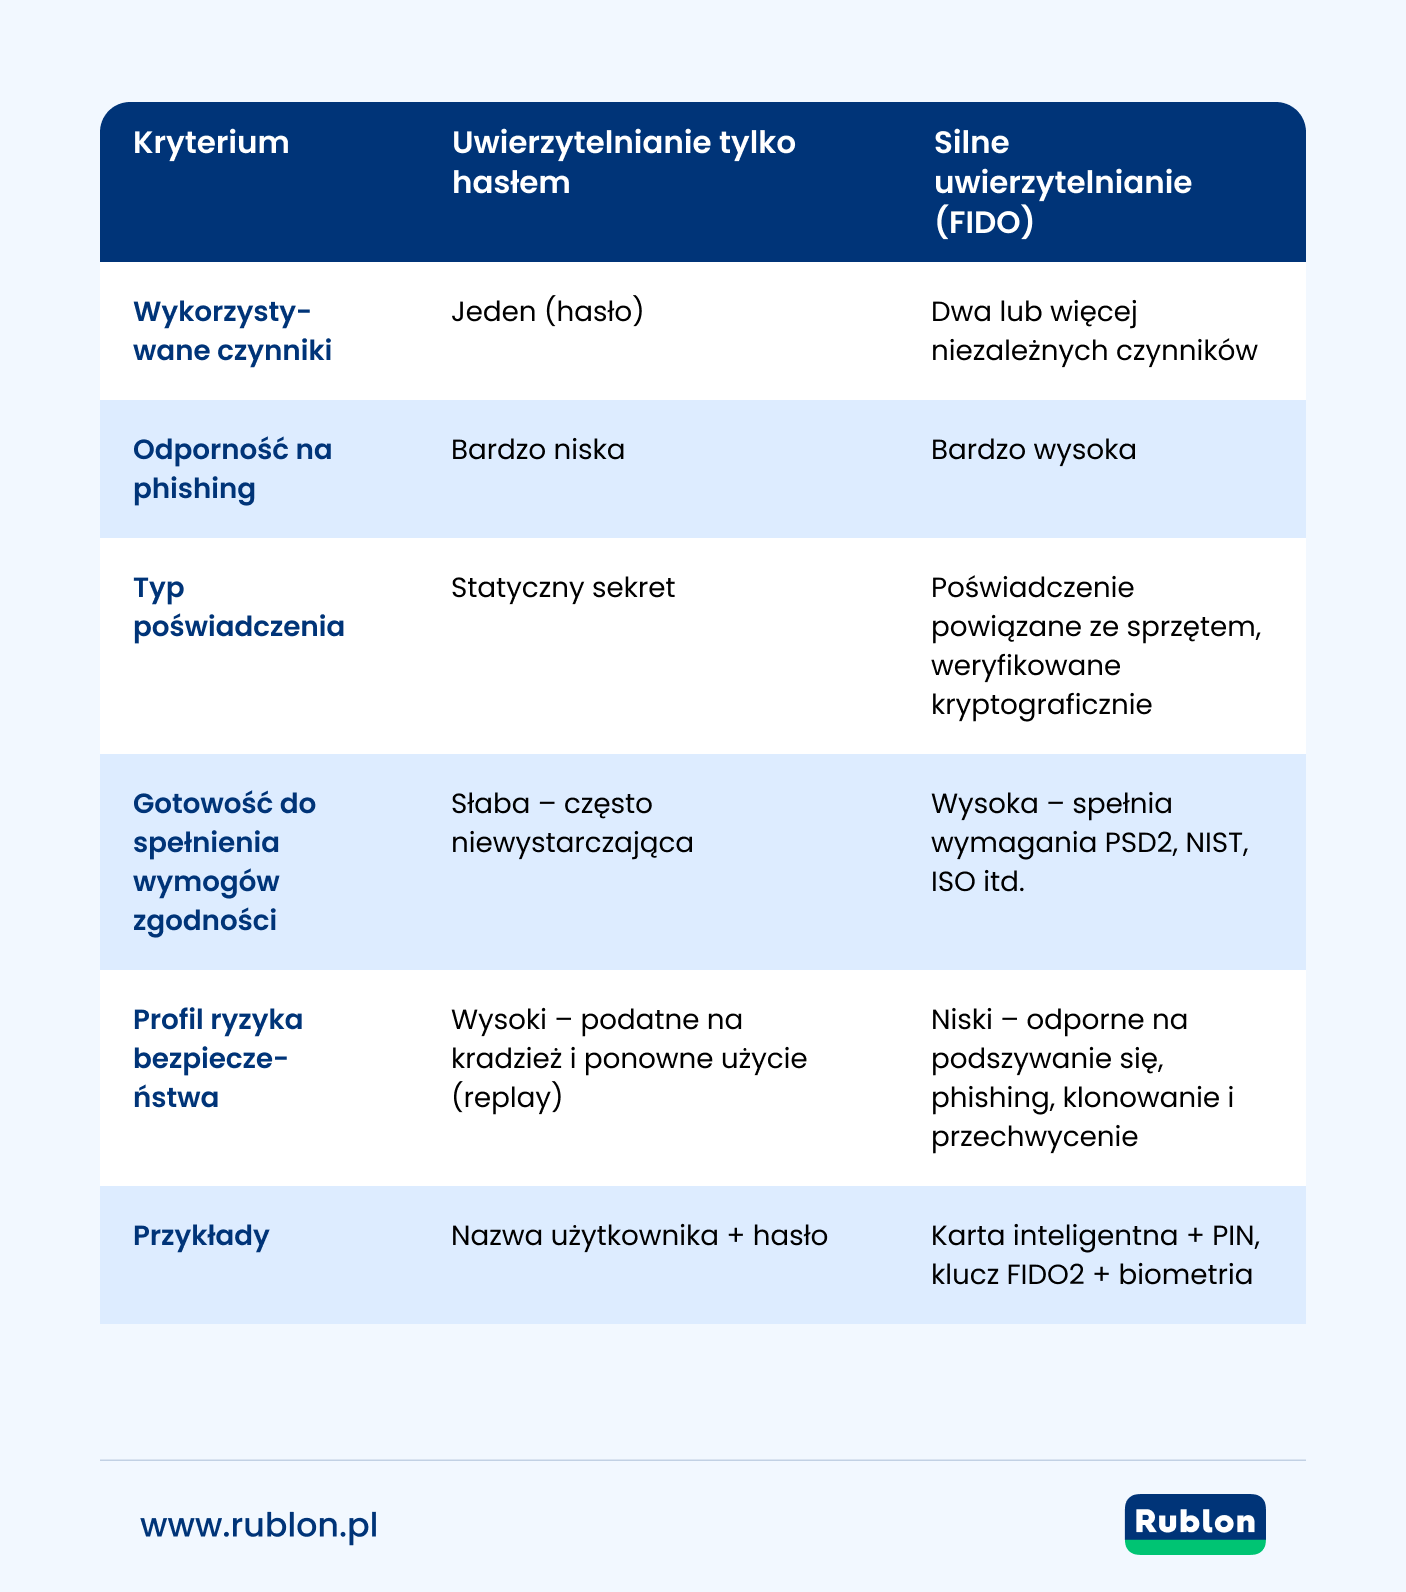
Uwierzytelnianie oparte na haśle vs. silne uwierzytelnianie
Strategiczne korzyści biznesowe
Podstawowe elementy silnego uwierzytelniania
Coś, co wiesz
Coś, co masz
Coś, czym jesteś
Dlaczego niezależność czynników ma znaczenie
Jak działa silne uwierzytelnianie
Film: Jak działa silne uwierzytelnianie
Najlepsze metody silnego uwierzytelniania
1. Odporne na phishing sprzętowe klucze bezpieczeństwa (FIDO & FIDO2)
2. Karty inteligentne i logowanie kryptograficzne
Kluczowe typy silnego uwierzytelniania
Jak używać silnego uwierzytelniania w praktyce
Czym silne uwierzytelnianie różni się od podstawowego MFA?
Jak używać silnego uwierzytelniania dla wszystkich kont?
Usprawnienia bezpieczeństwa i najlepsze praktyki dla silnego uwierzytelniania
Stopniowe wdrażanie silnego uwierzytelniania
Metody odporne na phishing mają znaczenie
Zacznij od uwierzytelniania wieloskładnikowego, przejdź do najsilniejszego czynnika
Nadzór, monitorowanie i kontrola polityk
Integracja z szerszą strategią tożsamości
Wygoda użytkownika i adopcja
Ciągłe doskonalenie
Kiedy silne uwierzytelnianie jest wymagane i dlaczego?
Obowiązkowe przypadki użycia w różnych branżach
Typowe scenariusze wymagające silnego uwierzytelniania
Dlaczego to ma znaczenie: zapobieganie oszustwom i budowanie zaufania
Planowanie silnego uwierzytelniania dla wszystkich kont
Czym jest silne uwierzytelnianie klienta (SCA)?
Co to jest strong customer authentication?
Kiedy SCA jest wymagane?
Jak SCA kształtuje praktyki silnego uwierzytelniania?
- SCA dostarcza wskazówki dotyczące tego, co jest uznawane za żądanie silnego uwierzytelniania: metoda musi zapewniać niezależność czynników uwierzytelniania oraz powiązanie kwoty transakcji i odbiorcy płatności przez mechanizm uwierzytelniania (ang. dynamic linking), gdy jest to wymagane.
- Operatorzy muszą integrować techniczne mechanizmy pewności z przepływami uwierzytelniania. Na przykład tokeny sprzętowe, certyfikowana biometria lub passkeys powiązane z urządzeniem mogą zapewniać metody silnego uwierzytelniania zgodne z SCA.
- Wytyczne te odzwierciedlają rosnący nacisk na silne uwierzytelnianie w scenariuszach płatniczych, podkreślając potrzebę stosowania metod wykraczających poza podstawowe MFA, takich jak poświadczenia odporne na phishing czy klucze kryptograficzne.
Konsekwencje dla organizacji spoza sektora płatności
- Choć SCA bezpośrednio nakazuje silne uwierzytelnianie w kontekście płatności, jego zasady mają szersze zastosowanie: niezależnie od tego, czy pytasz, jaki jest cel stosowania silnego uwierzytelniania dla wszystkich kont, czy wdrażasz je dla systemów wewnętrznych, ten model oparty na progu pewności pozostaje użyteczny.
- Wewnętrzne polityki korporacyjne (np. dla platformy Microsoft Entra, usługi O365 i dostępu uprzywilejowanego) często odzwierciedlają SCA, deklarując, że silne uwierzytelnianie jest wymagane dla wszystkich kont.
- Dostosowanie strategii uwierzytelniania do zasad w stylu SCA wzmacnia zarówno zgodność regulacyjną, jak i odporność operacyjną.
Silne uwierzytelnianie vs. MFA: jaka jest różnica?
Uwierzytelnianie wieloskładnikowe (MFA) oznacza użycie co najmniej dwóch czynników uwierzytelniania. W wielu kontekstach właśnie to organizacje mają na myśli, mówiąc o silnym uwierzytelnianiu. Niektóre frameworki używają jednak tego terminu w węższym znaczeniu, aby podkreślić metody o wyższym poziomie pewności, natomiast regulacje takie jak PSD2 definiują strong customer authentication jako uwierzytelnianie wieloskładnikowe oparte na niezależnych elementach.
Szukasz dostawcy MFA odpornego na phishing?
Chroń swoją infrastrukturę IT przed hakerami dzięki odpornemu na phishing uwierzytelnianiu wieloskładnikowemu.
Wyzwania i nowe trendy w silnym uwierzytelnianiu
Typowe wyzwania, z którymi mierzą się organizacje
Kluczowe nowe trendy w silnym uwierzytelnianiu
- Passkeys i uwierzytelnianie bezhasłowe: Poświadczenia nowej generacji, takie jak passkeys powiązane z urządzeniem, zyskują na znaczeniu. Metody te są wyróżniane w szerszych ramach silnego uwierzytelniania i są przykładami silnego uwierzytelniania.
- Uwierzytelnianie adaptacyjne i ciągłe: Poza samym momentem logowania systemy coraz częściej wykorzystują biometrię behawioralną i analizę kontekstu, aby podnieść poziom pewności po zalogowaniu. Badania pokazują obiecujące postępy w uwierzytelnianiu opartym na ryzyku i uwierzytelnianiu ciągłym opartym na metrykach behawioralnych.
- Przesunięcie regulacyjne i zakupowe w stronę metod odpornych na phishing: Wytyczne wydawane przez instytucje rządowe, takie jak te od agencji Cybersecurity & Infrastructure Security Agency (CISA), podkreślają obecnie, że „phishing-resistant MFA” (spełniające kryteria silnego uwierzytelniania) jest preferowane w specyfikacjach zakupowych.
- Klucze sprzętowe i poświadczenia powiązane z certyfikatem wdrażane na szeroką skalę: W całej branży widoczny jest silny trend na rzecz sprzętowych kluczy bezpieczeństwa (FIDO2/U2F) oraz poświadczeń powiązanych z certyfikatem (karty inteligentne, tokeny) jako podstawowych elementów silnego uwierzytelniania.
Planowanie silnego uwierzytelniania gotowego na przyszłość
- Przeprowadź analizę luk: sprawdź, które konta nadal korzystają ze słabych metod, takich jak kody SMS OTP, i określ, jakie metody silnego uwierzytelniania należy stosować przy podwyższonym poziomie ryzyka.
- Uwzględniaj opinie użytkowników i testy użyteczności, aby wspierać adopcję i zwrot z inwestycji oraz zapobiegać temu, by silne uwierzytelnianie stało się barierą.
- Zbuduj plan działań, który obejmuje harmonogram wycofania słabych metod (np. kodów SMS, starszych tokenów) i etapowe wdrażanie silniejszych systemów (kluczy sprzętowych, passkeys).
- Dostosuj zakupy i polityki do zmieniających się oczekiwań regulacyjnych: wyraźnie zapisuj, że „silne uwierzytelnianie jest wymagane” w zapytaniach ofertowych dostawców i umowach o poziomie usług.
- Monitoruj nowe zagrożenia i trendy, takie jak tożsamość syntetyczna, podszywanie się pod urządzenia oraz ataki credential stuffing, i przeciwdziałaj im, wdrażając metody uwierzytelniania odporne na tego rodzaju techniki (np. klucze FIDO2).
Podsumowanie
Silne uwierzytelnianie przestaje być jedynie dobrą praktyką, a staje się realnym wymogiem nowoczesnego bezpieczeństwa. Pomaga skuteczniej chronić konta, ograniczać ryzyko phishingu i kradzieży poświadczeń oraz odpowiadać na rosnące wymagania regulacyjne i biznesowe. Organizacje, które wdrażają silniejsze metody, szczególnie te oparte na niezależnych czynnikach i technologiach odpornych na phishing, mogą jednocześnie zwiększać bezpieczeństwo, budować zaufanie i wzmacniać swoją strategię zarządzania tożsamością.
Silne uwierzytelnianie FAQ
Czym jest silne uwierzytelnianie?
Silne uwierzytelnianie to sposób potwierdzania tożsamości użytkownika, który zapewnia wysoki poziom bezpieczeństwa i utrudnia nieuprawniony dostęp do konta lub systemu. Opiera się na co najmniej dwóch niezależnych czynnikach uwierzytelniania albo na metodach odpornych na phishing, takich jak FIDO2 passkeys oraz klucze sprzętowe U2F i WebAuthn.
Jak wdrożyć silne uwierzytelnianie?
Aby wdrożyć silne uwierzytelnianie, należy wybrać odpowiednie metody logowania, na przykład aplikację uwierzytelniającą Rublon Authenticator, FIDO2 passkey, klucz bezpieczeństwa U2F & WebAuthn lub inne dodatkowe czynniki, a następnie zastosować je do systemów, aplikacji i kont użytkowników. Skuteczne wdrożenie obejmuje także polityki bezpieczeństwa, szkolenie użytkowników, plan awaryjny oraz wybór metod odpornych na phishing i wygodnych w codziennym użyciu.
Jakie są silne metody uwierzytelniania?
Do silnych metod uwierzytelniania należą FIDO2 passkeys, sprzętowe klucze bezpieczeństwa FIDO, aplikacje uwierzytelniające wspierające metodę Powiadomienie mobilne oraz inne metody wykorzystujące wiele niezależnych czynników. Najsilniejsze rozwiązania to te, które są odporne na phishing i nie opierają się wyłącznie na haśle.
Jaka jest różnica między silnym a słabym uwierzytelnianiem?
Silne uwierzytelnianie zapewnia wysoki poziom ochrony i jest trudniejsze do obejścia, ponieważ wykorzystuje bezpieczne metody weryfikacji tożsamości użytkownika. Słabe uwierzytelnianie opiera się na rozwiązaniach łatwiejszych do przechwycenia lub odgadnięcia, takich jak proste hasła, powtarzane dane logowania lub pytania bezpieczeństwa.
Jaka jest różnica między MFA a silnym uwierzytelnianiem?
MFA oznacza uwierzytelnianie wieloskładnikowe, czyli użycie więcej niż jednego czynnika podczas logowania, ale samo MFA nie zawsze oznacza wysoki poziom bezpieczeństwa. Silne uwierzytelnianie odnosi się do rzeczywistej jakości zabezpieczenia, więc niektóre metody MFA mogą być słabsze niż nowoczesne rozwiązania odporne na phishing.
Jakie uwierzytelnianie jest najsilniejsze?
Za najsilniejsze uwierzytelnianie uznaje się obecnie metody odporne na phishing oparte na kryptografii klucza publicznego, takie jak FIDO2 passkeys oraz sprzętowe klucze bezpieczeństwa WebAuthn i U2F. Zapewniają one bardzo wysoki poziom ochrony, ponieważ nie polegają na tradycyjnych hasłach i są znacznie trudniejsze do przejęcia lub wykorzystania przez atakującego.