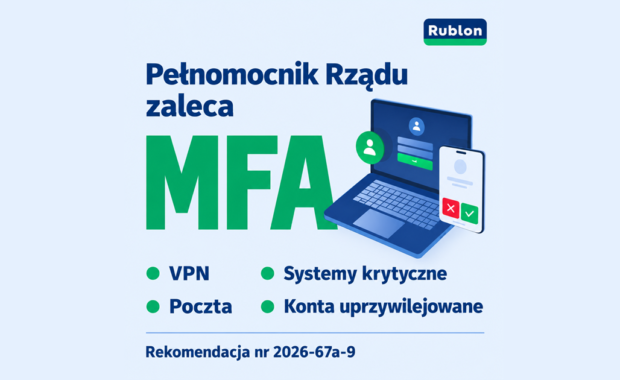
MFA dla dostępu zdalnego, poczty elektronicznej, systemów krytycznych i kont uprzywilejowanych oraz administracja wyłącznie przez VPN zabezpieczony
FIDO MFA offline: logowanie odporne na phishing bez internetu
Administrator musi się zalogować podczas awarii internetu. Pracownik w podróży otwiera laptop bez dostępu do sieci Wi-Fi. Stacja robocza działa w
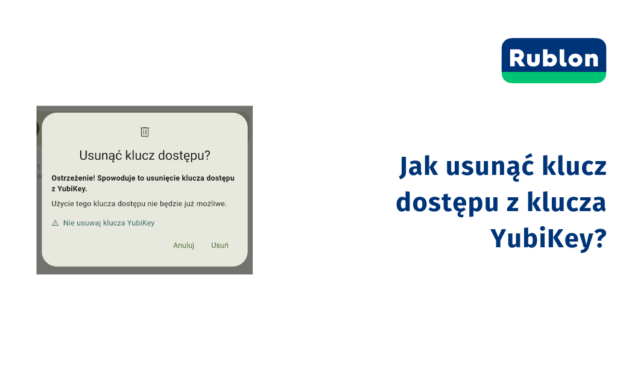
Jak usunąć klucz dostępu z klucza YubiKey: Yubico Authenticator i ykman
Zakres: Artykuł dotyczy wykrywalnych poświadczeń FIDO2 (ang. discoverable FIDO2 credentials), powszechnie nazywanych kluczami dostępu (ang. passkeys),
Eksport dzienników MFA do SIEM: monitoring i audyt
Uwierzytelnianie wieloskładnikowe (MFA) chroni dostęp do systemów krytycznych, ale korzyści z uwierzytelniania MFA nie kończą się w chwili
Eksport certyfikatu z systemu Windows dla usługi Rublon Authentication Proxy
Gdy usługa Rublon Authentication Proxy działa jako serwer proxy LDAP korzystający z protokołu LDAPS (protokołu LDAP przez protokół TLS) lub mechanizmu
Rejestracja MFA przez SMS: jak umożliwić użytkownikom samodzielne rejestrowanie uwierzytelniaczy
Uwierzytelnianie wieloskładnikowe (MFA) nie może zacząć chronić konta, dopóki użytkownik nie zarejestruje co najmniej jednego uwierzytelniacza. Ta

Synchronizacja Active Directory w czasie rzeczywistym: jak działa AD Sync i jakie daje korzyści?
Usługa Active Directory często stanowi nadrzędne źródło informacji o użytkownikach, statusach kont i członkostwie w grupach. Gdy połączone systemy
Uwierzytelnianie delegowane vs. federacyjne: czym się różnią?
Terminologia dotycząca uwierzytelniania delegowanego i federacyjnego nie jest całkowicie ustandaryzowana. Także w modelu federacyjnym aplikacja
Rublon dołącza do OpenID Foundation
Z przyjemnością informujemy, że spółka Rublon dołączyła do fundacji OpenID Foundation jako Corporate Member (członek korporacyjny). Członkostwo