MFA dla dostępu zdalnego, poczty elektronicznej, systemów krytycznych i kont uprzywilejowanych oraz administracja wyłącznie przez VPN zabezpieczony uwierzytelnianiem wieloskładnikowym (MFA). To konkretne zalecenia zawarte w nowej rekomendacji Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa. To dobry moment dla polskich organizacji, aby sprawdzić, czy wieloskładnikowa weryfikacja tożsamości rzeczywiście chroni wszystkie najważniejsze drogi dostępu do ich infrastruktury.
16 października 2026 r. Ministerstwo Cyfryzacji opublikowało komunikat o Rekomendacji nr 2026-67a-9, wydanej przez Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa Krzysztofa Gawkowskiego. Dokument datowany na 15 października 2026 r. dotyczy środków organizacyjnych i technicznych zwiększających bezpieczeństwo systemów informacyjnych podmiotów krajowego systemu cyberbezpieczeństwa (KSC).
Wśród zaleceń dotyczących zarządzania ryzykiem, aktualizacji, kopii zapasowych i reagowania na incydenty znalazł się osobny punkt 2.3 „Uwierzytelnianie wieloskładnikowe i dostęp zdalny”. Wskazuje on, gdzie stosować MFA i jak ograniczać dostęp administracyjny do urządzeń i serwerów.
Przetestuj MFA dla VPN, poczty i serwerów
Sprawdź, jak rozwiązanie Rublon MFA zabezpiecza logowania do usług używanych w Twojej organizacji. Wypróbuj je bezpłatnie przez 30 dni.
Co rekomendacja mówi o MFA i dostępie zdalnym?
W punkcie 2.3 lit. a rekomenduje się:
„obowiązkowe stosowanie uwierzytelniania wieloskładnikowego (MFA) dla dostępu zdalnego, poczty elektronicznej, systemów krytycznych i kont uprzywilejowanych”.
Pozostałe zalecenia w tym punkcie obejmują:
- wyłączenie bezpośredniego dostępu administracyjnego do urządzeń i serwerów z publicznego internetu;
- realizowanie dostępu administracyjnego wyłącznie przez bezpieczne połączenia VPN zabezpieczone MFA;
- prowadzenie ewidencji i monitorowanie kont uprzywilejowanych.
Zalecenie stosowania MFA obejmuje więc znacznie więcej niż samą dwuskładnikową weryfikację logowania do sieci VPN. Dotyczy także poczty, systemów krytycznych oraz kont z podwyższonymi uprawnieniami, w tym kont wykorzystywanych wewnątrz organizacji.
Kogo dotyczy dokument i jaki ma charakter
Rekomendacja jest skierowana do podmiotów krajowego systemu cyberbezpieczeństwa. Została wydana na podstawie art. 67a ustawy o krajowym systemie cyberbezpieczeństwa i ma wspierać realizację wynikających z niej obowiązków.
Sam dokument wskazuje jednak, że ma charakter pomocniczy i nie zastępuje przepisów prawa ani indywidualnej oceny ryzyka. Sformułowanie o obowiązkowym stosowaniu MFA należy zatem odczytywać w kontekście zalecanego modelu ochrony. Dobór środków powinien uwzględniać działalność organizacji, znaczenie jej systemów i poziom ryzyka.
Jak przełożyć zalecenia na ochronę infrastruktury?
Zabezpiecz VPN i zamknij bezpośredni dostęp administracyjny
VPN zabezpieczony wyłącznie hasłem pozostawia ryzyko wykorzystania skradzionych danych logowania. Dodanie uwierzytelniania wieloskładnikowego wprowadza dodatkową weryfikację tożsamości, na przykład z użyciem aplikacji uwierzytelniającej lub uwierzytelniacza sprzętowego, zależnie od obsługiwanej integracji.
Równolegle należy sprawdzić reguły zapory sieciowej oraz publiczną dostępność interfejsów administracyjnych. Jeśli administrator może połączyć się bezpośrednio z internetu z serwerem za pomocą protokołu RDP lub SSH albo otworzyć panel zarządzania urządzeniem, taka ścieżka wymaga zamknięcia zgodnie z zaleceniem. W modelu opisanym w rekomendacji dostęp administracyjny odbywa się przez VPN z MFA.

Włączenie MFA dla usług pulpitu zdalnego lub MFA dla Linuxa pomaga wzmocnić ochronę logowania do serwera, ale nie realizuje samo w sobie zalecenia wyłączenia bezpośredniego dostępu administracyjnego z publicznego internetu.
Przy planowaniu wdrożenia warto również uwzględnić niedostępność usługi MFA. Konektory Rublon MFA dla Windows Logon i RDP oraz Rublon MFA dla Linux SSH obsługują tryb Offline Mode, który w obsługiwanych scenariuszach umożliwia weryfikację drugiego składnika bez połączenia z interfejsem Rublon API. Tryb ten wymaga odpowiedniej konfiguracji i wcześniejszego zapisania na chronionym komputerze danych potrzebnych do uwierzytelniania offline.
Obejmij MFA pocztę i systemy krytyczne
Poczta elektroniczna często działa poza firmową siecią VPN. Dlatego jej ochrona wymaga osobnej weryfikacji. Warto sprawdzić dostęp przez przeglądarkę, aplikacje komputerowe i urządzenia mobilne oraz zidentyfikować starsze mechanizmy logowania, które mogą pozwalać na dostęp bez MFA.
Podobny przegląd powinien objąć systemy krytyczne. Dla szpitala może to być system obsługujący procesy medyczne, dla przedsiębiorstwa komunalnego system wspierający świadczenie usług, a dla firmy produkcyjnej system zarządzający istotnymi procesami biznesowymi. Punktem wyjścia powinna być ocena znaczenia systemu dla ciągłości działania organizacji.
Sprawdź konta uprzywilejowane i ich wykorzystanie
Konto administratora może umożliwiać zmianę konfiguracji zabezpieczeń, zarządzanie innymi kontami lub dostęp do danych wielu użytkowników. Wdrożenie MFA powinno objąć rzeczywiste sposoby korzystania z takich uprawnień, w tym logowania lokalne, zdalne i do paneli administracyjnych.
Potrzebna jest również aktualna ewidencja: kto odpowiada za konto, do czego służy i jakie ma uprawnienia. Monitoring powinien umożliwiać analizę logowań oraz działań administracyjnych. Dzienniki MFA warto łączyć z logami systemów docelowych, ponieważ samo potwierdzenie tożsamości nie pokazuje wszystkich działań wykonanych po zalogowaniu.
Wybierając rozwiązanie do uwierzytelniania wieloskładnikowego, warto mieć więc również na uwadze wsparcie dla dzienników MFA. Przykładowo, rozwiązanie Rublon MFA oferuje następujące dzienniki MFA:
- Dzienniki uwierzytelniania: rejestrują zdarzenia uwierzytelniania obsługiwane przez rozwiązanie Rublon MFA, w tym ich wynik, użytkownika, aplikację i zastosowaną metodę uwierzytelniania.
- Dzienniki audytu: rejestrują działania administracyjne i zdarzenia systemowe, w tym zmiany konfiguracji, zarządzanie użytkownikami i modyfikacje polityk, wspierając rozliczalność zarządzania rozwiązaniem Rublon MFA.
- Dzienniki telefoniczne: śledzą historię i status dostarczenia wiadomości SMS oraz połączeń głosowych wykorzystywanych do wieloskładnikowej weryfikacji tożsamości.
- Dzienniki aktywności: dokumentują zdarzenia związane z zarządzaniem uwierzytelniaczami użytkowników i administratorów, takie jak rejestracja czy usunięcie urządzeń mobilnych czy kluczy sprzętowych FIDO.
Do dalszej analizy i audytu dzienniki można przesyłać do systemu SIEM za pomocą rozwiązania Rublon Log Sync.
Chcesz wdrożyć MFA dla VPN, poczty i kont uprzywilejowanych w swojej organizacji?
Od czego zacząć wdrożenie MFA?
Praktyczny plan realizacji zaleceń może obejmować pięć kroków:
- Zrób przegląd punktów dostępu. Uwzględnij VPN, pocztę, RDP, SSH, panele administracyjne, systemy krytyczne oraz dostęp dostawców zewnętrznych.
- Ustal luki i priorytety. Sprawdź, gdzie wystarcza samo hasło, które interfejsy administracyjne są dostępne z internetu i jakie konta mają podwyższone uprawnienia.
- Dobierz integracje i metody MFA. Zweryfikuj zgodność z używanymi systemami. Dla szczególnie wrażliwych dostępów rozważ uwierzytelnianie wieloskładnikowe odporne na phishing, takie jak MFA kluczami FIDO2/U2F i passkeyami FIDO2.
- Przetestuj ochronę i procedury awaryjne. Sprawdź scenariusz poprawnego i odrzuconego logowania, utratę uwierzytelniacza oraz niedostępność usług. Przejrzyj wyjątki i ustawienia pozwalające pomijać MFA.
- Uruchom monitoring i okresowe przeglądy. Wyznacz osoby analizujące zdarzenia, określ sposób reagowania i dokumentuj wyniki testów oraz zmiany konfiguracji.

Jak rozwiązanie Rublon MFA wspiera realizację Rekomendacji Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa nr 2026-67a-9?
Rozwiązanie Rublon MFA umożliwia wdrożenie dodatkowej weryfikacji tożsamości w obszarach wskazanych w pkt 2.3 rekomendacji Pełnomocnika Rządu nr 2026-67a-9: dostępie zdalnym, poczcie elektronicznej, systemach krytycznych oraz logowaniach na konta uprzywilejowane.
Organizacja może zabezpieczyć obsługiwane usługi VPN, logowania do serwerów i aplikacji, a następnie określić polityki uwierzytelniania dla poszczególnych aplikacji i grup użytkowników. Rejestrowanie zdarzeń oraz eksport dzienników do systemu SIEM wspierają również realizację zaleceń dotyczących monitorowania bezpieczeństwa z pkt 6.1.
| Obszar ochrony | Przykłady zastosowania rozwiązania Rublon MFA |
| Dostęp VPN | Dodanie MFA do logowań w obsługiwanych rozwiązaniach VPN, m.in. Fortinet FortiGate, Stormshield, Cisco, SonicWall i OpenVPN. Dostępne integracje z VPN-ami opisuje dokumentacja Rublon MFA. |
| Poczta elektroniczna | Ochrona logowania do usługi Microsoft 365 przez usługę AD FS oraz do innych obsługiwanych aplikacji pocztowych, w tym Roundcube oraz Thunderbird. |
| Serwery i stacje robocze | MFA dla logowań do systemu Windows i połączeń RDP oraz logowań do systemu Linux, w tym przez protokół SSH. |
| Polityki uwierzytelniania | Polityki Rublon MFA umożliwiają definiowanie zasad uwierzytelniania dla aplikacji i grup użytkowników, w tym odrębnych metod dla administratorów oraz reguł wymuszania MFA lub blokowania dostępu zależnie od lokalizacji geograficznej. |
| Monitoring uwierzytelniania | Analiza dzienników uwierzytelniania, audytu, aktywności i telefonicznych oraz eksport dzienników do zgodnego systemu SIEM za pomocą rozwiązania Rublon Log Sync. |
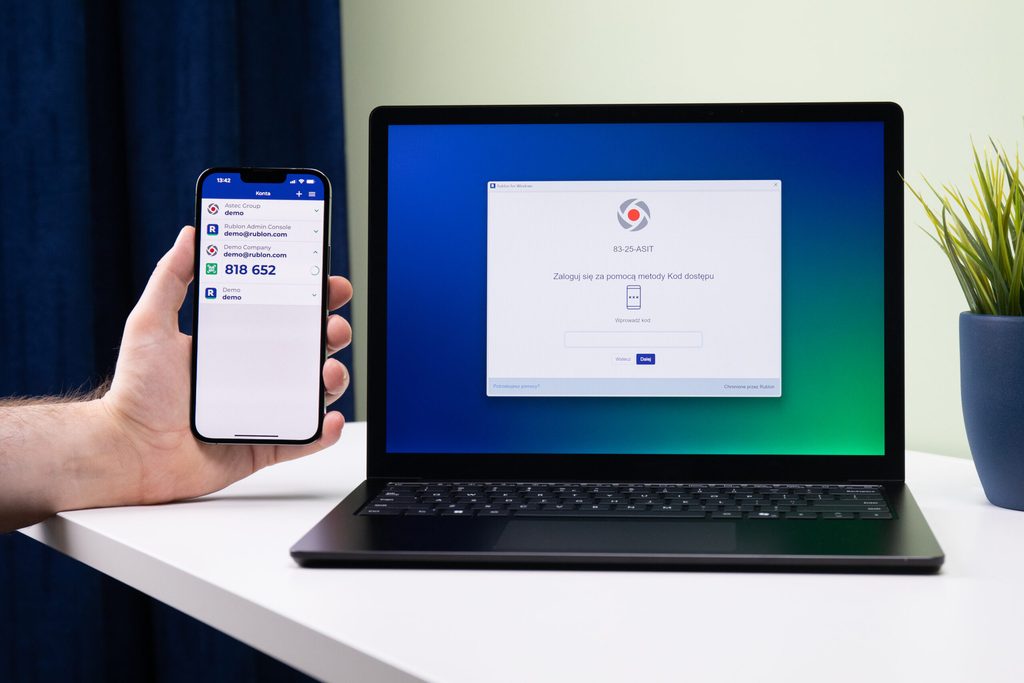
W zależności od integracji użytkownicy mogą korzystać m.in. z aplikacji Rublon Authenticator, kodów jednorazowych oraz odpornych na phishing uwierzytelniaczy FIDO. Pozwala to dobrać sposób uwierzytelniania do ryzyka, możliwości chronionego systemu i warunków pracy użytkowników.
Uwierzytelnianie FIDO wspiera również antyphishingowy aspekt pkt 7 lit. e rekomendacji, dotyczącego stosowania zabezpieczeń antyphishingowych i antymalware. Powiązanie uwierzytelniania z właściwą usługą ogranicza ryzyko przejęcia konta przez fałszywą stronę logowania. Jest to dodatkowa warstwa ochrony, uzupełniająca szkolenia pracowników i pozostałe zabezpieczenia przed phishingiem.
Wdrożenie rozwiązania Rublon MFA wspiera część zaleceń dotyczących uwierzytelniania i monitorowania dostępu. Konfiguracja bezpiecznego VPN, zamknięcie publicznych interfejsów administracyjnych oraz ewidencja i przegląd uprawnień wymagają równoległych działań organizacji.
Najczęściej zadawane pytania o rekomendację nr 2026-67a-9 i MFA
Jakie systemy należy objąć MFA zgodnie z rekomendacją nr 2026-67a-9?
Punkt 2.3 wskazuje dostęp zdalny, pocztę elektroniczną, systemy krytyczne i konta uprzywilejowane. Dodatkowo zaleca się realizowanie dostępu administracyjnego wyłącznie przez bezpieczne połączenia VPN zabezpieczone MFA oraz wyłączenie bezpośredniego dostępu administracyjnego z publicznego internetu.
Jaki związek ma rekomendacja nr 2026-67a-9 z ustawą o KSC?
Rekomendacja została wydana na podstawie art. 67a ustawy o krajowym systemie cyberbezpieczeństwa. Zawiera katalog środków organizacyjnych i technicznych wspierających realizację obowiązków podmiotów KSC. Ma charakter pomocniczy i nie zastępuje przepisów prawa ani indywidualnej oceny ryzyka.
Czy rekomendacja nr 2026-67a-9 ustanawia nowy obowiązek prawny stosowania MFA?
Dokument zaleca obowiązkowe stosowanie MFA we wskazanych obszarach, ale sam ma charakter pomocniczy. Nie należy utożsamiać tego sformułowania z ustanowieniem przez rekomendację nowego obowiązku ustawowego. Obowiązki konkretnego podmiotu należy ustalać na podstawie dotyczących go przepisów prawa.
Czy wdrożenie MFA dla VPN wystarczy do realizacji pkt 2.3 rekomendacji?
Nie. Zalecenia obejmują również pocztę elektroniczną, systemy krytyczne i konta uprzywilejowane. Wymagają ponadto uwzględnienia sposobu udostępniania interfejsów administracyjnych oraz prowadzenia ewidencji i monitorowania kont uprzywilejowanych.
Zabezpiecz VPN, pocztę i konta uprzywilejowane z Rublon MFA
Sprawdź, gdzie w Twojej infrastrukturze nadal wystarcza samo hasło, i obejmij te punkty dostępu dodatkową ochroną. Rozwiązanie Rublon MFA umożliwia wdrożenie uwierzytelniania wieloskładnikowego w obsługiwanych usługach VPN, środowiskach pocztowych, serwerach i aplikacjach biznesowych. Dzięki centralnemu zarządzaniu politykami i dziennikom zdarzeń możesz zarówno egzekwować zasady uwierzytelniania, jak i weryfikować ich działanie.
Wdróż MFA dla dostępu do najważniejszych systemów i wzmocnij ochronę swojej infrastruktury.