
Uwierzytelnianie wieloskładnikowe (MFA) chroni dostęp do systemów krytycznych, ale korzyści z uwierzytelniania MFA nie kończą się w chwili zatwierdzenia lub odrzucenia żądania uwierzytelnienia. Każda próba uwierzytelnienia, zmiana administracyjna i zdarzenie związane z uwierzytelniaczem mogą dostarczać przydatnych informacji o bezpieczeństwie.
Wysyłanie dzienników MFA do systemu zarządzania informacjami i zdarzeniami bezpieczeństwa (SIEM) umożliwia zespołom ds. bezpieczeństwa analizowanie zdarzeń w platformie MFA wraz z dziennikami aplikacji, punktów końcowych, sieci VPN, zapór sieciowych, usług katalogowych i innych elementów środowiska IT.
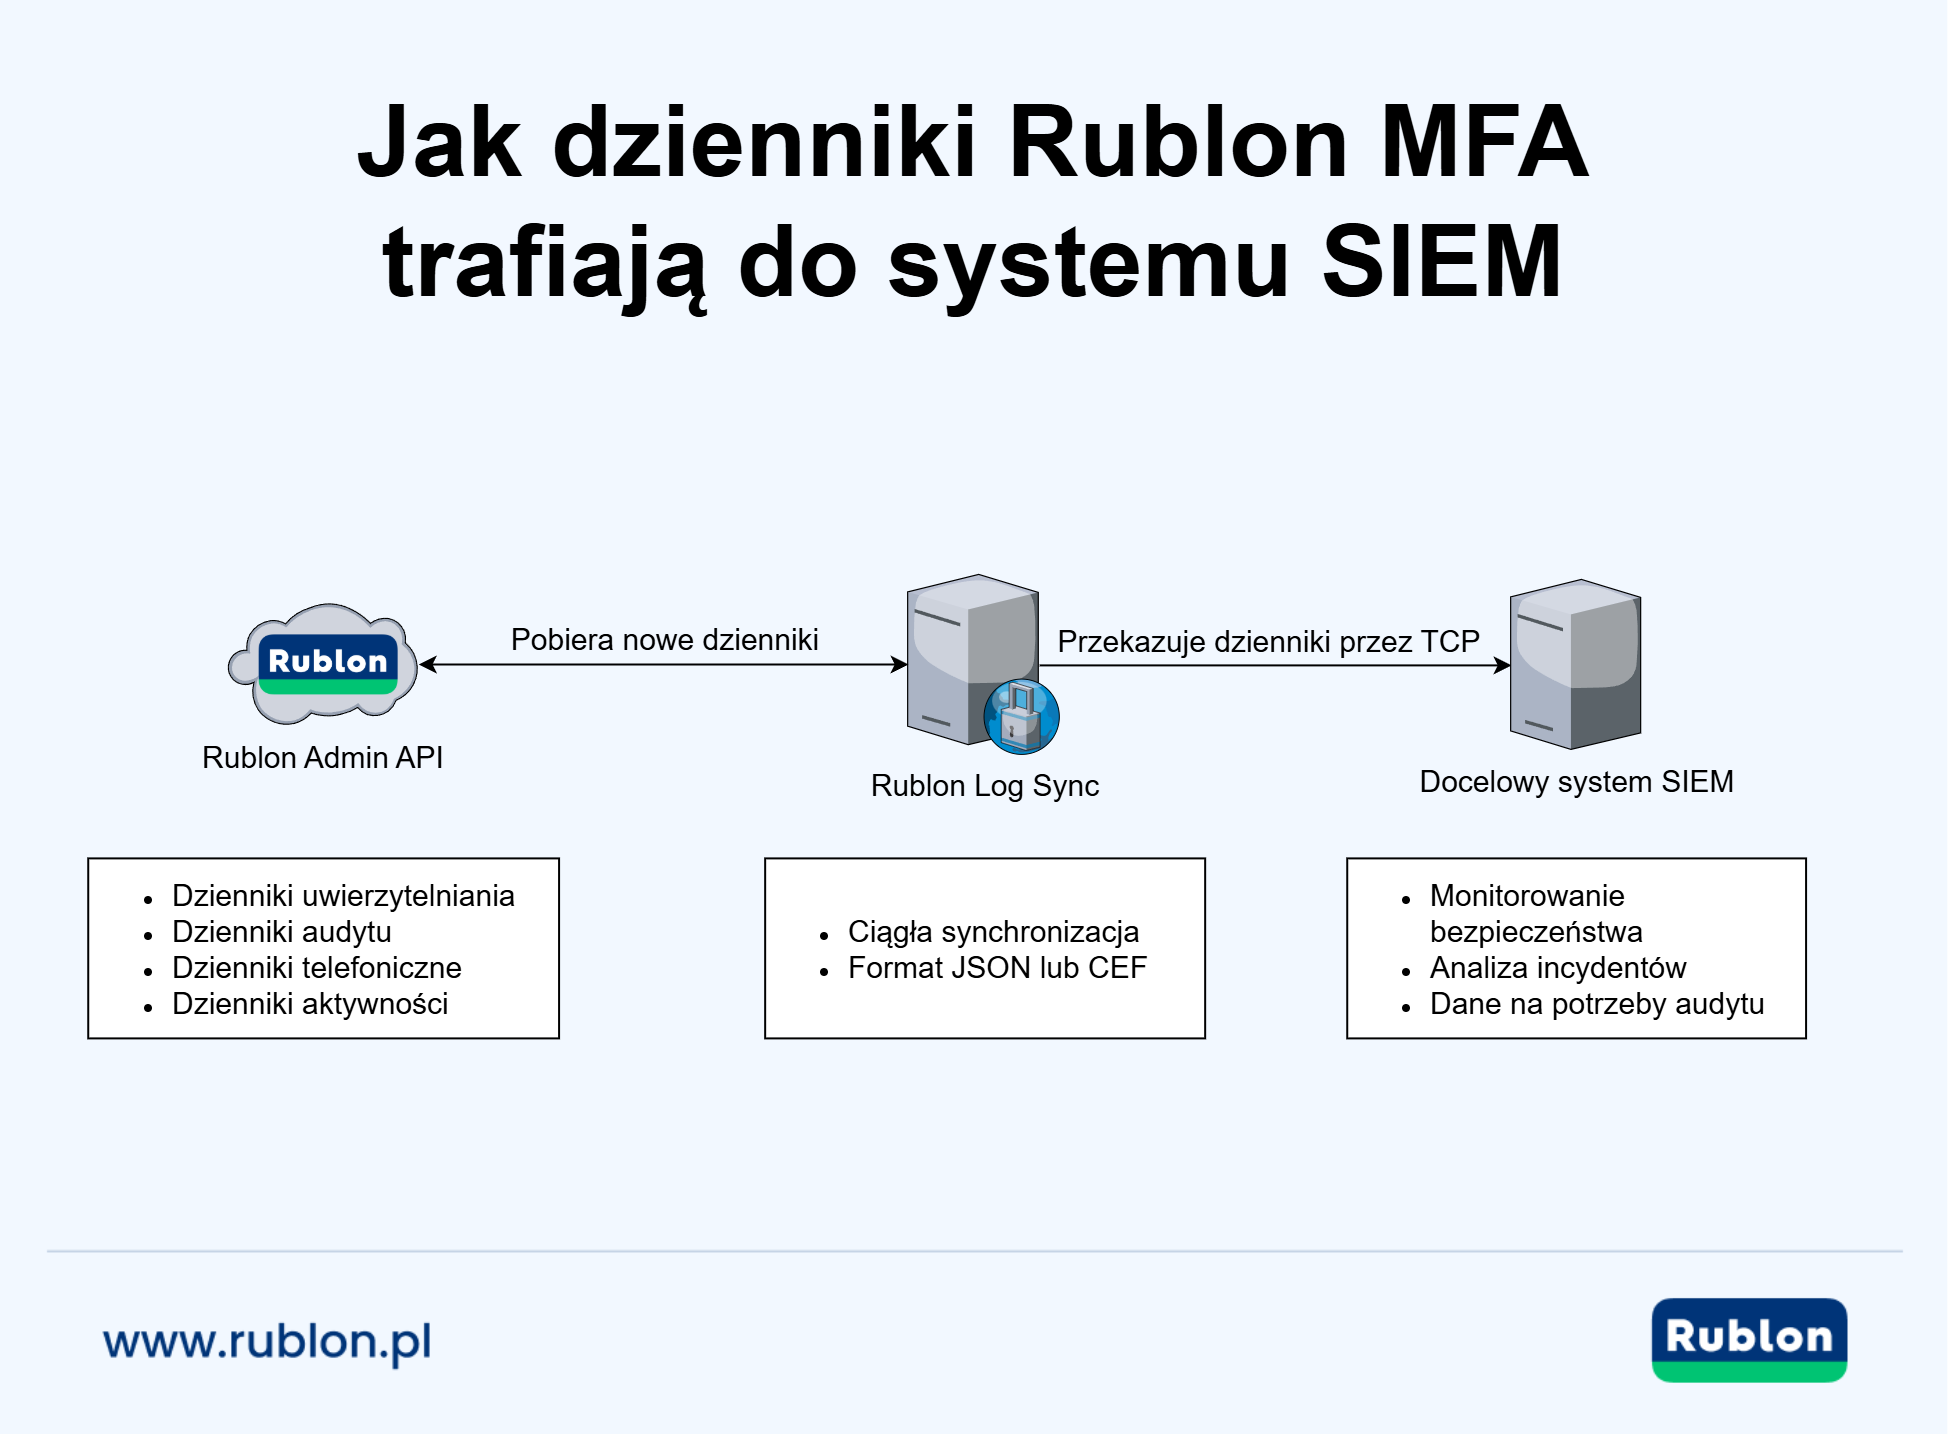
Aby eksportować dzienniki MFA do systemu SIEM, organizacja musi pobierać zdarzenia uwierzytelniania i zdarzenia administracyjne z rozwiązania MFA, konwertować je do formatu zgodnego z systemem SIEM oraz systematycznie przekazywać je do systemu zewnętrznego. Rozwiązanie Rublon MFA obsługuje ten proces za pomocą rozwiązania Rublon Log Sync, które pobiera dzienniki z interfejsu Rublon Admin API i wysyła je do skonfigurowanego docelowego systemu SIEM.
Dlaczego warto wysyłać dzienniki MFA do systemu SIEM?
Rozwiązanie MFA może rejestrować informacje, które trudno zinterpretować w oderwaniu od pozostałych danych. Odrzucone żądanie uwierzytelnienia może wynikać z niegroźnego błędu użytkownika. Może jednak również stanowić element ataku na hasła, kampanii zmęczenia MFA (ang. MFA fatigue) lub próby uzyskania dostępu do konta z nieautoryzowanego urządzenia.
System SIEM zapewnia dodatkowy kontekst potrzebny do rozróżnienia tych scenariuszy.
Na przykład zespół ds. bezpieczeństwa może skorelować odrzucone żądanie uwierzytelnienia MFA z:
- wielokrotnymi nieudanymi próbami użycia hasła zarejestrowanymi przez sieć VPN
- logowaniem z nietypowego adresu IP
- aktywnością z wcześniej nieznanego punktu końcowego
- zmianami uwierzytelniaczy użytkownika
- administracyjną zmianą polityki
- próbami dostępu obejmującymi kilka aplikacji
- alertami wygenerowanymi przez narzędzia zabezpieczające punkty końcowe lub sieć
Bez scentralizowanego rejestrowania zdarzeń MFA informacje te mogą pozostawać rozproszone między różnymi konsolami i systemami. Spowalnia to analizę incydentów i zwiększa ryzyko przeoczenia podejrzanej aktywności.
Szczegółowe dzienniki MFA z eksportem do systemu SIEM
Brzmi interesująco? Wypróbuj rozwiązanie Rublon MFA bezpłatnie przez 30 dni i przekonaj się, jakie to proste.
Dzienniki MFA ułatwiają prowadzenie audytów
Audytowalność oznacza możliwość odtworzenia tego, co się wydarzyło, kiedy do tego doszło, kto zainicjował działanie i jaki był jego wynik.
Dzienniki MFA mogą pomóc odpowiedzieć na pytania takie jak:
- Który użytkownik próbował uzyskać dostęp do aplikacji?
- Kiedy nastąpiła próba uwierzytelnienia?
- Czy dostęp został przyznany, odrzucony, czy uwierzytelnianie MFA zostało pominięte?
- Której metody uwierzytelniania użyto?
- Której aplikacji dotyczyło zdarzenie?
- Jaki był źródłowy adres IP?
- Który administrator zmienił politykę lub ustawienie użytkownika?
- Którego obiektu lub konta dotyczyła zmiana?
- Czy próba uwierzytelniania telefonicznego zakończyła się powodzeniem?
Informacje te mogą być przydatne podczas wewnętrznych przeglądów bezpieczeństwa, audytów zewnętrznych, reagowania na incydenty i raportowania zgodności z wymaganiami.
Nawet jeśli dzienniki MFA nie gwarantują same w sobie pełnej zgodności z przepisami ani ze standardami bezpieczeństwa, to mogą stanowić dowód, że aktywność związana z uwierzytelnianiem oraz administracją jest rejestrowana, przypisywana konkretnym użytkownikom i dostępna do weryfikacji.
Które dzienniki MFA należy wysyłać do systemu SIEM?
Pełna strategia monitorowania MFA powinna obejmować więcej niż tylko nieudane próby uwierzytelnienia. Równie istotne podczas analizy incydentów mogą być pomyślne uwierzytelnienia, aktywność administracyjna oraz zmiany ustawień bezpieczeństwa.
Rozwiązanie Rublon Log Sync potrafi pobierać cztery kategorie dzienników z interfejsu Rublon Admin API.
| Typ dziennika | Rejestrowane informacje | Znaczenie |
| Dzienniki uwierzytelniania | Próby uwierzytelnienia MFA, ich status, metoda uwierzytelniania, aplikacja, użytkownik, urządzenie i informacje o źródle | Pomagają identyfikować odrzucone żądania, nieoczekiwane zatwierdzenia, przypadki pominięcia uwierzytelniania MFA, nietypowe metody i podejrzane wzorce dostępu |
| Dzienniki audytu | Działania administracyjne, zdarzenia systemowe, zmiany konfiguracji i obiekty, których dotyczą | Zapewniają rozliczalność działań i pomagają wykrywać nieautoryzowane lub ryzykowne zmiany administracyjne |
| Dzienniki telefoniczne | Zdarzenia związane z wiadomościami SMS i telefonicznymi metodami uwierzytelniania | Pomagają badać problemy z dostarczaniem wiadomości, aktywność uwierzytelniania telefonicznego, zużycie kredytów i możliwe nadużycia |
| Dzienniki aktywności | Działania użytkowników i administratorów związane z uwierzytelniaczami, takie jak ich rejestrowanie czy usuwanie | Pomagają badać podejrzane zmiany uwierzytelniaczy i korelować je ze zdarzeniami uwierzytelniania oraz zdarzeniami administracyjnymi |
Wysyłanie wszystkich istotnych kategorii dzienników do systemu SIEM zapewnia zespołowi ds. bezpieczeństwa pełniejszy obraz niż gromadzenie wyłącznie wyników uwierzytelniania.
Dzienniki uwierzytelniania różnią się od dzienników audytu
Dzienniki uwierzytelniania opisują próby weryfikacji tożsamości użytkownika. Odpowiadają na pytania dotyczące użytkownika, aplikacji, metody uwierzytelniania, urządzenia, źródłowego adresu IP i wyniku próby uwierzytelnienia.
Natomiast dzienniki audytu opisują działania wykonywane przez administratorów, użytkowników lub procesy systemowe. Mogą przedstawiać zmiany polityk, aplikacji, użytkowników, uwierzytelniaczy, ustawień synchronizacji, ustawień rozliczeniowych i innych obiektów administracyjnych.
Oba typy dzienników są ważne.
Dzienniki uwierzytelniania pomagają ustalić, czy aktywność związana z dostępem jest podejrzana, natomiast dzienniki audytu pozwalają określić, czy przed tą aktywnością, w jej trakcie lub po niej ktoś zmienił konfigurację zabezpieczeń.
Na przykład, pomyślne uwierzytelnienie może wyglądać na prawidłowe, dopóki nie zostanie skorelowane z wcześniejszą zmianą administracyjną, która osłabiła politykę uwierzytelniania lub zmodyfikowała konto.
Co system SIEM może wykryć na podstawie dzienników MFA?
Możliwości wykrywania zależą od informacji dostępnych w dziennikach oraz reguł korelacji skonfigurowanych w systemie SIEM. Typowe scenariusze monitorowania obejmują następujące przypadki.
Wielokrotne odrzucone próby uwierzytelnienia
Seria odrzuconych żądań dotyczących jednego konta może wskazywać, że ktoś pozyskał hasło użytkownika, ale nie może ukończyć uwierzytelniania MFA.
Ten sam wzorzec występujący na wielu kontach może wskazywać na atak typu password spraying lub inny atak o szerokim zasięgu.
Zmęczenie MFA i bombardowanie powiadomieniami push
Wielokrotne żądania uwierzytelnienia zakończone zatwierdzeniem mogą wskazywać na atak typu MFA fatigue, zwłaszcza gdy użytkownik nie zainicjował pierwotnej próby logowania.
Korelacja zdarzeń MFA z dziennikami aplikacji, sieci VPN, urządzenia i adresu IP może pomóc ustalić źródło i zakres tej aktywności.
Nieoczekiwane przypadki pominięcia uwierzytelniania MFA
Pominięcie uwierzytelniania MFA nie zawsze oznacza złośliwą aktywność, ale powinno być widoczne i możliwe do wyjaśnienia.
System SIEM powinien ostrzegać zespoły zajmujące się bezpieczeństwem, gdy pominięcie uwierzytelniania MFA dotyczy aplikacji wrażliwych lub użytkowników uprzywilejowanych, następuje z nietypowej lokalizacji albo poza zatwierdzonymi oknami serwisowymi.
Podejrzane zmiany administracyjne
Dzienniki audytu pokazują zmiany polityk uwierzytelniania, ustawień administratorów, użytkowników, aplikacji i innych obiektów istotnych dla bezpieczeństwa.
Zespoły bezpieczeństwa mogą na podstawie tych zdarzeń wykrywać nieautoryzowane modyfikacje oraz badać, czy zmiana konfiguracji doprowadziła do incydentu.
Aktywność z nietypowych urządzeń lub lokalizacji
W zależności od zdarzenia dzienniki uwierzytelniania mogą zawierać informacje o urządzeniu, systemie operacyjnym, przeglądarce, ciągu User-Agent lub adresie IP.
System SIEM może porównać te dane z historyczną aktywnością i innymi danymi telemetrycznymi, aby identyfikować anomalie.
Podejrzana aktywność uwierzytelniania telefonicznego
Nieoczekiwany wzrost liczby zdarzeń związanych z wiadomościami SMS lub uwierzytelnianiem telefonicznym może wskazywać na problemy z dostarczaniem wiadomości, dezorientację użytkowników, nadużycia lub atak wymierzony w metody telefoniczne.
Dzienniki telefoniczne pomagają zespołom bezpieczeństwa ustalić, co się wydarzyło oraz czy wiadomości lub połączenia uwierzytelniające zakończyły się powodzeniem.
Nietypowe metody uwierzytelniania
Użytkownik, który zwykle loguje się za pomocą metody uwierzytelniania odpornej na phishing, może nagle użyć innej metody. Nie oznacza to automatycznie przejęcia konta, ale w połączeniu z innymi sygnałami ryzyka może uzasadniać dalszą analizę.
Nieoczekiwane zmiany uwierzytelniaczy
Dzienniki aktywności rejestrują działania takie jak dodawanie i usuwanie uwierzytelniaczy. Zarejestrowanie nowego uwierzytelniacza, po którym następuje podejrzane logowanie, może wymagać analizy, szczególnie gdy użytkownik nie rozpoznaje tej zmiany.
Wskazówka
W środowiskach wysokiego ryzyka warto włączyć politykę dostępu blokującą dostęp z nietypowego urządzenia lub lokalizacji. Na przykład, włączenie polityki Sieci autoryzowane lub polityki Geolokalizacja pozwala znacząco wzmocnić ochronę organizacji przed nieautoryzowanym dostępem.
Dlaczego należy również gromadzić zdarzenia pomyślnego uwierzytelnienia MFA?
Kuszące może wydawać się wysyłanie do systemu SIEM wyłącznie zdarzeń związanych z nieudanymi lub odrzuconymi uwierzytelnieniami. Mimo iż zmniejszyłoby to liczbę dzienników, to jednocześnie usunęłoby informacje, które mogą być kluczowe podczas dochodzenia bezpieczeństwa.
Zdarzenie pomyślnego uwierzytelnienia MFA nadal może być podejrzane, gdy:
- następuje po wielu odrzuconych żądaniach
- pochodzi z nietypowego adresu IP
- dotyczy nieoczekiwanej aplikacji
- wykorzystuje inną metodę uwierzytelniania niż zwykle
- następuje krótko po zmianie uwierzytelniacza lub polityki
- towarzyszą mu alerty dotyczące punktów końcowych lub sieci
Gromadzenie zdarzeń pomyślnych i nieudanych umożliwia odtworzenie pełnej sekwencji uwierzytelniania zamiast analizowania wyłącznie pojedynczych niepowodzeń.
Dzienniki MFA wspierają badanie incydentów
Podczas incydentu zespoły ds. bezpieczeństwa często muszą ustalić chronologię zdarzeń.
Scentralizowany system SIEM może pomóc ustalić:
- kiedy nastąpiła pierwsza podejrzana próba uwierzytelnienia
- które konto i aplikacja były celem
- czy uwierzytelnianie MFA zostało zatwierdzone, odrzucone czy pominięte
- której metody uwierzytelniania użyto
- skąd pochodziło żądanie
- czy administrator lub użytkownik zmienił istotne ustawienia
- co wydarzyło się w chronionej aplikacji po uwierzytelnieniu
Odtworzenie tej chronologii jest znacznie trudniejsze, gdy dane dotyczące uwierzytelniania MFA trzeba przeglądać osobno w innej konsoli lub ręcznie eksportować dopiero po wystąpieniu incydentu.
Ciągła synchronizacja sprawia, że informacje są dostępne w systemie SIEM, jeszcze zanim okażą się potrzebne.
Popularne platformy SIEM do monitorowania dzienników MFA i audytu
Organizacje korzystają z platform SIEM i narzędzi do zarządzania dziennikami, aby analizować zdarzenia MFA razem z danymi aplikacji, punktów końcowych, sieci i systemów tożsamości. Poniższe przykłady pokazują, jak te platformy mogą wspierać monitorowanie uwierzytelniania i badanie incydentów.
Rozwiązanie Rublon Log Sync zostało przetestowane z platformami Graylog i Wazuh. Pozostałe platformy przedstawiono jako ogólne przykłady zastosowań systemów SIEM. Aby omówić zgodność z używanym systemem SIEM i jego wymaganiami dotyczącymi odbierania danych, skontaktuj się z pomocą techniczną Rublon Support.
Graylog
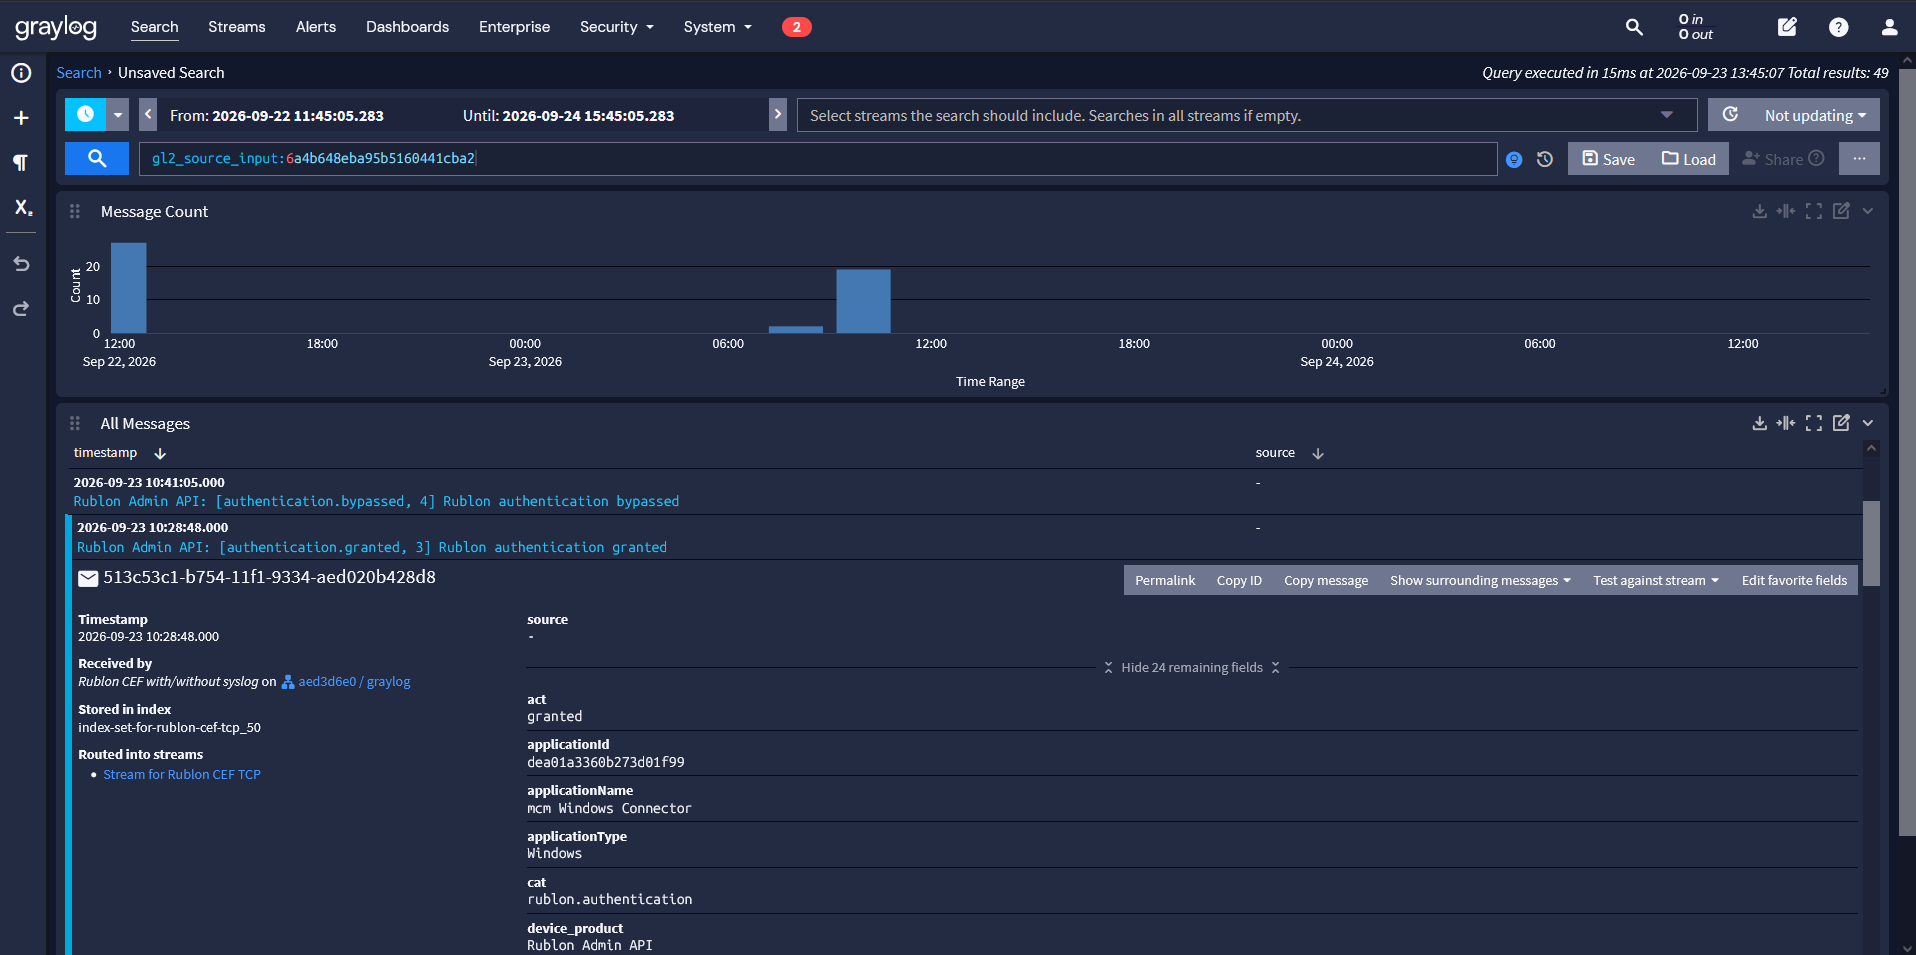
Platforma Graylog centralizuje dzienniki oraz udostępnia funkcje wyszukiwania, pulpity nawigacyjne i alerty. W monitorowaniu MFA narzędzia te pomagają śledzić nieudane próby uwierzytelnienia, przeglądać zmiany uwierzytelniaczy i analizować aktywność powiązaną z konkretnym użytkownikiem lub źródłowym adresem IP.
Wazuh
Platforma Wazuh to rozwiązanie bezpieczeństwa o otwartym kodzie źródłowym, oferujące funkcje SIEM i XDR. Dekodery i reguły wykrywania pozwalają przekształcać zebrane zdarzenia MFA w pola dostępne do wyszukiwania i alerty. Ułatwia to analizowanie nieudanych prób uwierzytelnienia i podejrzanych zmian razem ze zdarzeniami bezpieczeństwa punktów końcowych.
Splunk
Organizacje korzystające z platformy Splunk mogą analizować zdarzenia MFA razem z danymi z sieci VPN, punktów końcowych, aplikacji, usług katalogowych i sieci. Może to pomagać zespołom ds. bezpieczeństwa badać wielokrotne nieudane próby uwierzytelnienia, nieoczekiwane zatwierdzenia, przypadki pominięcia uwierzytelniania oraz aktywność dotyczącą nietypowych użytkowników, aplikacji lub adresów źródłowych.
Wskazówka
Microsoft Sentinel
Organizacje korzystające z usługi Microsoft Sentinel mogą uwzględnić aktywność MFA w szerszych procesach monitorowania chmury i tożsamości. Korelacja zdarzeń MFA z danymi dotyczącymi tożsamości, urządzeń, aplikacji i sieci może pomóc osobom badającym incydent odtworzyć pełniejszą chronologię podejrzanego dostępu.
IBM QRadar
Organizacje korzystające z platformy IBM QRadar mogą centralizować zdarzenia MFA razem z danymi bezpieczeństwa gromadzonymi z pozostałych elementów środowiska. Wyniki uwierzytelniania i zmiany administracyjne mogą dostarczać dodatkowego kontekstu dla reguł korelacji, incydentów, dochodzeń i raportowania zgodności.
Elastic Security
Organizacje korzystające z platformy Elastic Security mogą indeksować i przeszukiwać zdarzenia MFA razem z innymi danymi operacyjnymi i danymi bezpieczeństwa. Ustrukturyzowane rekordy uwierzytelniania i audytu pozwalają wspierać pulpity nawigacyjne, analizę zdarzeń, niestandardowe reguły wykrywania i badanie incydentów.
Pozostałe platformy SIEM
Te same korzyści dotyczą innych platform SIEM oraz platform do zarządzania dziennikami. Najważniejsze jest, aby wybrana platforma mogła odbierać, analizować, normalizować i przechowywać format, w którym dostarczane są dzienniki MFA.
Dokładna architektura pobierania danych zależy od platformy SIEM i środowiska organizacji. Może wymagać modułu nasłuchującego połączeń TCP, kolektora protokołu syslog, modułu przekazującego dzienniki, parsera, niestandardowego mapowania pól lub innego komponentu pobierającego dane skonfigurowanego zgodnie z dokumentacją dostawcy systemu SIEM.
Formaty JSON i CEF oraz protokół syslog: czym się różnią?
W integracjach z systemami SIEM terminy takie jak format JSON, format CEF i protokół syslog są często używane zamiennie, mimo że opisują różne elementy procesu dostarczania dzienników.
Format JSON
Format JSON przechowuje ustrukturyzowane dane zdarzeń jako pary klucz-wartość. Jest elastyczny i może zachować kompletny rekord źródłowy, ale system SIEM musi umieć analizować i normalizować poszczególne pola.
Format JSON może być dobrym wyborem, gdy platforma odbierająca obsługuje niestandardowe analizowanie danych lub gdy ważne jest zachowanie pierwotnej struktury zdarzenia.
Format CEF
Format CEF (Common Event Format) normalizuje zdarzenia bezpieczeństwa w zdefiniowanej strukturze ze standardowymi polami, takimi jak znacznik czasu zdarzenia, użytkownik, źródłowy adres IP, działanie, poziom ważności i kategoria zdarzenia.
Format CEF może uprościć pobieranie danych przez systemy SIEM, które już obsługują ten format.
Protokół syslog
Protokół syslog określa sposób opakowywania i przesyłania komunikatów zdarzeń. Nie jest tym samym co format JSON ani format CEF.
Dane w formacie JSON lub CEF można wysłać bez koperty protokołu syslog albo umieścić je wewnątrz komunikatu syslog. Wymaganą kombinację określa docelowy system SIEM.
Rozwiązanie Rublon Log Sync obsługuje dane w formacie JSON oraz CEF w wersji 1. Dane te można wysyłać:
- bez koperty protokołu syslog;
- ze skróconym prefiksem protokołu syslog;
- w pełnej kopercie protokołu syslog zgodnej ze standardem RFC 5424.
Pozwala to dostosować dane wyjściowe do różnych wymagań systemów SIEM dotyczących pobierania danych bez modyfikowania źródła dzienników rozwiązania Rublon MFA.
Jak rozwiązanie Rublon MFA eksportuje dzienniki do systemu SIEM?
Rozwiązanie Rublon MFA używa rozwiązania Rublon Log Sync do pobierania rekordów z interfejsu Rublon Admin API i przekazywania ich do zewnętrznego docelowego systemu SIEM.
Proces obejmuje następujące etapy:
- Rozwiązanie Rublon MFA rejestruje zdarzenie uwierzytelniania, zdarzenie administracyjne lub zdarzenie związane z metodą telefoniczną albo uwierzytelniaczem.
- Rozwiązanie Rublon Log Sync pobiera nowe rekordy z odpowiednich punktów końcowych interfejsu Rublon Admin API.
- Aplikacja konwertuje każdy rekord do kompaktowego formatu JSON lub formatu CEF.
- Powstałe komunikaty są wysyłane do skonfigurowanego docelowego systemu SIEM przez protokół TCP.
- Postęp synchronizacji jest zapisywany, dzięki czemu kolejne cykle można wznawiać od ostatniej zarejestrowanej pozycji.
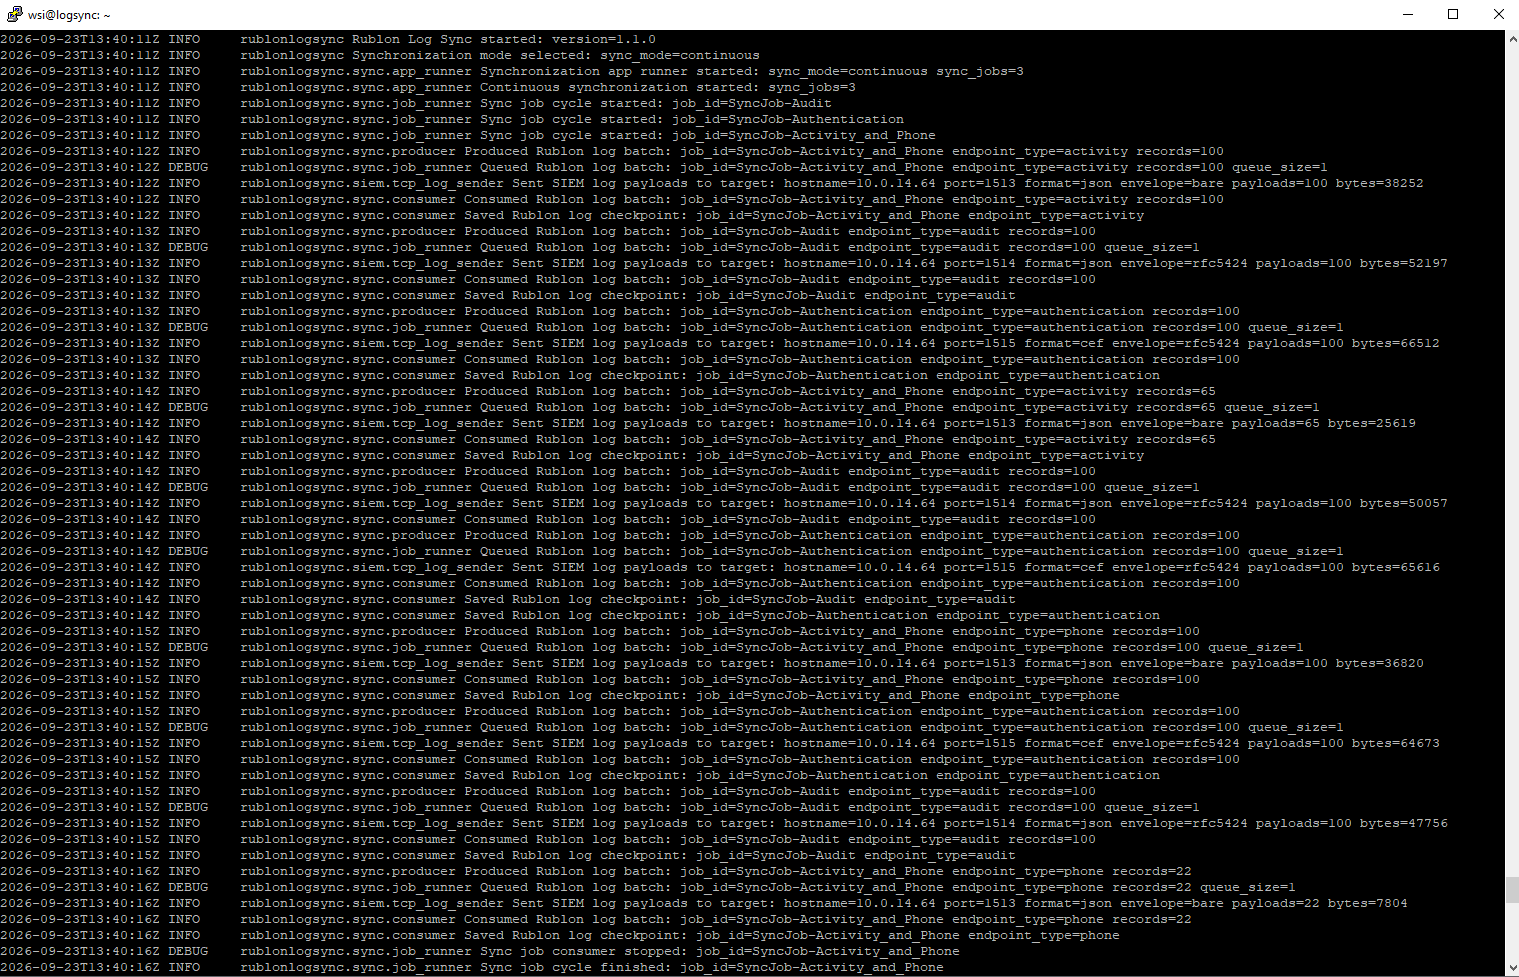
Rozwiązanie Rublon Log Sync obsługuje wiele niezależnych zadań synchronizacji. Organizacja może używać oddzielnych zadań dla różnych kategorii dzienników, docelowych systemów SIEM, częstotliwości odpytywania lub początkowych zakresów czasu.
Aplikacja może działać w trybie ciągłym w celu regularnego gromadzenia dzienników lub wykonać jednorazowy cykl synchronizacji na potrzeby testów i kontrolowanego eksportu.
Pełne instrukcje instalacji i konfiguracji znajdują się w dokumentacji Rublon Log Sync.
Eksportuj i synchronizuj dzienniki MFA z systemem SIEM
Chroń infrastrukturę IT, gromadź dzienniki uwierzytelniania i audytu, a następnie synchronizuj je z systemem SIEM.
Korzyści z eksportowania dzienników Rublon MFA do systemu SIEM
- Scentralizowany wgląd w bezpieczeństwo: Zespoły ds. bezpieczeństwa mogą analizować zdarzenia MFA razem z dziennikami sieci VPN, punktów końcowych, aplikacji, usług katalogowych, zapór sieciowych i innych systemów.
- Szybsze reagowanie na incydenty: Osoby analizujące incydent nie muszą przełączać się między wieloma konsolami ani wykonywać ręcznego eksportu przed analizą aktywności uwierzytelniania.
- Lepsze przygotowanie do audytu: Wyniki uwierzytelniania, działania administracyjne, znaczniki czasu, użytkownicy, aplikacje i obiekty, których dotyczą zdarzenia, można przechowywać w centralnym systemie i udostępniać do weryfikacji.
- Skuteczniejsze wykrywanie zagrożeń: System SIEM może korelować aktywność MFA ze zdarzeniami sieciowymi oraz zdarzeniami dotyczącymi punktów końcowych, tożsamości i aplikacji, aby identyfikować wzorce trudne do wykrycia wyłącznie na podstawie dzienników MFA.
- Elastyczne formaty wyjściowe dla systemu SIEM: Rozwiązanie Rublon Log Sync obsługuje formaty JSON i CEF z różnymi wariantami koperty, dzięki czemu może współpracować z systemami SIEM przyjmującymi zgodne komunikaty przez protokół TCP.
- Ciągła synchronizacja: Skonfigurowane zadania pobierają nowe rekordy w regularnych odstępach, eliminując konieczność cyklicznego ręcznego eksportowania.
- Niezawodny stan synchronizacji: Punkty kontrolne przechowują postęp synchronizacji i umożliwiają kontynuowanie zadań od zapisanej pozycji po ponownym uruchomieniu procesu lub w późniejszym cyklu synchronizacji.
- Oddzielne kierowanie dzienników: Wiele zadań synchronizacji może wysyłać różne kategorie dzienników rozwiązania Rublon MFA do różnych miejsc docelowych albo korzystać z oddzielnych harmonogramów i zakresów czasu.
Eksportowanie, przekazywanie i synchronizacja dzienników MFA
Terminy te opisują powiązane, ale nieco odmienne procesy.
- Eksport dzienników to ogólny termin, który oznacza eksport automatyczny lub ręczny. Eksport ręczny polega na pobraniu pliku lub zażądaniu zestawu rekordów z określonego okresu.
- Przekazywanie dzienników oznacza wysyłanie zdarzeń z jednego systemu do drugiego, zwykle bez konieczności ręcznego pobierania i przesyłania plików.
- Synchronizacja dzienników oznacza wielokrotne pobieranie nowych rekordów przy jednoczesnym śledzeniu tego, które zdarzenia zostały już przetworzone.
Ręczny eksport dzienników jest możliwy z poziomu konsoli Rublon Admin Console:
- Jak wyeksportować Dzienniki uwierzytelniania
- Jak wyeksportować Dzienniki audytu
- Jak wyeksportować Dzienniki telefoniczne
- Jak wyeksportować Dzienniki aktywności
Automatyczny eksport dzienników można realizować za pomocą rozwiązania Rublon Log Sync, które zapewnia synchronizację i przekazywanie danych. Aplikacja pobiera nowe rekordy z interfejsu Rublon Admin API, śledzi postęp synchronizacji, konwertuje rekordy do wybranego formatu i wysyła je do docelowego systemu SIEM.
Rozwiązanie Rublon Log Sync eliminuje dużą część pracy związanej z opracowywaniem i utrzymywaniem niestandardowego kolektora korzystającego z interfejsu Rublon Admin API.
Najlepsze praktyki wysyłania dzienników MFA do systemu SIEM
- Eksportuj zarówno pomyślne, jak i nieudane próby uwierzytelnienia: Pomyślne uwierzytelnienie może być najważniejszym zdarzeniem podczas dochodzenia dotyczącego przejęcia konta.
- Oprócz Dzienników uwierzytelniania uwzględnij Dzienniki audytu i Dzienniki aktywności: Zmiany administracyjne, konfiguracyjne i dotyczące uwierzytelniaczy mogą dostarczać kluczowego kontekstu.
- Chroń dane uwierzytelniające używane do uzyskiwania dostępu do interfejsu API dzienników: Nie umieszczaj sekretów interfejsu API w zgłoszeniach, zrzutach ekranu, danych diagnostycznych ani udostępnianych przykładach konfiguracji.
- Zachowuj znaczniki czasu zdarzeń: Używaj spójnej strefy czasowej, aby zdarzenia MFA można było dokładnie skorelować z innymi źródłami.
- Przetestuj analizowanie danych przez system SIEM przed wdrożeniem produkcyjnym: Sprawdź, czy ważne pola, takie jak użytkownicy, działania, wyniki, aplikacje, źródłowe adresy IP i poziomy ważności, są prawidłowo wyodrębniane.
- Monitoruj prawidłowe działanie procesu synchronizacji: Niewykryta przerwa w dostarczaniu dzienników może spowodować lukę w monitorowaniu.
- Ogranicz dostęp do dzienników MFA: Zdarzenia uwierzytelniania mogą zawierać nazwy użytkowników, adresy e-mail, adresy IP, informacje o urządzeniach, nazwy aplikacji i inne wrażliwe dane operacyjne.
- Określ okres przechowywania: Uwzględnij wymagania bezpieczeństwa, prawne, regulacyjne i organizacyjne.
- Unikaj resetowania punktów kontrolnych synchronizacji: Rób to tylko wtedy, gdy ponowne przetworzenie wcześniej pobranych rekordów jest zamierzone.
Wyeksportuj dzienniki Rublon MFA do swojego systemu SIEM
Scentralizowane rejestrowanie zdarzeń MFA pozwala zespołom ds. bezpieczeństwa wyjść poza analizowanie pojedynczych prób uwierzytelnienia. Zapewnia kontekst potrzebny do korelowania aktywności tożsamości, badania incydentów, wykrywania podejrzanych zachowań i wykazywania, że ważne zdarzenia bezpieczeństwa są rejestrowane i dostępne do weryfikacji.
Rozwiązanie Rublon Log Sync umożliwia organizacjom pobieranie dzienników uwierzytelniania, dzienników audytu, dzienników telefonicznych i dzienników aktywności z rozwiązania Rublon MFA i przekazywanie ich do zgodnego systemu SIEM w formacie JSON lub CEF.
Zapoznaj się z dokumentacją Rublon Log Sync, aby dowiedzieć się, jak je zainstalować i skonfigurować.
Warto również zapoznać się z przypadkiem użycia rozwiązania Rublon MFA do wyeksportowania dzienników MFA do systemu SIEM.
Często zadawane pytania
Czy dzienniki MFA można eksportować do systemu SIEM?
Tak. Rozwiązanie MFA może udostępniać zdarzenia uwierzytelniania i zdarzenia administracyjne za pośrednictwem interfejsu API, usługi przekazywania dzienników lub dedykowanego kolektora. Zdarzenia można następnie przekonwertować do formatu obsługiwanego przez system SIEM i wysłać do systemu zewnętrznego.
Na przykład, rozwiązanie Rublon Log Sync pobiera dzienniki rozwiązania Rublon MFA z interfejsu Rublon Admin API i wysyła je do skonfigurowanego docelowego systemu SIEM.
Które dzienniki rozwiązania Rublon MFA można wysyłać do systemu SIEM?
Rozwiązanie Rublon Log Sync potrafi synchronizować Dzienniki uwierzytelniania, Dzienniki audytu, Dzienniki telefoniczne i Dzienniki aktywności.
Dzienniki uwierzytelniania opisują próby uwierzytelnienia MFA i ich kontekst. Dzienniki audytu opisują aktywność administracyjną i systemową. Dzienniki telefoniczne zawierają zdarzenia związane z wiadomościami SMS i telefonicznymi metodami uwierzytelniania. Dzienniki aktywności rejestrują działania użytkowników i administratorów związane z uwierzytelniaczami, takie jak ich rejestrowanie lub usuwanie.
Czym różnią się Dzienniki uwierzytelniania MFA od Dzienników audytu?
Dzienniki uwierzytelniania rejestrują próby weryfikacji tożsamości użytkownika, w tym status uwierzytelnienia, metodę, aplikację, użytkownika, urządzenie i informacje o źródle. Natomiast Dzienniki audytu rejestrują działania administracyjne, zmiany konfiguracji, zdarzenia systemowe i obiekty, których dotyczą. Należy gromadzić oba typy dzienników, ponieważ przedstawiają różne części chronologii zdarzeń bezpieczeństwa.
Czy pomyślne próby uwierzytelnienia MFA należy wysyłać do systemu SIEM?
Tak. Pomyślne próby uwierzytelnienia mogą być ważne podczas badania incydentów. Pomyślne zdarzenie może stać się podejrzane, gdy następuje po wielokrotnych odrzuconych żądaniach, pochodzi z nietypowego adresu IP, wykorzystuje nieoczekiwaną metodę lub występuje po zmianie konfiguracji istotnej dla bezpieczeństwa.
Czy dzienniki MFA mogą pomóc w wykryciu ataków typu MFA fatigue?
Tak, pod warunkiem, że dzienniki zawierają wystarczające informacje, a w systemie SIEM skonfigurowano odpowiednie reguły wykrywania. Wielokrotne żądania uwierzytelnienia, wiele odrzuconych monitów i późniejsze zatwierdzenie mogą wskazywać na atak typu MFA fatigue lub bombardowanie powiadomieniami push.
System SIEM powinien korelować te zdarzenia z aktywnością konta, aplikacji, adresu IP, urządzenia, sieci VPN i punktu końcowego.
Czy rozwiązanie Rublon Log Sync obsługuje formaty JSON i CEF?
Tak. Rozwiązanie Rublon Log Sync potrafi wysyłać komunikaty w kompaktowym formacie JSON lub w formacie CEF (Common Event Format) w wersji 1.
Payload można wysłać bez koperty protokołu syslog, ze skróconym prefiksem protokołu syslog albo w pełnej kopercie protokołu syslog zgodnej ze standardem RFC 5424.
W jaki sposób rozwiązanie Rublon Log Sync zapobiega wielokrotnemu przetwarzaniu tych samych rekordów?
Rozwiązanie Rublon Log Sync może przechowywać kursory punktów kontrolnych dla każdego zadania synchronizacji. Punkt kontrolny rejestruje postęp synchronizacji i umożliwia kontynuowanie zadania od zapisanej pozycji w kolejnych cyklach.
Usunięcie lub unieważnienie punktu kontrolnego może spowodować ponowne pobranie i wysłanie wcześniej dostarczonych rekordów.
Czy dzienniki MFA można wykorzystać jako materiał dowodowy podczas audytu?
Dzienniki MFA mogą wspierać audyt, przedstawiając próby uwierzytelnienia, wyniki, znaczniki czasu, użytkowników, aplikacje, działania administracyjne i obiekty, których dotyczą zdarzenia.
To, czy spełniają określone wymagania audytowe lub regulacyjne, zależy od obowiązujących ram, polityki przechowywania, mechanizmów kontroli dostępu, integralności dzienników i szerszych procesów zgodności w organizacji.
Jak długo należy przechowywać dzienniki MFA?
Nie istnieje jeden okres przechowywania odpowiedni dla każdej organizacji. Należy go określić na podstawie wewnętrznych polityk bezpieczeństwa, wymagań dotyczących badania incydentów, zobowiązań prawnych, wymagań wynikających z umów oraz obowiązujących przepisów.
Polityka przechowywania w systemie SIEM powinna również uwzględniać objętość i wrażliwość danych uwierzytelniania.
Czy dzienniki MFA zawierają informacje wrażliwe?
Mogą je zawierać. Dzienniki MFA mogą zawierać nazwy użytkowników, adresy e-mail, adresy IP, informacje o urządzeniach, dane przeglądarki lub ciągu User-Agent, nazwy aplikacji, numery telefonów, działania administracyjne i szczegóły zdarzeń.
Dostęp do tych dzienników powinien być ograniczony, a ich przechowywanie i przetwarzanie powinny być zgodne z wymaganiami organizacji dotyczącymi bezpieczeństwa i prywatności.