• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar
  • Skip to footer

O firmie · Blog · Newsletter · Wydarzenia · Zostań Partnerem · Fundusze UE

Pliki do pobrania Wsparcie
  • Polski
    • English
    • Deutsch
Login
Rublon

Rublon

Secure Remote Access

  • Produkt
    • Zgodność z przepisami
    • Recenzje Rublon MFA
    • Przypadki użycia
    • Co to jest MFA?
    • Wygoda użytkownika
    • Metody uwierzytelniania
    • Rublon Authenticator
    • Zapamiętane urządzenia
    • Synchronizacja katalogów
    • Dzienniki
    • Single Sign-On
    • Polityki dostępu
  • Rozwiązania
    • MFA dla usług pulpitu zdalnego
    • MFA dla oprogramowania do dostępu zdalnego
    • MFA dla Windows
    • MFA dla Linux
    • MFA dla Active Directory
    • MFA dla LDAP
    • MFA dla RADIUS
    • MFA dla SAML
    • MFA dla RemoteApp
    • MFA dla kont grup roboczych
    • MFA dla Entra ID
    • MFA dla Windows Server Core
  • Klienci
  • Branże
    • Branża technologiczna
    • Edukacja
    • Finanse
    • Fundusze inwestycyjne
    • Handel
    • Kancelarie prawne
    • Opieka zdrowotna
    • Przedsiębiorstwa komunalne
    • Produkcja
    • Sektor publiczny
    • E-commerce
  • Cennik
  • Dokumentacja
Kontakt Wypróbuj

Uwierzytelnianie wieloskładnikowe (2FA/MFA) dla Thunderbird

October 15 2026 By Redakcja Rublon

Zachowaj klienta Thunderbird. Zachowaj serwer pocztowy Dovecot. Dodaj silne uwierzytelnianie MFA dzięki rozwiązaniu Rublon Identity Bridge.

Pozwól użytkownikom na uwierzytelnianie na serwerze pocztowym Dovecot z poziomu aplikacji desktopowej Thunderbird przy użyciu protokołu OAuth 2.0 i rozwiązania Rublon MFA. Rozwiązanie Rublon Identity Bridge weryfikuje tożsamość użytkownika i wymaga uwierzytelniania MFA przed wydaniem tokenu, którego klient Thunderbird używa do uzyskania dostępu do poczty.

Dodaj uwierzytelnianie MFA do swojego środowiska z klientem Thunderbird i serwerem Dovecot.

Skontaktuj się z nami, aby zaplanować integrację

Twoja organizacja może zwiększyć bezpieczeństwo dostępu do poczty bez migracji skrzynek pocztowych na inną platformę ani zastępowania aplikacji Thunderbird zainstalowanej na komputerach pracowników. Użytkownicy logują się za pośrednictwem rozwiązania Rublon Identity Bridge i przechodzą uwierzytelnianie MFA, a następnie nadal czytają i wysyłają wiadomości w aplikacji desktopowej Thunderbird. Ten proces logowania umożliwia również uwierzytelnianie MFA odporne na phishing przy użyciu kluczy bezpieczeństwa zgodnych ze standardem FIDO2.

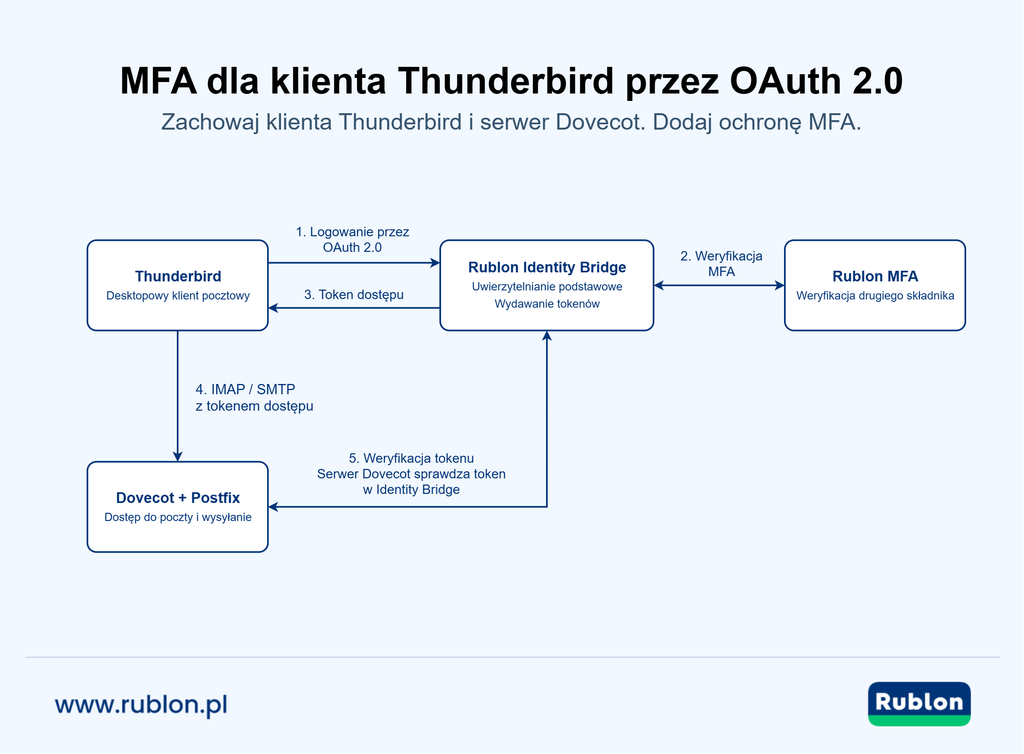
Diagram przedstawiający klienta Thunderbird uzyskującego token OAuth 2.0 za pośrednictwem rozwiązania Rublon Identity Bridge i uwierzytelniania MFA, a następnie dostęp do serwerów Dovecot i Postfix.
Architektura uwierzytelniania MFA dla klienta Thunderbird i serwera Dovecot z użyciem protokołu OAuth 2.0: przed wydaniem tokenu OAuth 2.0 rozwiązanie Rublon Identity Bridge weryfikuje użytkownika za pomocą uwierzytelniania Rublon MFA. Klient Thunderbird używa tokenu do uzyskania dostępu do poczty, a serwer Dovecot sprawdza jego ważność za pośrednictwem rozwiązania Identity Bridge.

Uwierzytelnianie MFA dla klienta Thunderbird z użyciem protokołu OAuth 2.0
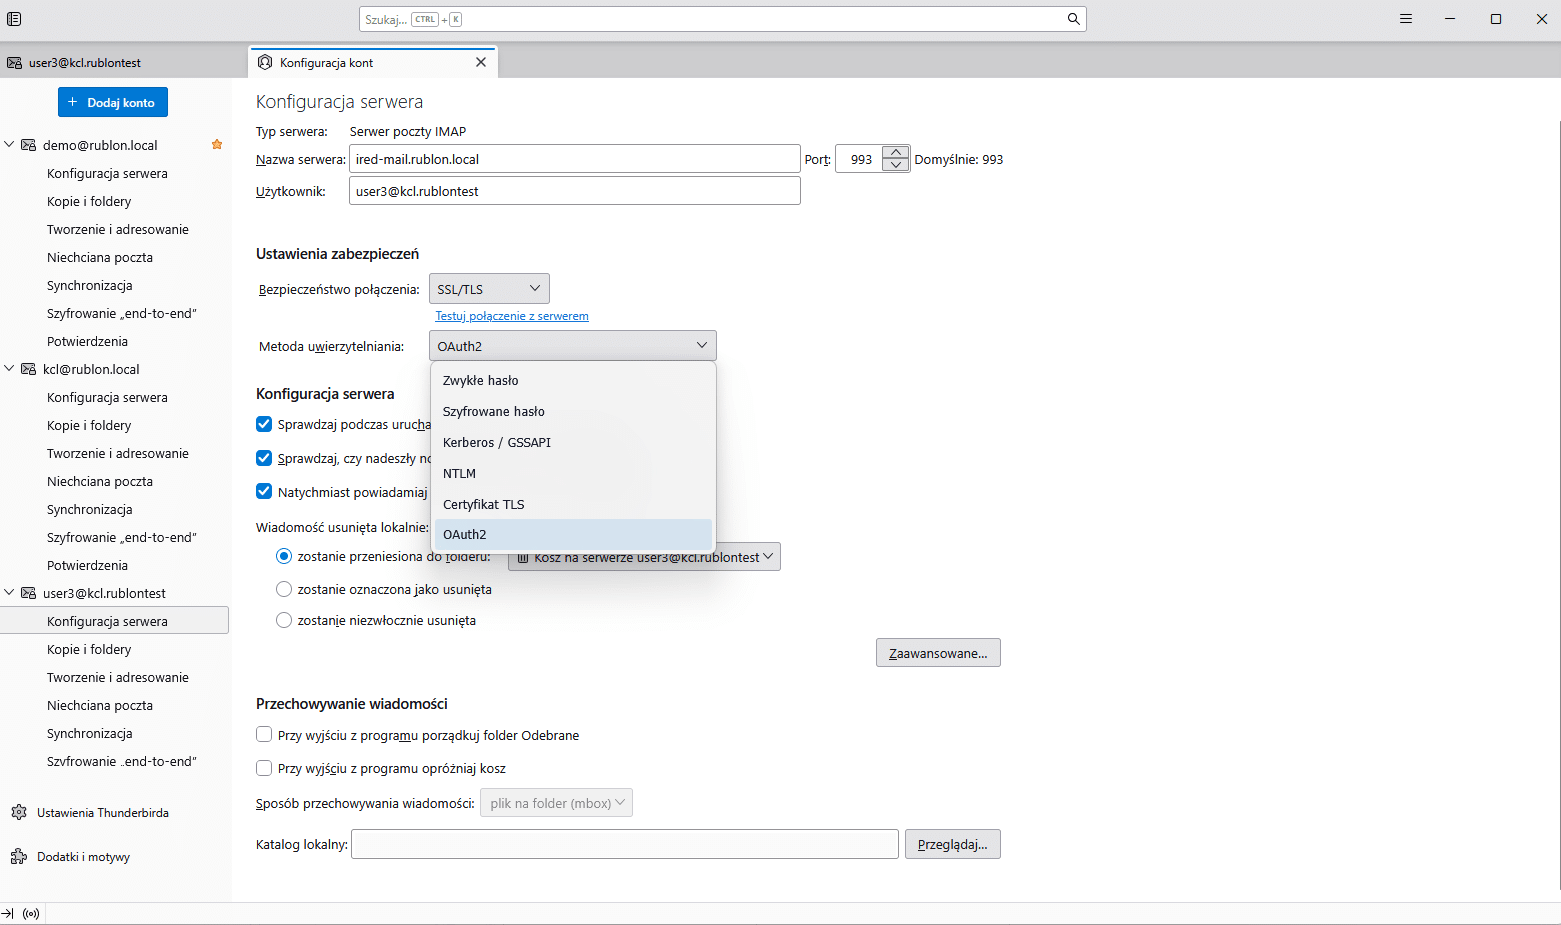
Klient Thunderbird obsługuje protokół OAuth 2.0, ale korzystanie z niego z własnym serwerem pocztowym wymaga, aby klient i serwer ufały odpowiedniemu dostawcy OAuth. Rozwiązanie Rublon Identity Bridge zapewnia centralny proces logowania i uwierzytelniania MFA w tej konfiguracji.

Ustawienia serwera IMAP w kliencie Thunderbird z wybraną metodą uwierzytelniania OAuth2.
Klient Thunderbird skonfigurowany do uwierzytelniania przy użyciu protokołu OAuth 2.0 w celu uzyskania dostępu do serwera pocztowego Dovecot.

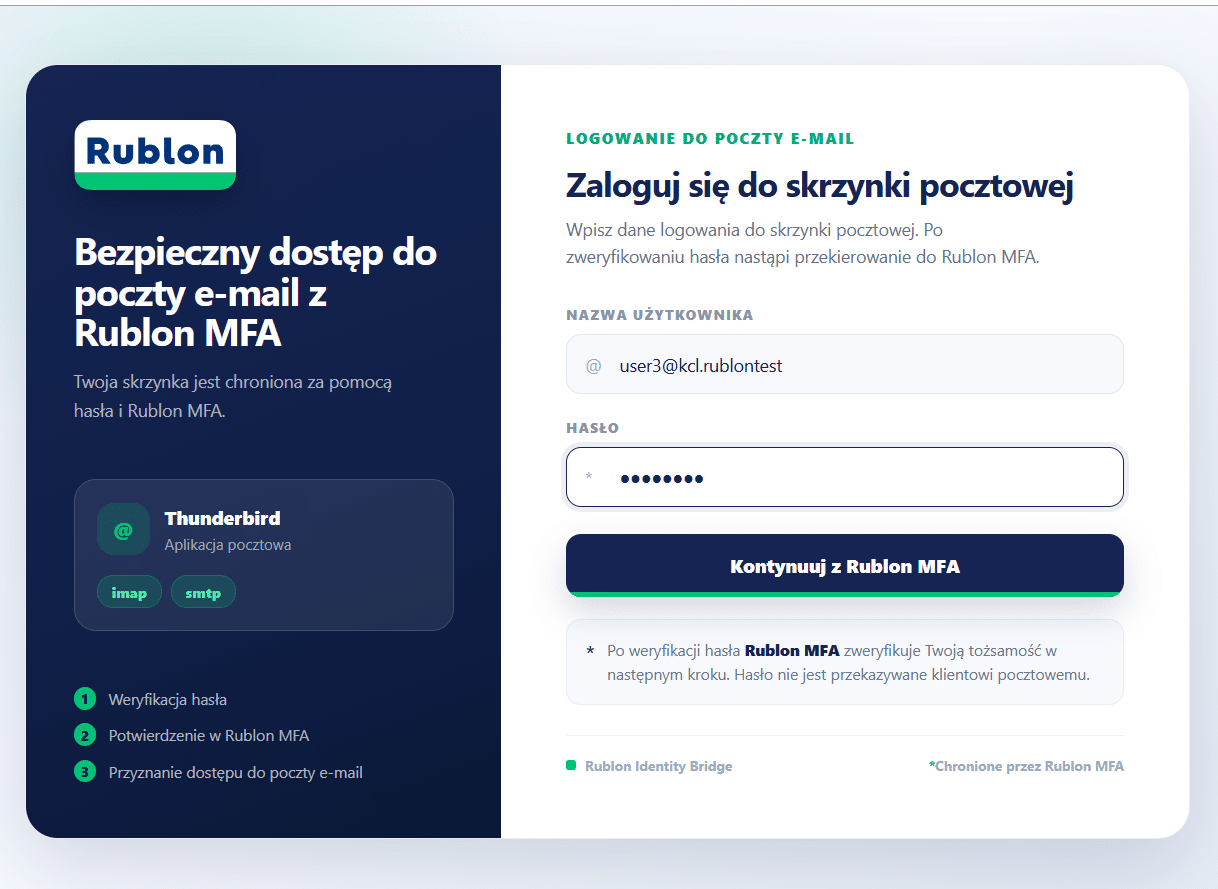
W takiej konfiguracji klient Thunderbird otwiera własne okno autoryzacji protokołu OAuth, w którym wyświetla się strona logowania rozwiązania Rublon Identity Bridge, a następnie widok Rublon Prompt. Po pomyślnym uwierzytelnianiu wieloskładnikowym klient Thunderbird otrzymuje token OAuth 2.0 i używa go do uzyskania dostępu do usługi pocztowej. Użytkownicy nadal czytają i wysyłają wiadomości w aplikacji desktopowej.

Strona logowania do poczty w rozwiązaniu Rublon Identity Bridge dla klienta Thunderbird z polami nazwy użytkownika i hasła.
Użytkownicy wprowadzają dane logowania w rozwiązaniu Rublon Identity Bridge, zanim przejdą do uwierzytelniania za pomocą rozwiązania Rublon MFA.

Rozwiązanie Rublon MFA dla klienta Thunderbird i serwera Dovecot, wykorzystujące protokół OAuth 2.0 i rozwiązanie Rublon Identity Bridge, wprowadza interaktywny, wieloetapowy proces logowania do poczty w aplikacji desktopowej. Pracownicy mogą zachować znanego im klienta pocztowego, a organizacja może wdrożyć silne uwierzytelnianie dostępu do własnego środowiska pocztowego.

Korzyści biznesowe z uwierzytelniania MFA dla klienta Thunderbird i serwera Dovecot

  • Chroń komunikację firmową. Wymaganie uwierzytelniania MFA przed wydaniem tokenu dostępu do poczty pomaga ograniczyć ryzyko, że kradzież hasła doprowadzi do przejęcia skrzynki pocztowej, ujawnienia poufnych wiadomości lub podszycia się pod pracownika.
  • Uniknij migracji skrzynek pocztowych tylko po to, aby dodać uwierzytelnianie MFA. Zachowaj środowisko serwera Dovecot i klientów Thunderbird, modernizując uwierzytelnianie. Możesz zwiększać bezpieczeństwo bez realizowania odrębnego projektu wymiany platformy pocztowej.
  • Zachowaj dotychczasowy sposób pracy. Pracownicy nadal czytają i wysyłają wiadomości w kliencie Thunderbird. Zachowanie dotychczasowego klienta ogranicza zakres zmian, z którymi użytkownicy muszą się zapoznać podczas wdrożenia.
  • Uwierzytelniaj dostęp do poczty za pomocą tokenów. Rozwiązanie Rublon Identity Bridge sprawdza dane logowania użytkownika w skonfigurowanym źródle tożsamości i wymaga uwierzytelniania MFA. Po pomyślnej weryfikacji klient Thunderbird otrzymuje token OAuth 2.0, którego używa zamiast hasła podczas uwierzytelniania na serwerze pocztowym. W tym procesie nie trzeba tworzyć osobnego hasła aplikacyjnego.
  • Scentralizuj uwierzytelnianie dostępu do poczty. Rozwiązanie Rublon Identity Bridge koordynuje logowanie i uwierzytelnianie MFA oraz centralnie zarządza wydawaniem, weryfikacją i unieważnianiem tokenów. Daje to zespołowi IT centralny punkt kontroli nad danymi uwierzytelniającymi używanymi do uzyskiwania dostępu do usługi pocztowej przy użyciu protokołu OAuth 2.0.

Jak działa uwierzytelnianie MFA dla serwera Dovecot z użyciem protokołu OAuth 2.0

Aplikacja Thunderbird jest klientem desktopowym, a oprogramowanie Dovecot zapewnia dostęp do skrzynek pocztowych po stronie serwera. Rozwiązanie Rublon Identity Bridge łączy proces logowania z rozwiązaniem Rublon MFA i wydaje token używany do uzyskania dostępu do poczty.

  1. Użytkownik rozpoczyna logowanie do konta pocztowego w kliencie Thunderbird.
  2. Klient Thunderbird inicjuje proces logowania za pośrednictwem rozwiązania Rublon Identity Bridge.
  3. Rozwiązanie Rublon Identity Bridge weryfikuje użytkownika na podstawie skonfigurowanego źródła tożsamości i wymaga uwierzytelniania za pomocą rozwiązania Rublon MFA.
  4. Po pomyślnym uwierzytelnieniu rozwiązanie Rublon Identity Bridge wydaje token dostępu do poczty.
  5. Klient Thunderbird przekazuje token do usługi pocztowej. Serwer Dovecot sprawdza go za pośrednictwem rozwiązania Rublon Identity Bridge przed przyznaniem dostępu.
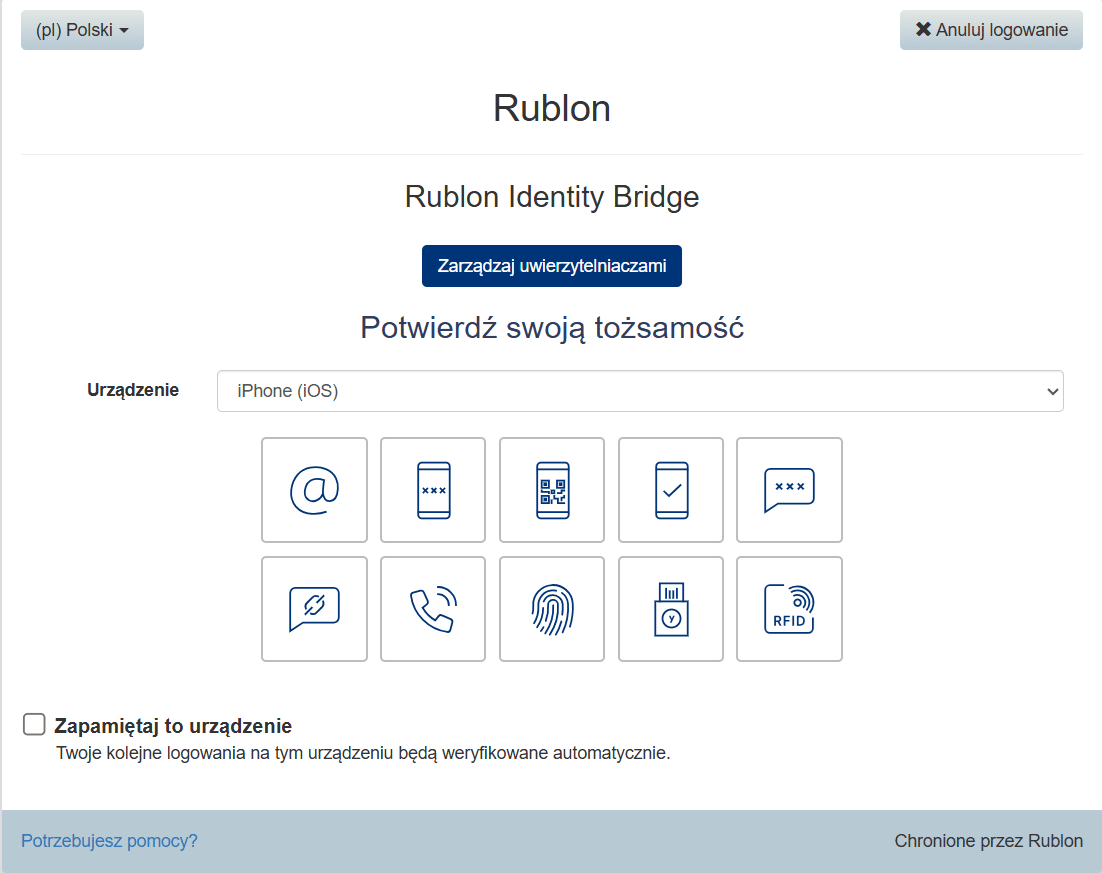
Widok Rublon Prompt z metodami uwierzytelniania podczas logowania do środowiska pocztowego opartego na serwerze Dovecot.
Rozwiązanie Rublon MFA prosi użytkownika o potwierdzenie tożsamości przed wydaniem tokenu dostępu do poczty.

W przypadku poczty przychodzącej klient Thunderbird używa tokenu do uwierzytelnienia na serwerze Dovecot za pośrednictwem protokołu IMAP. Poczta wychodząca może korzystać z protokołu OAuth 2.0, jeśli usługa SMTP jest skonfigurowana do uwierzytelniania za pośrednictwem tej samej konfiguracji opartej na serwerze Dovecot. Serwer Dovecot zapewnia uwierzytelnianie, a serwer SMTP obsługuje przyjmowanie wiadomości do wysłania.

Klient Thunderbird wyświetlający skonfigurowane konto pocztowe i foldery skrzynki pocztowej.
Użytkownicy nadal korzystają ze swojego konta pocztowego w znanej im aplikacji desktopowej Thunderbird.

Uwierzytelnianie MFA odporne na phishing z kluczami bezpieczeństwa FIDO2

Używaj kluczy bezpieczeństwa FIDO2 na etapie uwierzytelniania za pomocą rozwiązania Rublon MFA, aby zapewnić pracownikom uwierzytelnianie wieloskładnikowe odporne na phishing w skonfigurowanym procesie logowania do poczty. Weryfikacja zgodna ze standardem FIDO2 odbywa się podczas procesu logowania zainicjowanego przez klienta Thunderbird, zanim aplikacja otrzyma token dostępu do poczty.

Uwierzytelnianie zgodne ze standardem FIDO wiąże weryfikację z autentyczną stroną logowania. Pomaga to chronić przed fałszywymi stronami logowania służącymi do przechwytywania danych uwierzytelniających i przekazywania prób uwierzytelnienia. Organizacjom przetwarzającym informacje finansowe, dane klientów lub poufną korespondencję zapewnia to dodatkową, silniejszą ochronę przed przejęciem konta w wyniku phishingu.

Protokół OAuth 2.0 zapewnia mechanizm dostępu oparty na tokenach, a metoda uwierzytelniania zgodna ze standardem FIDO zapewnia odporność na phishing podczas logowania. Metody uwierzytelniania dopuszczone przez organizację określają poziom ochrony stosowany w tym procesie.

Skonfiguruj klienta Thunderbird do uwierzytelniania przy użyciu protokołu OAuth 2.0 z rozwiązaniem Rublon Identity Bridge

Wdrożenie łączy trzy elementy:

  1. Ustawienia dostawcy OAuth w kliencie Thunderbird
  2. Konfigurację logowania i uwierzytelniania MFA w rozwiązaniu Rublon Identity Bridge
  3. Ustawienia weryfikacji tokenów na serwerze pocztowym

Firma Rublon opracowała dedykowany komponent dostawcy OAuth dla klienta Thunderbird, który przekazuje klientowi ustawienia potrzebne do połączenia z rozwiązaniem Rublon Identity Bridge. Rozwiązanie Rublon Identity Bridge weryfikuje dane uwierzytelniające użytkownika na podstawie skonfigurowanego źródła tożsamości, wywołuje rozwiązanie Rublon MFA i wydaje token OAuth 2.0 po pomyślnym uwierzytelnieniu. Odpowiednia konfiguracja klienta zależy od wersji aplikacji Thunderbird i wymagań wdrożeniowych organizacji. Aplikacja skonfigurowana w konsoli Rublon Admin Console reprezentuje integrację rozwiązania Identity Bridge dla środowiska pocztowego. Aplikacja Thunderbird jest rejestrowana oddzielnie jako klient protokołu OAuth w rozwiązaniu Rublon Identity Bridge.

Aby zaplanować wdrożenie, skontaktuj się z zespołem wsparcia Rublon Support. Podaj wersje klienta Thunderbird i serwera Dovecot, szczegóły dotyczące serwera SMTP, źródło tożsamości użytkowników oraz preferowane metody uwierzytelniania MFA. Wskaż również, czy pracownicy korzystają z innych klientów pocztowych oraz czy wymagane są klucze bezpieczeństwa zgodne ze standardem FIDO2.

Planowanie wdrożenia powinno obejmować każdą ścieżkę dostępu do poczty, w tym logowanie za pomocą hasła przez protokoły IMAP lub SMTP, które mogłoby pozwolić na ominięcie chronionego procesu opartego na protokole OAuth.

Chcesz zwiększyć bezpieczeństwo dostępu do poczty, zachowując klienta Thunderbird i serwer Dovecot?


Porozmawiaj z nami o swoim wdrożeniu

Często zadawane pytania

Czy mogę dodać uwierzytelnianie MFA do klienta Thunderbird bez zmiany dostawcy poczty?

Tak. Rozwiązanie Rublon Identity Bridge dodaje uwierzytelnianie MFA do procesu logowania opartego na protokole OAuth 2.0, którego klient Thunderbird używa do uzyskania dostępu do środowiska serwera Dovecot. Twoja organizacja może zachować dotychczasową platformę pocztową, konfigurując klienta i serwer na potrzeby tej integracji.

Czy klient Thunderbird obsługuje protokół OAuth 2.0 dla samodzielnie hostowanego serwera Dovecot?

Tak. Klient Thunderbird może korzystać z własnego dostawcy OAuth, jeśli ma wymaganą konfigurację dostawcy, a serwer pocztowy akceptuje i weryfikuje wydawane tokeny. W tej integracji rozwiązanie Rublon Identity Bridge zarządza logowaniem, uwierzytelnianiem MFA i wydawaniem tokenów.

Czy użytkownicy będą musieli przechodzić uwierzytelnianie MFA za każdym razem, gdy klient Thunderbird sprawdza, czy są nowe wiadomości?

Uwierzytelnianie MFA jest częścią procesu logowania, a nie osobnym żądaniem przy każdej synchronizacji skrzynki pocztowej. Klient Thunderbird może nadal korzystać z ważnych tokenów. To, kiedy użytkownicy muszą zalogować się ponownie, zależy od ważności i unieważnienia tokenów oraz skonfigurowanej polityki bezpieczeństwa.

Czy użytkownicy potrzebują hasła aplikacyjnego w tej konfiguracji protokołu OAuth 2.0?

Nie. Użytkownicy uwierzytelniają się za pośrednictwem rozwiązania Rublon Identity Bridge i przechodzą uwierzytelnianie MFA. Następnie klient Thunderbird używa tokenu OAuth 2.0, aby uzyskać dostęp do serwera pocztowego. W tym procesie nie trzeba generować ani wprowadzać osobnego hasła aplikacyjnego w kliencie Thunderbird.

Czy inne klienty pocztowe mogą korzystać z tej integracji?

Inne klienty pocztowe mogą być zgodne z tą integracją, jeśli obsługują własnego dostawcę protokołu OAuth 2.0 oraz wymagane procesy autoryzacji, odświeżania tokenów i uwierzytelniania opartego na tokenach w protokołach IMAP/SMTP. Każdego klienta należy oddzielnie zarejestrować w rozwiązaniu Rublon Identity Bridge, skonfigurować i przetestować. Skontaktuj się z zespołem wsparcia Rublon Support, aby ocenić zgodność używanego klienta pocztowego.

Filed Under: Blog, Dokumentacja, Dokumentacja

Primary Sidebar

Spis treści

  • Uwierzytelnianie MFA dla klienta Thunderbird z użyciem protokołu OAuth 2.0
  • Korzyści biznesowe z uwierzytelniania MFA dla klienta Thunderbird i serwera Dovecot
  • Jak działa uwierzytelnianie MFA dla serwera Dovecot z użyciem protokołu OAuth 2.0
  • Uwierzytelnianie MFA odporne na phishing z kluczami bezpieczeństwa FIDO2
  • Skonfiguruj klienta Thunderbird do uwierzytelniania przy użyciu protokołu OAuth 2.0 z rozwiązaniem Rublon Identity Bridge
  • Często zadawane pytania
    • Czy mogę dodać uwierzytelnianie MFA do klienta Thunderbird bez zmiany dostawcy poczty?
    • Czy klient Thunderbird obsługuje protokół OAuth 2.0 dla samodzielnie hostowanego serwera Dovecot?
    • Czy użytkownicy będą musieli przechodzić uwierzytelnianie MFA za każdym razem, gdy klient Thunderbird sprawdza, czy są nowe wiadomości?
    • Czy użytkownicy potrzebują hasła aplikacyjnego w tej konfiguracji protokołu OAuth 2.0?
    • Czy inne klienty pocztowe mogą korzystać z tej integracji?
Wypróbuj Rublon MFA bezpłatnie
Rozpocznij swój 30-dniowy okres próbny Rublon MFA i zabezpiecz swoją infrastrukturę IT za pomocą uwierzytelniania wieloskładnikowego.
Nie wymaga karty
Rublon 5 star reviews on Gartner Peer Insights

Footer

Produkt

  • Synchronizacja katalogów
  • Model wdrożenia
  • Rublon App Shield
  • Rublon Identity Bridge
  • Zgodność z przepisami
  • Recenzje Rublon MFA
  • Przypadki użycia
  • Co to jest MFA?
  • Wygoda użytkownika
  • Metody uwierzytelniania
  • Rublon Authenticator
  • Zapamiętane urządzenia
  • Dzienniki
  • Single Sign-On
  • Polityki dostępu

Rozwiązania

  • MFA dla usług pulpitu zdalnego
  • MFA dla oprogramowania do dostępu zdalnego
  • MFA dla Windows
  • MFA dla Linux
  • MFA dla Active Directory
  • MFA dla LDAP
  • MFA dla RADIUS
  • MFA dla SAML
  • MFA dla RemoteApp
  • MFA dla kont grup roboczych
  • MFA dla Entra ID

Branże

  • Branża technologiczna
  • Edukacja
  • Finanse
  • Fundusze inwestycyjne
  • Handel
  • Kancelarie prawne
  • Opieka zdrowotna
  • Przedsiębiorstwa komunalne
  • Produkcja
  • Sektor publiczny

Dokumentacja

  • 2FA dla Windows & RDP
  • 2FA dla RDS
  • 2FA dla RD Gateway
  • 2FA dla RD Web Access
  • 2FA dla SSH
  • 2FA dla OpenVPN
  • 2FA dla SonicWall VPN
  • 2FA dla Cisco VPN
  • 2FA dla Office 365

Wsparcie

  • Baza wiedzy
  • FAQ
  • Status systemu

O nas

  • Informacje o Rublon
  • AI Info
  • Wydarzenia
  • Kariera
  • Dofinansowane przez UE
  • Kontakt

  • Facebook
  • GitHub
  • LinkedIn
  • Twitter
  • YouTube

© 2026 Rublon · Impressum · Informacje prawne · Bezpieczeństwo