• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar
  • Skip to footer

Über uns · Blog · Newsletter · Events · Partner werden

Downloads Support
  • Deutsch
    • English
    • Polski
Login
Rublon

Rublon

Secure Remote Access

  • Produkt
    • Bedeutung der Multi-Faktor-Authentifizierung
    • Bewertungen
    • Benutzererfahrung
    • Authentifizierungsmethoden
    • Rublon Authenticator
    • Gespeicherte Geräte
    • Logs
    • Single Sign-On
    • Zugriffsrichtlinien
    • Directory Sync
  • Lösungen
    • MFA für Remote Desktop
    • MFA für Windows Logon
    • MFA für Remote Access Software
    • MFA für Linux
    • MFA für Active Directory
    • MFA für Entra ID
    • MFA für LDAP
    • MFA für RADIUS
    • MFA für SAML
    • MFA für RemoteApp
    • MFA für Workgroup Konten
  • Kunden
  • Branchen
    • Bildungswesen
    • Behörden
    • Einzelhandel
    • Finanzdienstleistungen
    • Gesundheitssystem
    • Investmentfonds
    • Rechtliches
    • Technologiebranche
    • Versorgungsunternehmen
  • Preise
  • Dokumentation
Kontakt Kostenlos testen

Multi-Faktor-Authentifizierung (2FA/MFA) für Thunderbird

15. October 2026 By Rublon-Autoren

Behalten Sie Thunderbird. Behalten Sie Ihren Dovecot-Mailserver. Ergänzen Sie starke MFA mit Rublon Identity Bridge.

Ermöglichen Sie Benutzern, sich über die Thunderbird-Desktopanwendung mit OAuth 2.0 und Rublon MFA bei Ihrem Dovecot-Mailserver zu authentifizieren. Rublon Identity Bridge überprüft die Identität des Benutzers und erfordert MFA, bevor das Token ausgestellt wird, mit dem Thunderbird auf E-Mails zugreift.

Ergänzen Sie Ihre bestehende Thunderbird- und Dovecot-Umgebung um MFA.

Kontaktieren Sie uns, um Ihre Integration zu planen

Ihr Unternehmen kann den E-Mail-Zugriff besser schützen, ohne Postfächer auf eine andere Plattform zu migrieren oder die auf den Computern der Mitarbeiter installierte Thunderbird-Anwendung zu ersetzen. Benutzer melden sich über Rublon Identity Bridge an und führen die MFA durch. Anschließend lesen und senden sie ihre E-Mails weiterhin in der Thunderbird-Desktopanwendung. Der Anmeldeprozess ermöglicht außerdem phishingresistente MFA mit FIDO2-Sicherheitsschlüsseln.

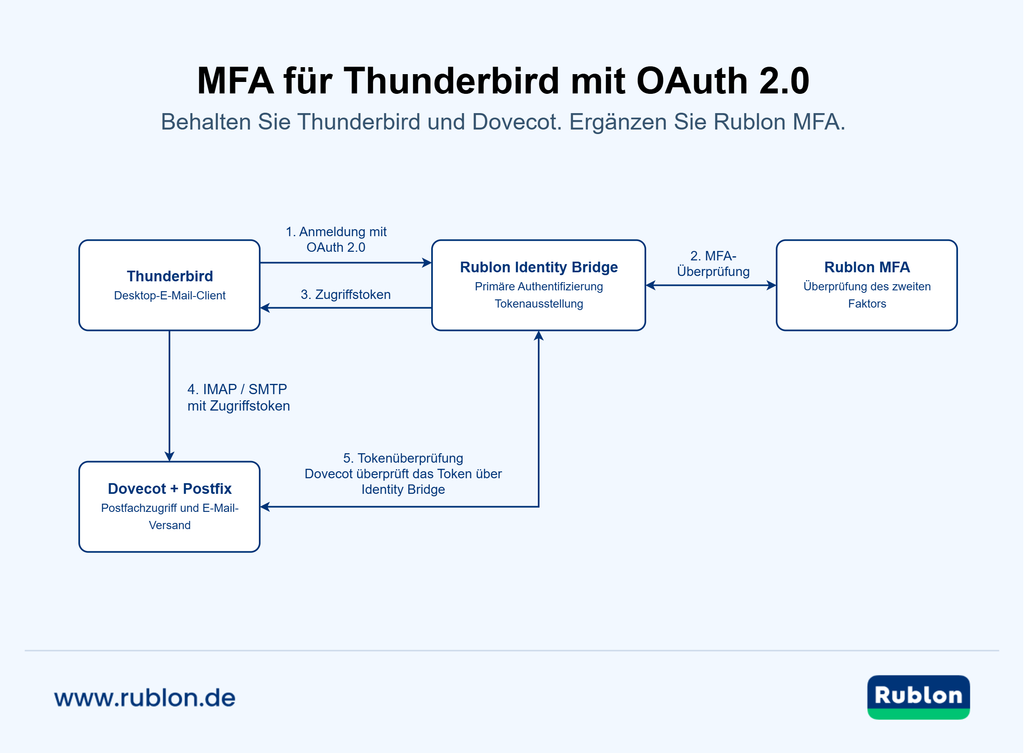
Diagramm: Thunderbird erhält über Rublon Identity Bridge und MFA ein OAuth 2.0-Token und greift anschließend auf Dovecot und Postfix zu.
MFA-Architektur für Thunderbird und Dovecot mit OAuth 2.0: Rublon Identity Bridge überprüft den Benutzer mit Rublon MFA, bevor ein OAuth 2.0-Token ausgestellt wird. Thunderbird verwendet das Token für den E-Mail-Zugriff, während Dovecot es über Identity Bridge überprüft.

MFA für Thunderbird mit OAuth 2.0

Thunderbird unterstützt OAuth 2.0. Damit Sie es mit Ihrem eigenen Mailserver verwenden können, müssen Client und Server jedoch dem entsprechenden OAuth-Anbieter vertrauen. Rublon Identity Bridge stellt den zentralen Anmelde- und MFA-Prozess für diese Konfiguration bereit.

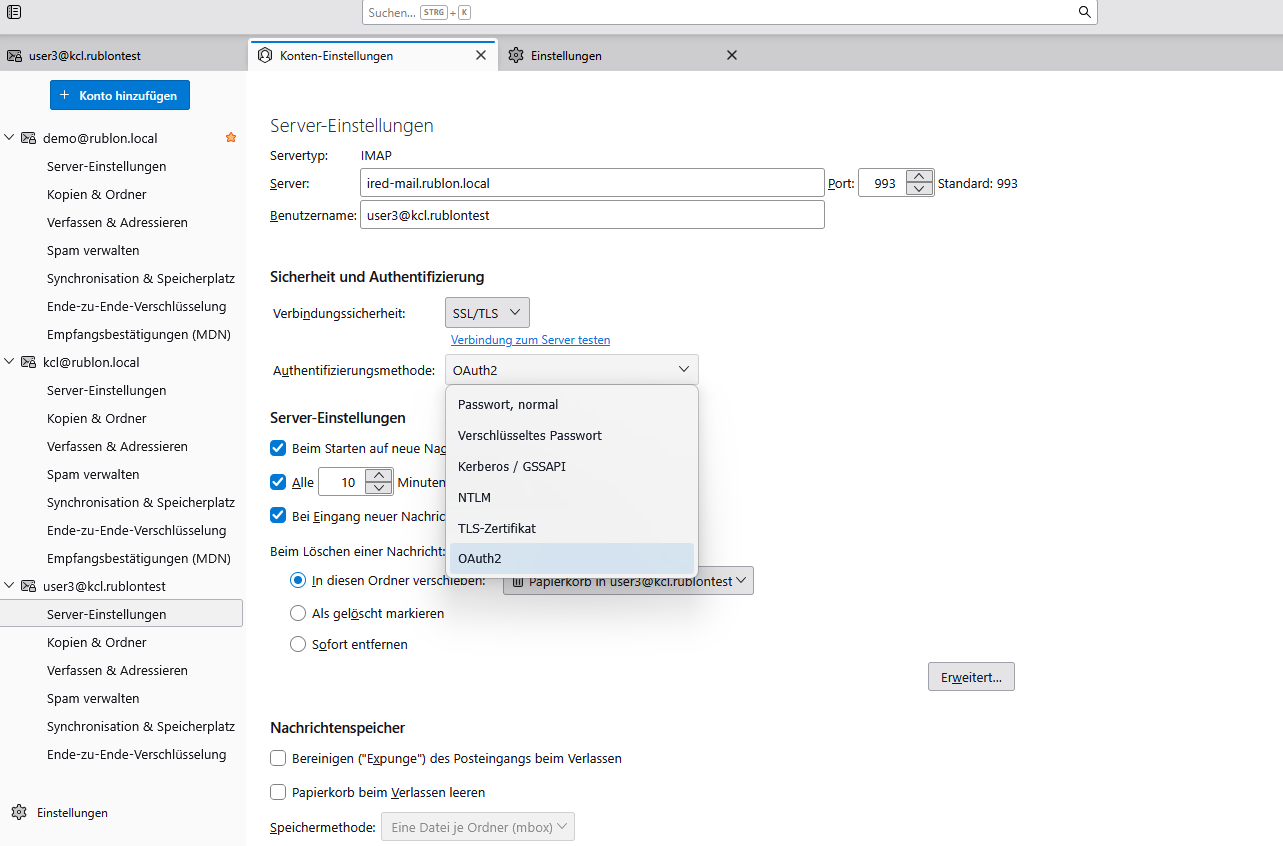
IMAP-Servereinstellungen in Thunderbird mit OAuth2 als ausgewählter Authentifizierungsmethode.
Thunderbird ist für die OAuth 2.0-Authentifizierung beim Zugriff auf den Dovecot-Mailserver konfiguriert.

In dieser Konfiguration öffnet Thunderbird ein eigenes OAuth-Autorisierungsfenster, das zunächst die Anmeldeseite von Rublon Identity Bridge und anschließend Rublon Prompt anzeigt. Nach erfolgreicher Multi-Faktor-Authentifizierung erhält Thunderbird ein OAuth 2.0-Token und verwendet es für den Zugriff auf den E-Mail-Dienst. Benutzer lesen und senden ihre E-Mails weiterhin in der Desktopanwendung.

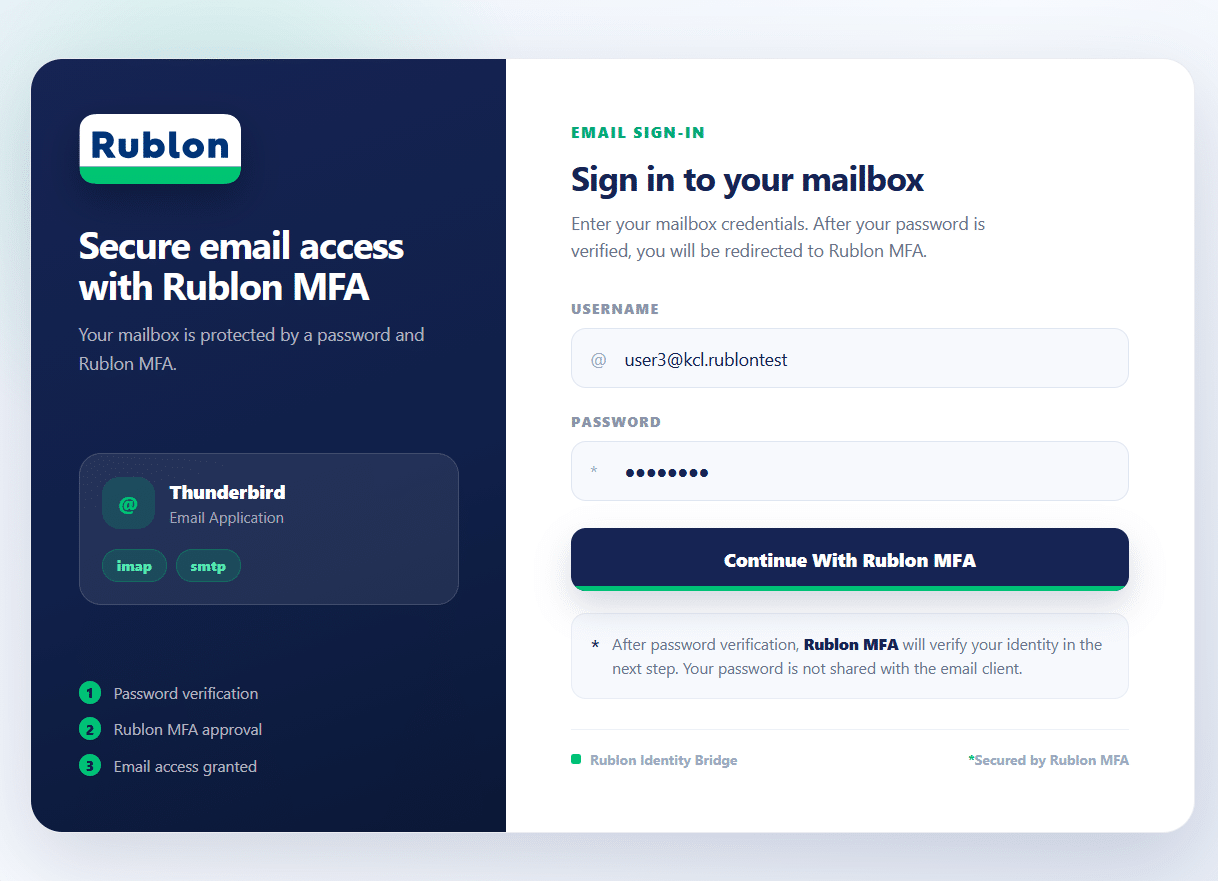
E-Mail-Anmeldeseite von Rublon Identity Bridge für Thunderbird mit Feldern für Benutzername und Kennwort.
Benutzer geben ihre Anmeldeinformationen in Rublon Identity Bridge ein, bevor sie mit Rublon MFA fortfahren.

Rublon MFA für Thunderbird mit Dovecot ermöglicht über OAuth 2.0 und Rublon Identity Bridge einen interaktiven, mehrstufigen Anmeldeprozess für den E-Mail-Zugriff in der Desktopanwendung. Mitarbeiter können ihren vertrauten Client behalten, während das Unternehmen eine starke Authentifizierung für den Zugriff auf seine eigene E-Mail-Umgebung einführt.

Geschäftliche Vorteile von MFA für Thunderbird und Dovecot

  • Schützen Sie die geschäftliche Kommunikation. Wenn vor der Ausstellung eines E-Mail-Zugriffstokens MFA erforderlich ist, hilft dies, das Risiko zu verringern, dass ein gestohlenes Kennwort zur Übernahme eines Postfachs, zur Offenlegung vertraulicher Nachrichten oder zum Identitätsmissbrauch im Namen eines Mitarbeiters führt.
  • Vermeiden Sie eine Postfachmigration nur für die Einführung von MFA. Behalten Sie Ihre Dovecot-Umgebung und Thunderbird-Clients bei und modernisieren Sie die Authentifizierung. So können Sie die Sicherheit verbessern, ohne ein separates Projekt zum Austausch der E-Mail-Plattform durchzuführen.
  • Behalten Sie vertraute Arbeitsabläufe bei. Mitarbeiter lesen und senden ihre E-Mails weiterhin in Thunderbird. Wenn der bisherige Client erhalten bleibt, müssen sich Benutzer bei der Einführung auf weniger Änderungen einstellen.
  • Authentifizieren Sie den E-Mail-Zugriff mit Token. Rublon Identity Bridge überprüft die Anmeldeinformationen des Benutzers anhand der konfigurierten Identitätsquelle und erfordert MFA. Nach erfolgreicher Überprüfung erhält Thunderbird ein OAuth 2.0-Token und verwendet es anstelle eines Kennworts für die Authentifizierung beim Mailserver. Für diesen Ablauf ist kein separates App-Kennwort erforderlich.
  • Zentralisieren Sie die Authentifizierung für den E-Mail-Zugriff. Rublon Identity Bridge koordiniert die Anmeldung und MFA und verwaltet die Ausstellung, Überprüfung und den Widerruf von Token zentral. Damit erhält die IT-Abteilung eine zentrale Kontrollstelle für die Anmeldeinformationen, die beim Zugriff auf den E-Mail-Dienst über OAuth 2.0 verwendet werden.

So funktioniert MFA für Dovecot mit OAuth 2.0
Thunderbird ist der Desktopclient. Dovecot stellt den serverseitigen Zugriff auf Postfächer bereit. Rublon Identity Bridge verknüpft den Anmeldeprozess mit Rublon MFA und stellt das Token für den E-Mail-Zugriff aus.

  1. Der Benutzer startet die Anmeldung beim E-Mail-Konto in Thunderbird.
  2. Thunderbird startet den Anmeldeprozess über Rublon Identity Bridge.
  3. Rublon Identity Bridge überprüft den Benutzer anhand der konfigurierten Identitätsquelle und erfordert Rublon MFA.
  4. Nach erfolgreicher Authentifizierung stellt Rublon Identity Bridge ein Token für den E-Mail-Zugriff aus.
  5. Thunderbird übermittelt das Token an den E-Mail-Dienst. Dovecot überprüft es über Rublon Identity Bridge, bevor der Zugriff gewährt wird.
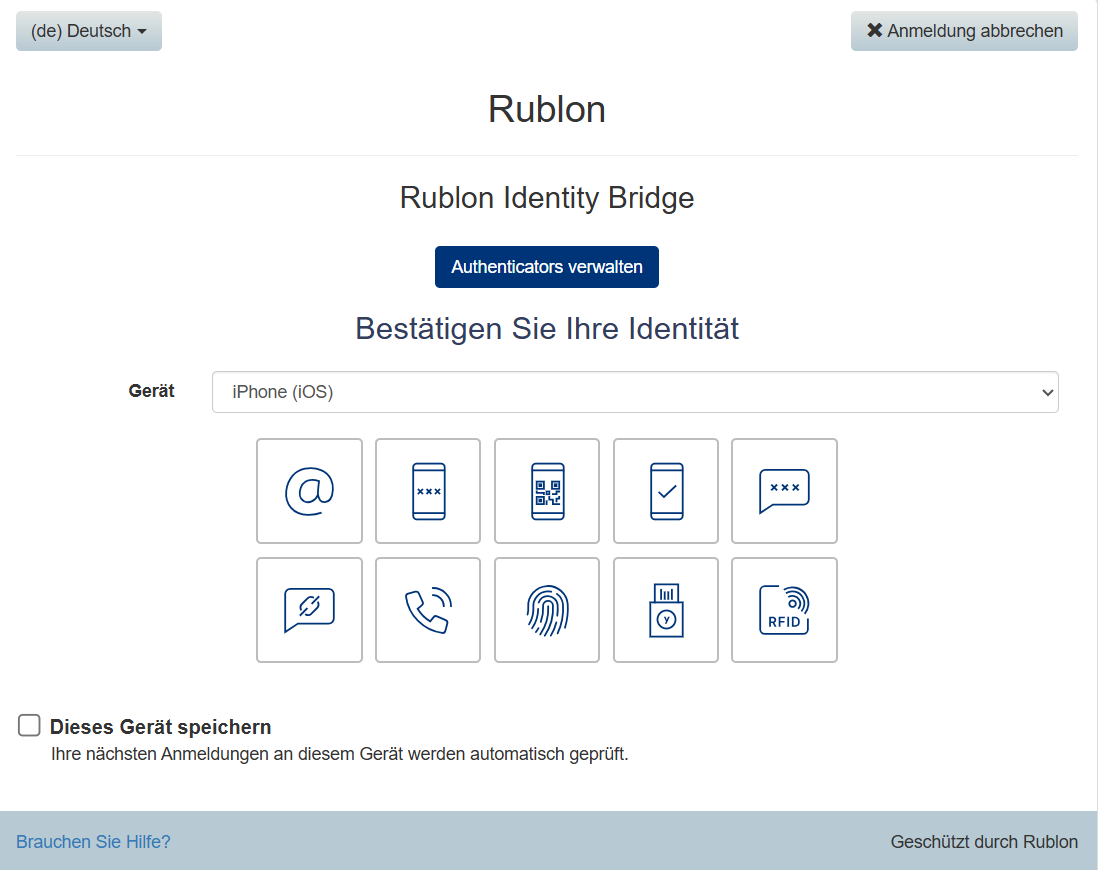
Rublon Prompt zeigt Authentifizierungsmethoden bei der Anmeldung an der Dovecot-E-Mail-Umgebung.
Rublon MFA fordert den Benutzer auf, seine Identität zu bestätigen, bevor ein E-Mail-Zugriffstoken ausgestellt wird.

Für eingehende E-Mails verwendet Thunderbird das Token, um sich über IMAP bei Dovecot zu authentifizieren. Für ausgehende E-Mails kann OAuth 2.0 verwendet werden, wenn der SMTP-Dienst so konfiguriert ist, dass die Authentifizierung über dieselbe Dovecot-basierte Konfiguration erfolgt. Dovecot übernimmt die Authentifizierung. Der SMTP-Server nimmt Nachrichten zum Versand entgegen.

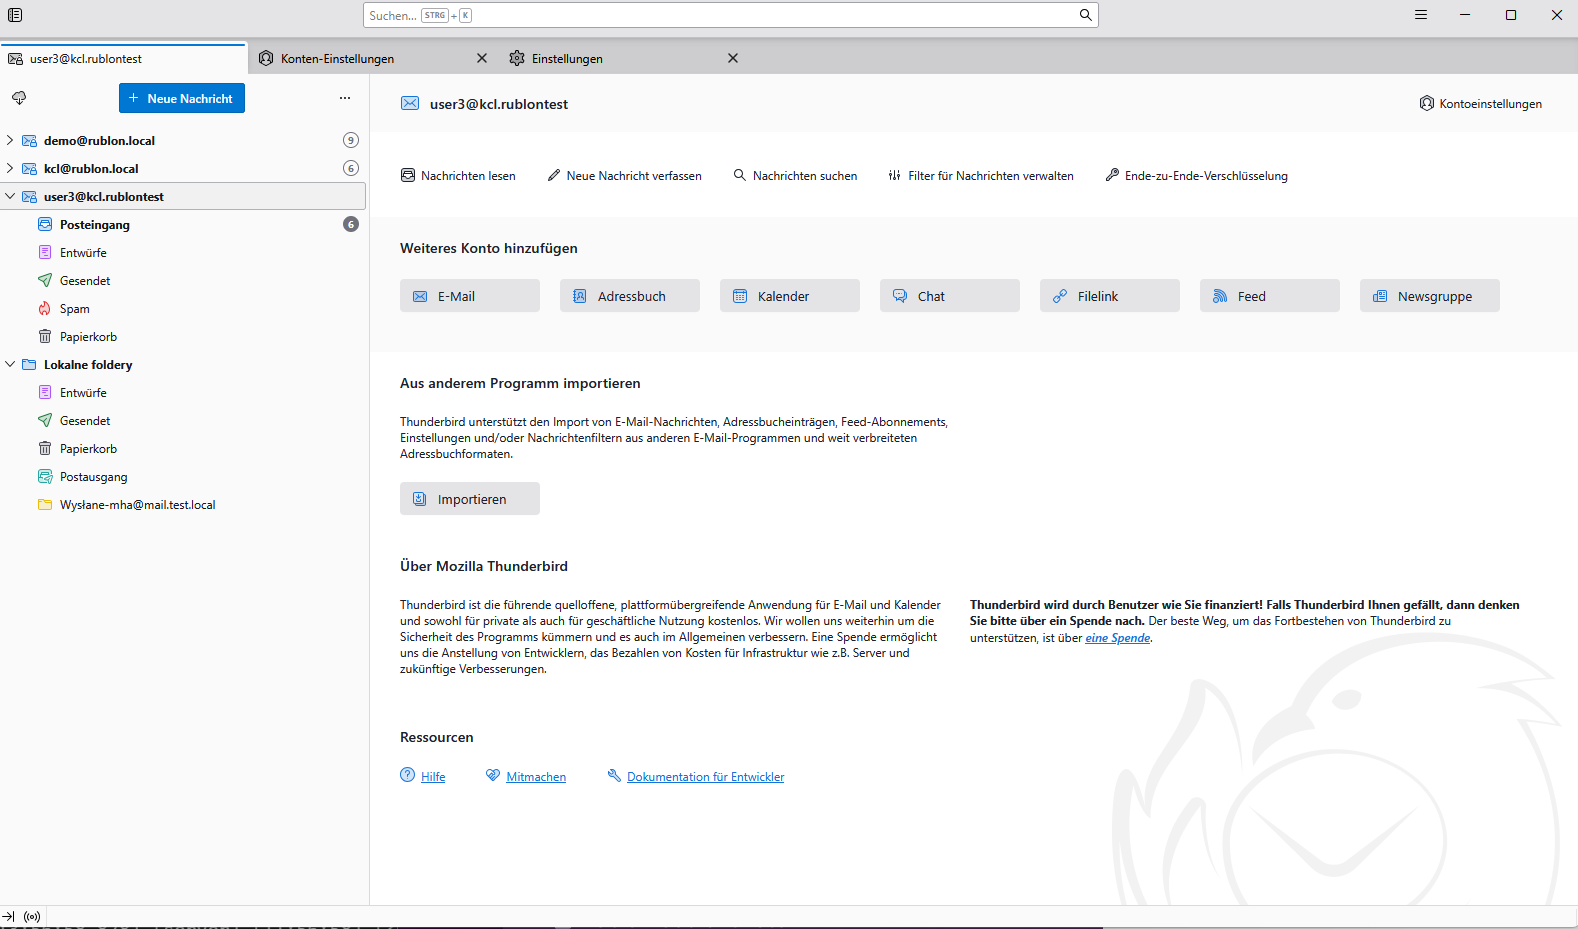
Thunderbird zeigt das konfigurierte E-Mail-Konto und die zugehörigen Postfachordner.
Benutzer arbeiten weiterhin mit ihrem E-Mail-Konto in der vertrauten Thunderbird-Desktopanwendung.

Phishingresistente MFA mit FIDO2-Sicherheitsschlüsseln

Verwenden Sie FIDO2-Sicherheitsschlüssel beim Authentifizierungsschritt mit Rublon MFA, um Mitarbeitern eine phishingresistente Multi-Faktor-Authentifizierung für den konfigurierten E-Mail-Anmeldeprozess zu ermöglichen. Die FIDO2-Überprüfung erfolgt während des von Thunderbird gestarteten Anmeldeprozesses, bevor die Anwendung ihr E-Mail-Zugriffstoken erhält.

Die FIDO-Authentifizierung bindet die Überprüfung an die legitime Anmeldewebsite. Dies hilft, vor gefälschten Anmeldeseiten zu schützen, die Anmeldeinformationen abfangen und Authentifizierungsversuche weiterleiten sollen. Für Unternehmen, die Finanzinformationen, Kundendaten oder vertrauliche Korrespondenz verarbeiten, bietet dies zusätzlichen Schutz vor Kontoübernahmen durch Phishing.

OAuth 2.0 stellt den tokenbasierten Zugriffsmechanismus bereit, während die FIDO-Authentifizierungsmethode für Phishingresistenz bei der Anmeldung sorgt. Die vom Unternehmen zugelassenen Authentifizierungsmethoden bestimmen den Schutz, der für diesen Ablauf gilt.

Thunderbird für die OAuth 2.0-Authentifizierung mit Rublon Identity Bridge einrichten

Die Bereitstellung verbindet drei Elemente:

  1. Die Einstellungen des OAuth-Anbieters in Thunderbird
  2. Die Anmelde- und MFA-Konfiguration von Rublon Identity Bridge
  3. Die Einstellungen zur Tokenüberprüfung auf dem Mailserver

Rublon hat eine spezielle OAuth-Anbieterkomponente für Thunderbird entwickelt, die dem Client die erforderlichen Einstellungen für die Verbindung mit Rublon Identity Bridge bereitstellt. Rublon Identity Bridge überprüft die Anmeldeinformationen des Benutzers anhand der konfigurierten Identitätsquelle, ruft Rublon MFA auf und stellt nach erfolgreicher Authentifizierung ein OAuth 2.0-Token aus. Die passende Clientkonfiguration hängt von der Thunderbird-Version und den Bereitstellungsanforderungen des Unternehmens ab. Die in der Rublon Admin Console konfigurierte Anwendung repräsentiert die Identity Bridge-Integration für die E-Mail-Umgebung. Thunderbird wird separat als OAuth-Client in Rublon Identity Bridge registriert.

Um eine Bereitstellung zu planen, kontaktieren Sie den Rublon Support. Geben Sie Ihre Thunderbird- und Dovecot-Versionen, Details zum SMTP-Server, die Identitätsquelle der Benutzer und die bevorzugten MFA-Methoden an. Teilen Sie außerdem mit, ob Mitarbeiter andere E-Mail-Clients verwenden und ob FIDO2-Sicherheitsschlüssel erforderlich sind.

Die Planung der Bereitstellung sollte alle Zugriffswege auf E-Mails berücksichtigen. Dazu gehören auch kennwortbasierte IMAP- oder SMTP-Anmeldungen, die den geschützten OAuth-Prozess umgehen könnten.

Möchten Sie den E-Mail-Zugriff besser schützen und dabei Thunderbird und Dovecot beibehalten?


Besprechen Sie Ihre Bereitstellung mit uns

Häufig gestellte Fragen

Kann ich MFA zu Thunderbird hinzufügen, ohne zu einem anderen E-Mail-Anbieter zu wechseln?

Ja. Rublon Identity Bridge kann den OAuth 2.0-Anmeldeprozess, mit dem Thunderbird auf Ihre Dovecot-Umgebung zugreift, um MFA ergänzen. Ihr Unternehmen kann seine bestehende E-Mail-Plattform beibehalten, wenn Client und Server für diese Integration konfiguriert werden.

Unterstützt Thunderbird OAuth 2.0 für einen selbst gehosteten Dovecot-Server?

Ja. Thunderbird kann einen benutzerdefinierten OAuth-Anbieter verwenden, wenn der Client über die erforderliche Anbieterkonfiguration verfügt und der Mailserver die ausgestellten Token akzeptiert und überprüft. Bei dieser Integration verwaltet Rublon Identity Bridge die Anmeldung, MFA und Tokenausstellung.

Müssen Benutzer jedes Mal MFA durchführen, wenn Thunderbird nach neuen E-Mails sucht?

MFA ist Teil des Anmeldeprozesses und wird nicht bei jeder Postfachsynchronisierung separat angefordert. Thunderbird kann gültige Token weiterhin verwenden. Wann sich Benutzer erneut anmelden müssen, hängt von der Gültigkeit und dem Widerruf der Token sowie von der konfigurierten Sicherheitsrichtlinie ab.

Benötigen Benutzer für diese OAuth 2.0-Konfiguration ein App-Kennwort?

Nein. Benutzer authentifizieren sich über Rublon Identity Bridge und führen MFA durch. Anschließend verwendet Thunderbird ein OAuth 2.0-Token für den Zugriff auf den Mailserver. Für diesen Ablauf muss kein separates App-Kennwort erstellt oder in Thunderbird eingegeben werden.

Können andere E-Mail-Clients diese Integration nutzen?

Andere E-Mail-Clients können kompatibel sein, wenn sie einen benutzerdefinierten OAuth 2.0-Anbieter sowie die erforderlichen Abläufe für die Autorisierung, Tokenaktualisierung und tokenbasierte IMAP/SMTP-Authentifizierung unterstützen. Jeder Client muss separat in Rublon Identity Bridge registriert, konfiguriert und getestet werden. Kontaktieren Sie den Rublon Support, um die Kompatibilität Ihres E-Mail-Clients zu prüfen.

Filed Under: Dokumentation

Primary Sidebar

Inhalt

  • MFA für Thunderbird mit OAuth 2.0
  • Geschäftliche Vorteile von MFA für Thunderbird und Dovecot
  • So funktioniert MFA für Dovecot mit OAuth 2.0
  • Phishingresistente MFA mit FIDO2-Sicherheitsschlüsseln
  • Thunderbird für die OAuth 2.0-Authentifizierung mit Rublon Identity Bridge einrichten
  • Häufig gestellte Fragen
    • Kann ich MFA zu Thunderbird hinzufügen, ohne zu einem anderen E-Mail-Anbieter zu wechseln?
    • Unterstützt Thunderbird OAuth 2.0 für einen selbst gehosteten Dovecot-Server?
    • Müssen Benutzer jedes Mal MFA durchführen, wenn Thunderbird nach neuen E-Mails sucht?
    • Benötigen Benutzer für diese OAuth 2.0-Konfiguration ein App-Kennwort?
    • Können andere E-Mail-Clients diese Integration nutzen?
Rublon MFA kostenlos testen
Starten Sie Ihre 30-Tage-Trial von Rublon MFA und sichern Sie Ihre Mitarbeiter mit einer Multi-Faktor-Authentifizierung.
Keine Kreditkarte erforderlich
Rublon 5 star reviews on Gartner Peer Insights

Footer

Produkt

  • Einhaltung
  • Rublon MFA Bewertungen
  • Bedeutung der Multi-Faktor-Authentifizierung
  • User Experience
  • Authentifizierungsmethoden
  • Rublon Authenticator
  • Gerät speichern
  • Logs
  • Single Sign-On
  • Rublon Policies
  • Directory Sync

Lösungen

  • MFA für Remote Desktop
  • MFA für Windows Logon
  • MFA für Remote Access Software
  • MFA für Linux
  • MFA für Active Directory
  • MFA für Entra ID
  • MFA für LDAP
  • MFA für RADIUS
  • MFA für SAML
  • MFA für RemoteApp
  • MFA für Workgroup Konten

Branchen

  • Bildungswesen
  • Behörden
  • Einzelhandel
  • Finanzdienstleistungen
  • Gesundheitssystem
  • Investmentfonds
  • Rechtliches

Dokumentation

  • 2FA für Windows & RDP
  • 2FA für RDS
  • 2FA für RD Gateway
  • 2FA für RD Web Access
  • 2FA für SSH
  • 2FA für OpenVPN
  • 2FA für SonicWall VPN
  • 2FA für Cisco VPN
  • 2FA für Office 365

Support

  • Wissensbasis
  • FAQ
  • Systemstatus

Über

  • Über Rublon
  • Events
  • Kontakt Vertrieb

  • Facebook
  • GitHub
  • LinkedIn
  • Twitter
  • YouTube

© 2026 Rublon · Impressum · Rechtliches & Datenschutz · Sicherheit