• Skip to primary navigation
  • Skip to main content
  • Skip to primary sidebar
  • Skip to footer

O firmie · Blog · Newsletter · Wydarzenia · Zostań Partnerem · Fundusze UE

Pliki do pobrania Wsparcie
  • Polski
    • English
Login
Rublon

Rublon

Secure Remote Access

  • Produkt
    • Zgodność z przepisami
    • Recenzje Rublon MFA
    • Przypadki użycia
    • Co to jest MFA?
    • Wygoda użytkownika
    • Metody uwierzytelniania
    • Rublon Authenticator
    • Zapamiętane urządzenia
    • Synchronizacja katalogów
    • Dzienniki
    • Single Sign-On
    • Polityki dostępu
  • Rozwiązania
    • MFA dla usług pulpitu zdalnego
    • MFA dla oprogramowania do dostępu zdalnego
    • MFA dla Windows
    • MFA dla Linux
    • MFA dla Active Directory
    • MFA dla LDAP
    • MFA dla RADIUS
    • MFA dla SAML
    • MFA dla RemoteApp
    • MFA dla kont grup roboczych
    • MFA dla Entra ID
    • MFA dla Windows Server Core
  • Klienci
  • Branże
    • Branża technologiczna
    • Edukacja
    • Finanse
    • Fundusze inwestycyjne
    • Handel
    • Kancelarie prawne
    • Opieka zdrowotna
    • Przedsiębiorstwa komunalne
    • Produkcja
    • Sektor publiczny
    • E-commerce
  • Cennik
  • Dokumentacja
Kontakt Wypróbuj

Konfiguracja usługi Rublon Authentication Proxy w trybie wysokiej dostępności (HA)
June 30 2025 By Redakcja Rublon

Ostatnia aktualizacja dnia October 22 2026

Omówienie

Współczesne organizacje potrzebują silnego, stale dostępnego uwierzytelniania wieloskładnikowego (MFA). Jeśli serwer, na którym działa instancja usługi Auth Proxy, stanie się niedostępny, połączenia z siecią VPN zostaną zerwane, logowanie do systemów firmowych nie będzie możliwe, a administratorzy mogą utracić dostęp do systemów o znaczeniu krytycznym.

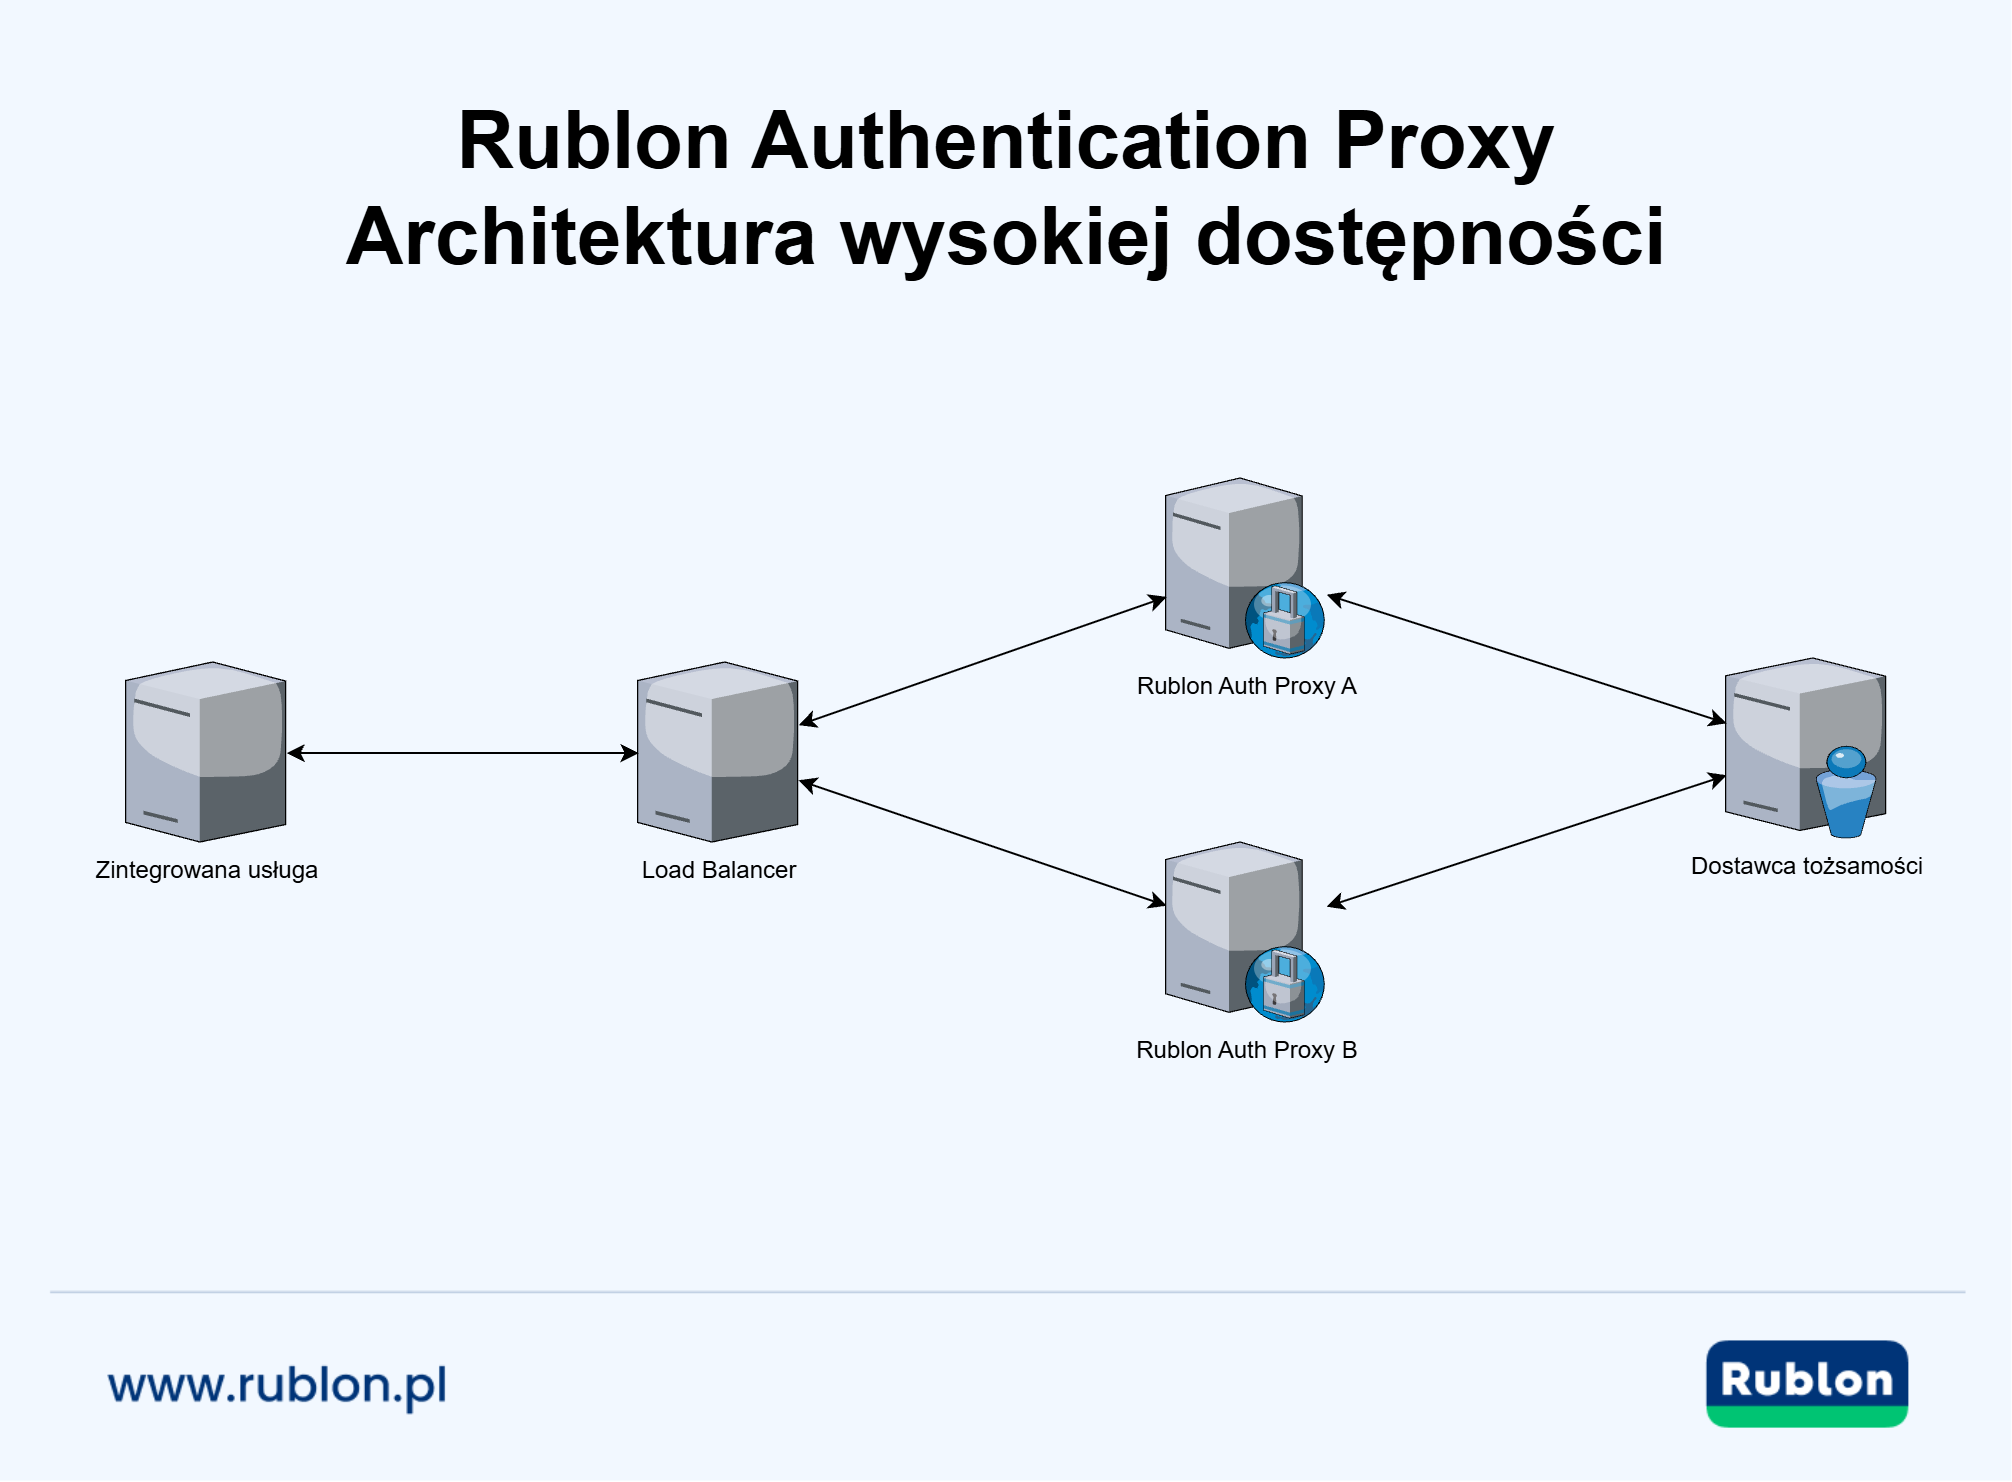
Ten przewodnik opisuje uruchamianie usługi Rublon Authentication Proxy w trybie wysokiej dostępności (HA) poprzez wdrożenie dwóch identycznych instancji usługi Auth Proxy za sieciowym modułem równoważenia obciążenia. Moduł równoważenia obciążenia aktywnie monitoruje każdy serwer proxy i automatycznie kieruje ruch protokołu LDAP lub RADIUS do sprawnego węzła. Ponowne uruchomienie instancji (lub hosta, na którym działa), zainstalowanie poprawek lub nieoczekiwana awaria nie przerywają uwierzytelniania za pomocą rozwiązania Rublon MFA i nie wpływają na użytkowników.

Po wykonaniu tej procedury uzyskasz odporną na awarie warstwę uwierzytelniania z możliwością skalowania w poziomie, która chroni organizację przed przerwami w działaniu spowodowanymi awarią pojedynczego elementu, zachowując prostą i powtarzalną konfigurację.

Diagram architektury usługi Rublon Authentication Proxy w trybie wysokiej dostępności

Diagram przedstawiający architekturę Rublon Authentication Proxy w trybie wysokiej dostępności (HA)

Wymagane komponenty

  • Dwie instancje usługi Rublon Authentication Proxy zainstalowane i skonfigurowane na dwóch oddzielnych serwerach.
  • Jeden sieciowy moduł równoważenia obciążenia. 
  • Jeden dostawca tożsamości (IdP), np. usługa Active Directory, serwer OpenLDAP lub serwer FreeRADIUS.

Moduł równoważenia obciążenia – konfiguracja wstępna (HA)

Sieciowy moduł równoważenia obciążenia należy umieścić przed dwiema instancjami usługi Rublon Auth Proxy:

  • Przypisz modułowi równoważenia obciążenia publiczny lub prywatny adres IPv4, którego systemy uwierzytelniające (sieci VPN, aplikacje) będą używać jako punktu końcowego protokołu RADIUS / LDAP.
  • Zapewnij dostęp sieciowy do obu instancji usługi Rublon Auth Proxy. Instancje mogą znajdować się w dwóch różnych sieciach, o ile moduł równoważenia obciążenia ma dostęp do obu instancji, a routing umożliwia komunikację.

Moduł równoważenia obciążenia – konfiguracja grupy docelowej i kontroli kondycji (HA)

Skonfiguruj grupę docelową równoważenia obciążenia obejmującą obie instancje usługi Rublon Authentication Proxy. Moduł równoważenia obciążenia musi mieć możliwość połączenia się z każdą instancją usługi Auth Proxy na następujących portach domyślnych (dostosuj je, jeśli ich wartości zostały zmienione w pliku konfiguracyjnym usługi Auth Proxy):

ProtokółPortPrzeznaczenie
UDP1812Serwer proxy RADIUS
TCP389Serwer proxy LDAP i kontrole kondycji

Większość modułów równoważenia obciążenia przeprowadza kontrolę kondycji na podstawie portu protokołu TCP. Dostępne są zatem dwa warianty konfiguracji usługi Rublon Auth Proxy:

  • Serwer proxy LDAP
  • Serwer proxy RADIUS

Serwer proxy LDAP

Konfiguracja kontroli kondycji serwera proxy LDAP jest prosta, ponieważ nie wymaga dodatkowych ustawień poza standardową konfiguracją serwera proxy LDAP.

Protokół LDAP korzysta już z pakietów protokołu TCP, dlatego port TCP serwera proxy LDAP może służyć do obsługi ruchu produkcyjnego, jako port elementu grupy docelowej modułu równoważenia obciążenia oraz do kontroli kondycji.

Konfiguracja modułu równoważenia obciążenia dla serwera proxy LDAP

  • Elementy grupy docelowej skonfigurowane do korzystania z protokołu TCP na porcie 389 (lub innym porcie określonym w konfiguracji usługi Auth Proxy)
  • Kontrole kondycji skonfigurowane do korzystania z protokołu TCP na porcie 389 (lub innym porcie określonym w konfiguracji usługi Auth Proxy)

Przykładowa konfiguracja usługi Rublon Auth Proxy jako serwera proxy LDAP

log:
  debug: true

rublon:
  api_server: https://core.rublon.net
  system_token: 06xxxxxxxxxxxxxxxxxxxxxxxxxxx
  secret_key: 23xxxxxxxxxxxxxxxxxxxxxxxxx

proxy_servers:
  - name: LDAP-Proxy
    type: LDAP
    ip: 0.0.0.0 # The IP address on which the proxy will listen.
    port: 389 # LDAP Proxy & Load Balancer health-check port
    transport_type: plain
    auth_source: LDAP_SOURCE_1
    auth_method: push,email
    auth_timeout: 60
    use_append_mode: true
    rublon_section: rublon

auth_sources:
  - name: LDAP_SOURCE_1
    type: LDAP
    ip: 10.x.x.x # The IP address of the Identity Provider (IdP)
    port: 389 # The port of the Identity Provider (IdP)
    transport_type: plain
    search_dn: dc=rublondemo,dc=local
    access_user_dn: CN=rublonadmin,OU=Rublon,DC=rublondemo,DC=local
    access_user_password: Password123
    username_attribute: CN

Uwaga

Pliki konfiguracyjne obu instancji serwera proxy muszą mieć taką samą zawartość, aby wyniki uwierzytelniania były spójne niezależnie od węzła obsługującego żądanie.

Więcej informacji znajdziesz w artykule Konfiguracja usługi Rublon Authentication Proxy jako serwera proxy LDAP.

Serwer proxy RADIUS

Protokół RADIUS korzysta z protokołu UDP, dlatego nadal potrzebny jest odbiornik protokołu TCP na potrzeby sond kondycji modułu równoważenia obciążenia.

Włącz serwer proxy LDAP (na porcie 389 protokołu TCP) wyłącznie w tym celu; nie będzie on uczestniczyć w uwierzytelnianiu.

W tym scenariuszu serwer proxy LDAP nie jest używany w żadnym procesie uwierzytelniania, a jedynie wymusza otwarcie przez usługę Rublon Auth Proxy portu protokołu TCP określonego w konfiguracji i nasłuchiwanie na nim (domyślnie: port 389 protokołu TCP). Następnie ten port TCP może być używany do kontroli kondycji przez moduł równoważenia obciążenia.

Konfiguracja modułu równoważenia obciążenia dla serwera proxy RADIUS

  • Elementy grupy docelowej skonfigurowane do korzystania z protokołu UDP na porcie 1812 (lub innym porcie określonym w konfiguracji usługi Auth Proxy)
  • Kontrole kondycji skonfigurowane do korzystania z protokołu TCP na porcie 389 (lub innym porcie określonym w konfiguracji usługi Auth Proxy)

Przykładowa konfiguracja usługi Rublon Auth Proxy jako serwera proxy RADIUS

log:
  debug: true

rublon:
  api_server: https://core.rublon.net
  system_token: 06xxxxxxxxxxxxxxxxxxxxxxxxxxx
  secret_key: 23xxxxxxxxxxxxxxxxxxxxxxxxx

proxy_servers:
  - name: LDAP-Proxy # Dummy listener for Load Balancer's TCP health checks
    type: LDAP
    ip: 0.0.0.0 # The IP address on which the proxy will listen.
    port: 389 # TCP port the LB probes for node health
    transport_type: plain
    auth_source: LDAP_SOURCE_1
    auth_method: push,email
    auth_timeout: 60
    use_append_mode: true
    rublon_section: rublon

  - name: RADIUS-Proxy
    type: RADIUS
    radius_secret: radius_secret
    ip: 0.0.0.0 # The IP address on which the proxy will listen.
    port: 1812 # UDP port the Load Balancer forwards RADIUS packets to
    mode: standard
    auth_source: LDAP_SOURCE_1
    rublon_section: rublon
    use_append_mode: true
    auth_method: push,email
    auth_timeout: 60

auth_sources:
  - name: LDAP_SOURCE_1
    type: LDAP
    ip: 10.x.x.x # The IP address of the Identity Provider (IdP)
    port: 389 # The port of the Identity Provider (IdP)
    transport_type: plain
    search_dn: dc=rublondemo,dc=local
    access_user_dn: CN=rublonadmin,OU=Rublon,DC=rublondemo,DC=local
    access_user_password: Password123
    username_attribute: CN

Uwaga

Pliki konfiguracyjne obu instancji serwera proxy muszą mieć taką samą zawartość, aby wyniki uwierzytelniania były spójne niezależnie od węzła obsługującego żądanie.

Więcej informacji znajdziesz w artykule Konfiguracja usługi Rublon Authentication Proxy jako serwera proxy RADIUS.

Konfiguracja integracji do współpracy z usługą Rublon Authentication Proxy w trybie wysokiej dostępności

Jeśli aplikacja, sieć VPN lub usługa jest skonfigurowana do współpracy z jednowęzłowym wdrożeniem usługi Rublon Authentication Proxy, w jej ustawieniach protokołu LDAP lub RADIUS zwykle podajesz adres IP instancji usługi Rublon Auth Proxy. We wdrożeniu w trybie HA należy zamiast tego podać adres IP modułu równoważenia obciążenia.

Często zadawane pytania dotyczące usługi Rublon Authentication Proxy w trybie HA

Czy usługa Rublon Authentication Proxy w trybie HA korzysta z modelu aktywny-aktywny czy aktywny-pasywny?

Architektura opisana w tym przewodniku korzysta z modelu aktywny-aktywny. Obie instancje usługi Rublon Authentication Proxy działają jednocześnie i mogą przetwarzać żądania uwierzytelniania, a moduł równoważenia obciążenia rozdziela ruch między sprawne instancje.

Którego modułu równoważenia obciążenia mogę używać z usługą Rublon Authentication Proxy?

Użyj modułu równoważenia obciążenia działającego w warstwie 4, który obsługuje wymagany ruch i konfigurację kontroli kondycji. W przypadku protokołu RADIUS musi on przekazywać ruch protokołu UDP na porcie 1812 do instancji usługi Rublon Authentication Proxy i przeprowadzać niezależną kontrolę kondycji za pomocą protokołu TCP na porcie 389. W przypadku protokołu LDAP zarówno ruch, jak i kontrola kondycji korzystają z portu 389 protokołu TCP lub innego skonfigurowanego portu. Odpowiednimi rozwiązaniami mogą być usługi AWS Network Load Balancer i Azure Standard Load Balancer oraz rozwiązania F5 BIG-IP i FortiADC.

Rozwiązywanie problemów

Jeśli napotkasz problemy z integracją rozwiązania Rublon, skontaktuj się z pomocą techniczną Rublon Support.

Powiązane artykuły

Dokumentacja usługi Rublon Authentication Proxy

Konfiguracja usługi Rublon Authentication Proxy jako serwera proxy LDAP

Konfiguracja usługi Rublon Authentication Proxy jako serwera proxy RADIUS

Filed Under: Dokumentacja

Primary Sidebar

Spis treści

  • Omówienie
  • Diagram architektury usługi Rublon Authentication Proxy w trybie wysokiej dostępności
  • Wymagane komponenty
  • Moduł równoważenia obciążenia – konfiguracja wstępna (HA)
  • Moduł równoważenia obciążenia – konfiguracja grupy docelowej i kontroli kondycji (HA)
    • Serwer proxy LDAP
    • Konfiguracja modułu równoważenia obciążenia dla serwera proxy LDAP
    • Przykładowa konfiguracja usługi Rublon Auth Proxy jako serwera proxy LDAP
    • Serwer proxy RADIUS
      • Konfiguracja modułu równoważenia obciążenia dla serwera proxy RADIUS
      • Przykładowa konfiguracja usługi Rublon Auth Proxy jako serwera proxy RADIUS
  • Konfiguracja integracji do współpracy z usługą Rublon Authentication Proxy w trybie wysokiej dostępności
  • Często zadawane pytania dotyczące usługi Rublon Authentication Proxy w trybie HA
    • Czy usługa Rublon Authentication Proxy w trybie HA korzysta z modelu aktywny-aktywny czy aktywny-pasywny?
    • Którego modułu równoważenia obciążenia mogę używać z usługą Rublon Authentication Proxy?
  • Rozwiązywanie problemów
  • Powiązane artykuły
Wypróbuj Rublon MFA bezpłatnie
Rozpocznij swój 30-dniowy okres próbny Rublon MFA i zabezpiecz swoją infrastrukturę IT za pomocą uwierzytelniania wieloskładnikowego.
Nie wymaga karty
Rublon 5 star reviews on Gartner Peer Insights

Footer

Produkt

  • Synchronizacja katalogów
  • Model wdrożenia
  • Rublon App Shield
  • Rublon Identity Bridge
  • Rublon Endpoint Shield
  • Zgodność z przepisami
  • Recenzje Rublon MFA
  • Przypadki użycia
  • Co to jest MFA?
  • Wygoda użytkownika
  • Metody uwierzytelniania
  • Rublon Authenticator
  • Zapamiętane urządzenia
  • Dzienniki
  • Single Sign-On
  • Polityki dostępu

Rozwiązania

  • MFA dla usług pulpitu zdalnego
  • MFA dla oprogramowania do dostępu zdalnego
  • MFA dla Windows
  • MFA dla Linux
  • MFA dla Active Directory
  • MFA dla LDAP
  • MFA dla RADIUS
  • MFA dla SAML
  • MFA dla RemoteApp
  • MFA dla kont grup roboczych
  • MFA dla Entra ID

Branże

  • Branża technologiczna
  • Edukacja
  • Finanse
  • Fundusze inwestycyjne
  • Handel
  • Kancelarie prawne
  • Opieka zdrowotna
  • Przedsiębiorstwa komunalne
  • Produkcja
  • Sektor publiczny

Dokumentacja

  • 2FA dla Windows & RDP
  • 2FA dla RDS
  • 2FA dla RD Gateway
  • 2FA dla RD Web Access
  • 2FA dla SSH
  • 2FA dla OpenVPN
  • 2FA dla SonicWall VPN
  • 2FA dla Cisco VPN
  • 2FA dla Office 365

Wsparcie

  • Baza wiedzy
  • FAQ
  • Status systemu

O nas

  • Informacje o Rublon
  • AI Info
  • Wydarzenia
  • Kariera
  • Dofinansowane przez UE
  • Kontakt

  • Facebook
  • GitHub
  • LinkedIn
  • Twitter
  • YouTube

© 2026 Rublon · Impressum · Informacje prawne · Bezpieczeństwo