
Ostatnia aktualizacja dnia October 7 2026

Łatwo jest ukraść hasło. Telefonu tak łatwo już ukraść nie można. A odcisku palca to już w ogóle nie można ukraść, co najwyżej sfałszować, ale to też do łatwych nie należy. Biometria to przyszłość uwierzytelniania. Rublon MFA to przyszłość. Rozwiązanie Rublon MFA w pełni obsługuje klucze bezpieczeństwa FIDO U2F i FIDO2, a także klucze dostępu passkey FIDO2 w postaci metody uwierzytelniania FIDO.
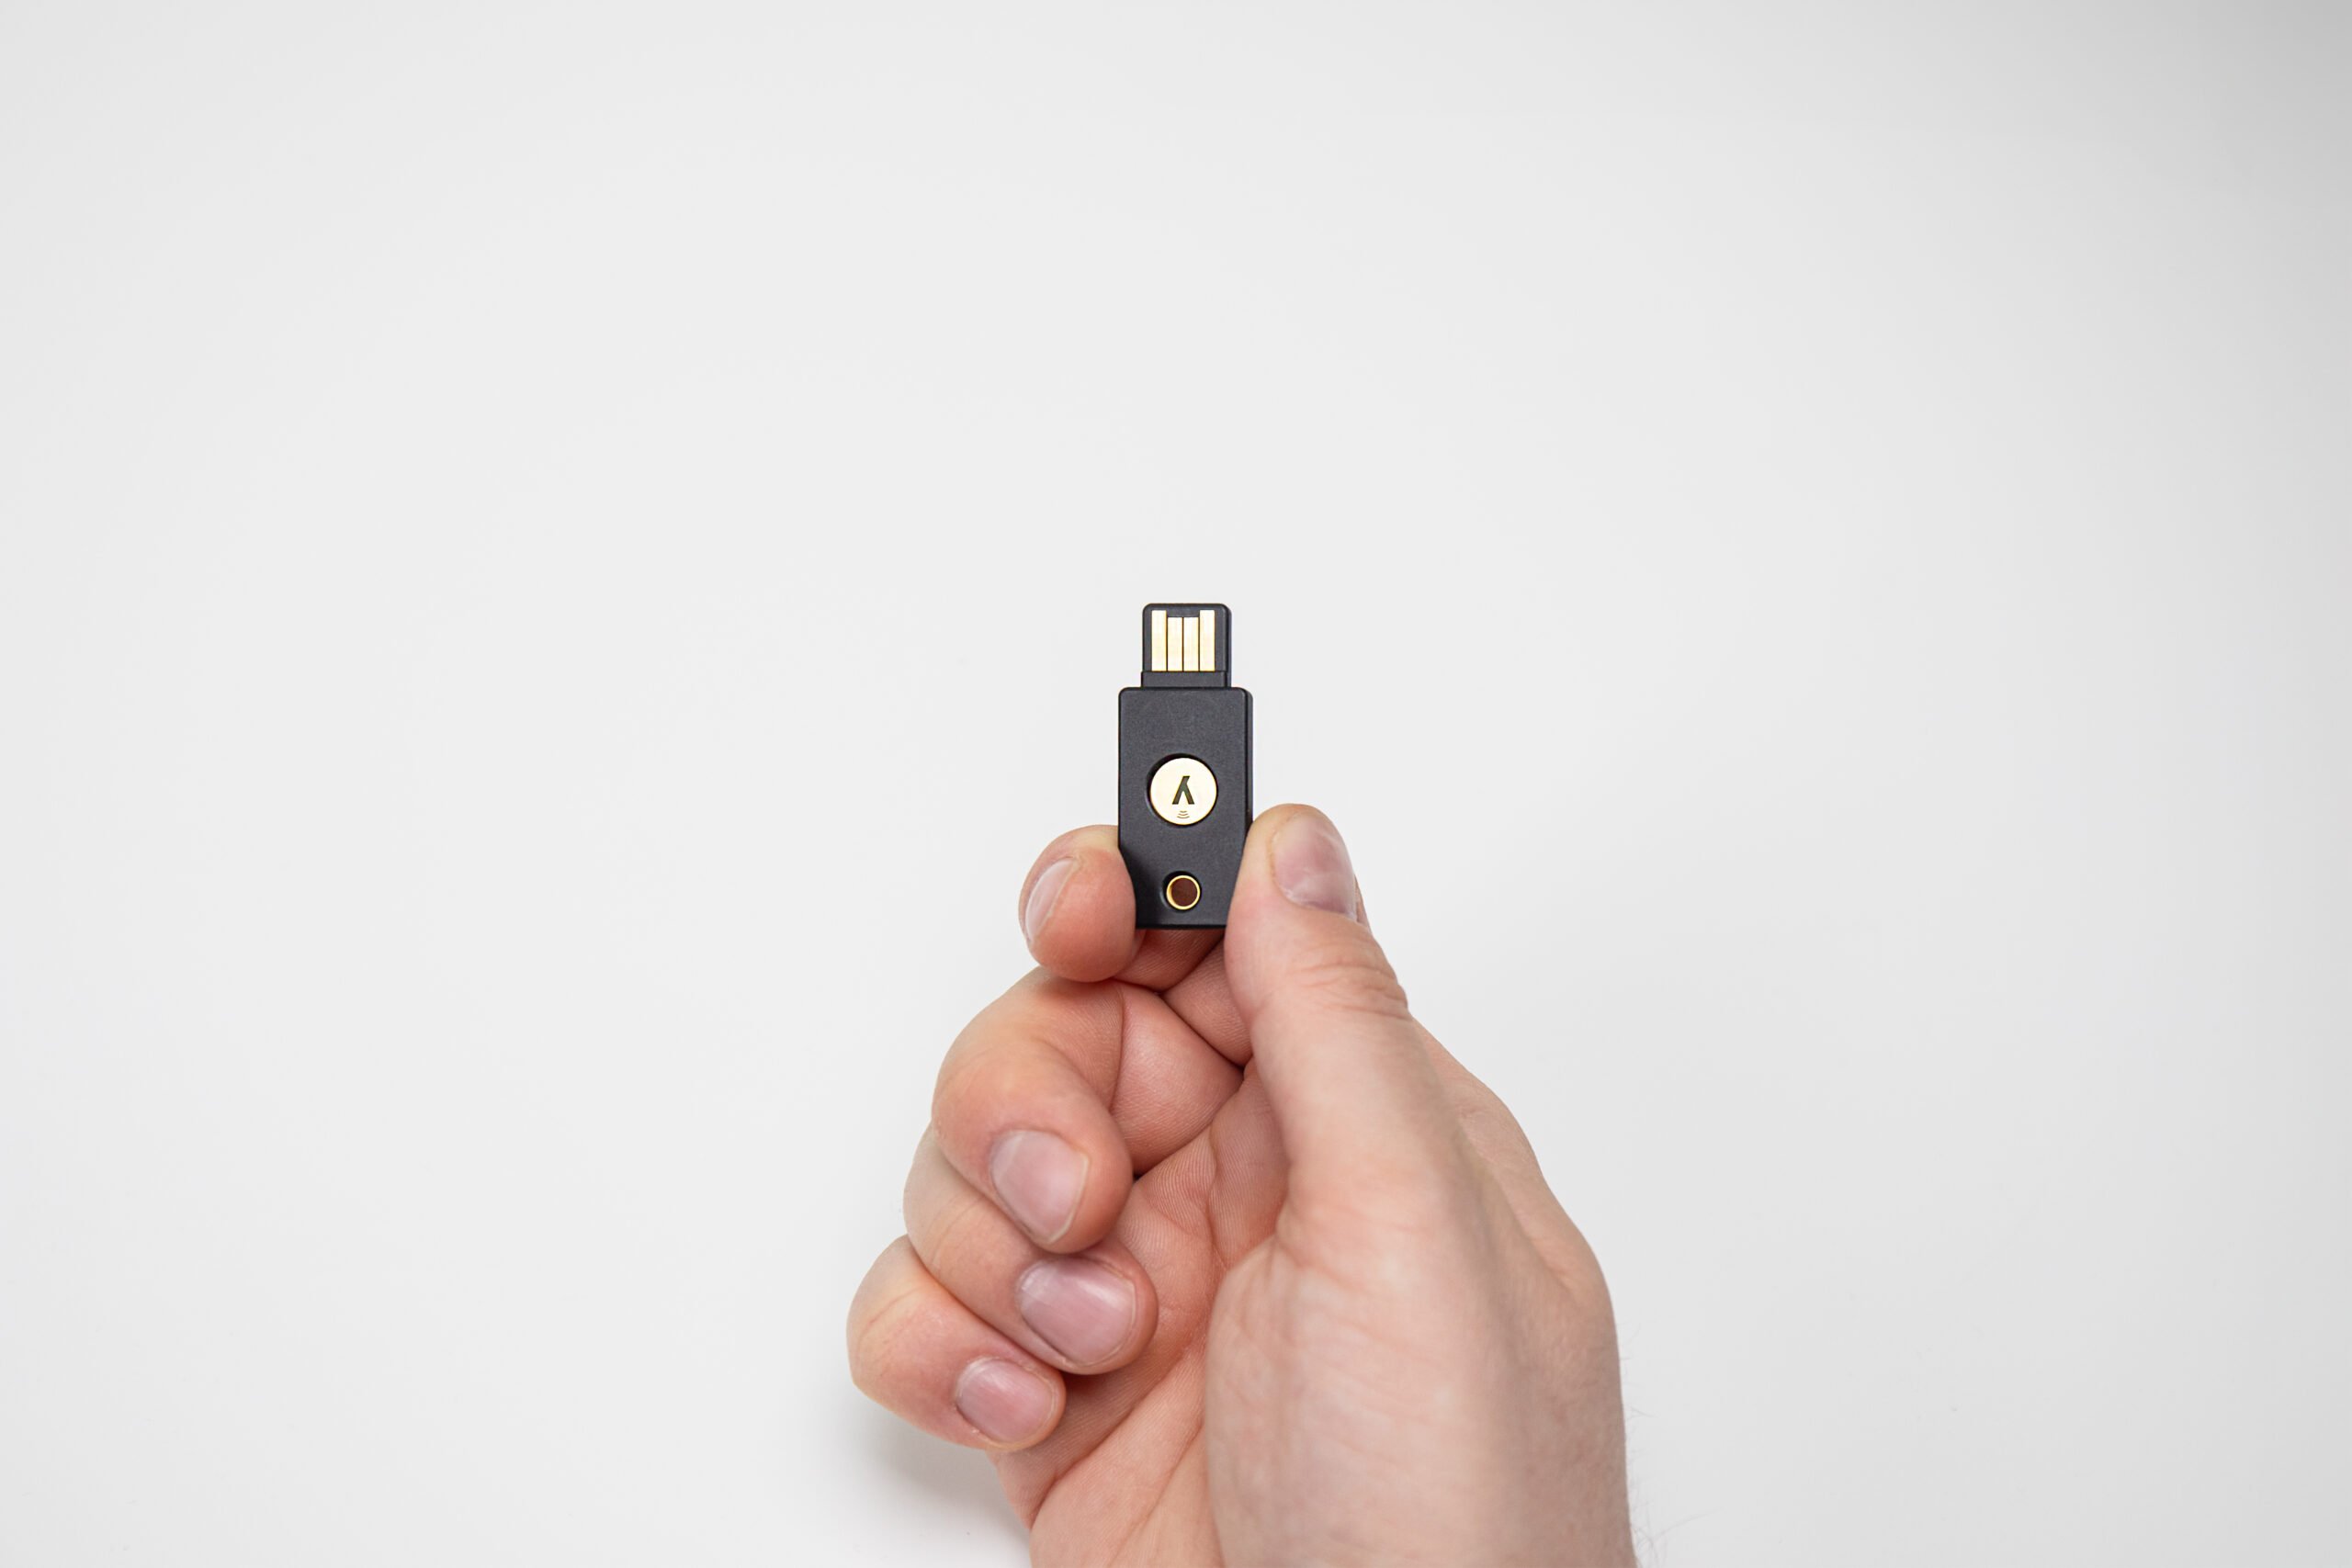
Klucze bezpieczeństwa to przenośne urządzenia, które użytkownik podłącza do portu USB swojego urządzenia podczas procesu uwierzytelniania. Użytkownik, który chce zalogować się do aplikacji zintegrowanej z usługą Rublon MFA, podaje swoje dane logowania i hasło w pierwszym kroku uwierzytelniania. W drugim kroku proszony jest o podłączenie swojego klucza bezpieczeństwa i dotknięcie go. To wszystko! Przekonaj się jakie to proste:
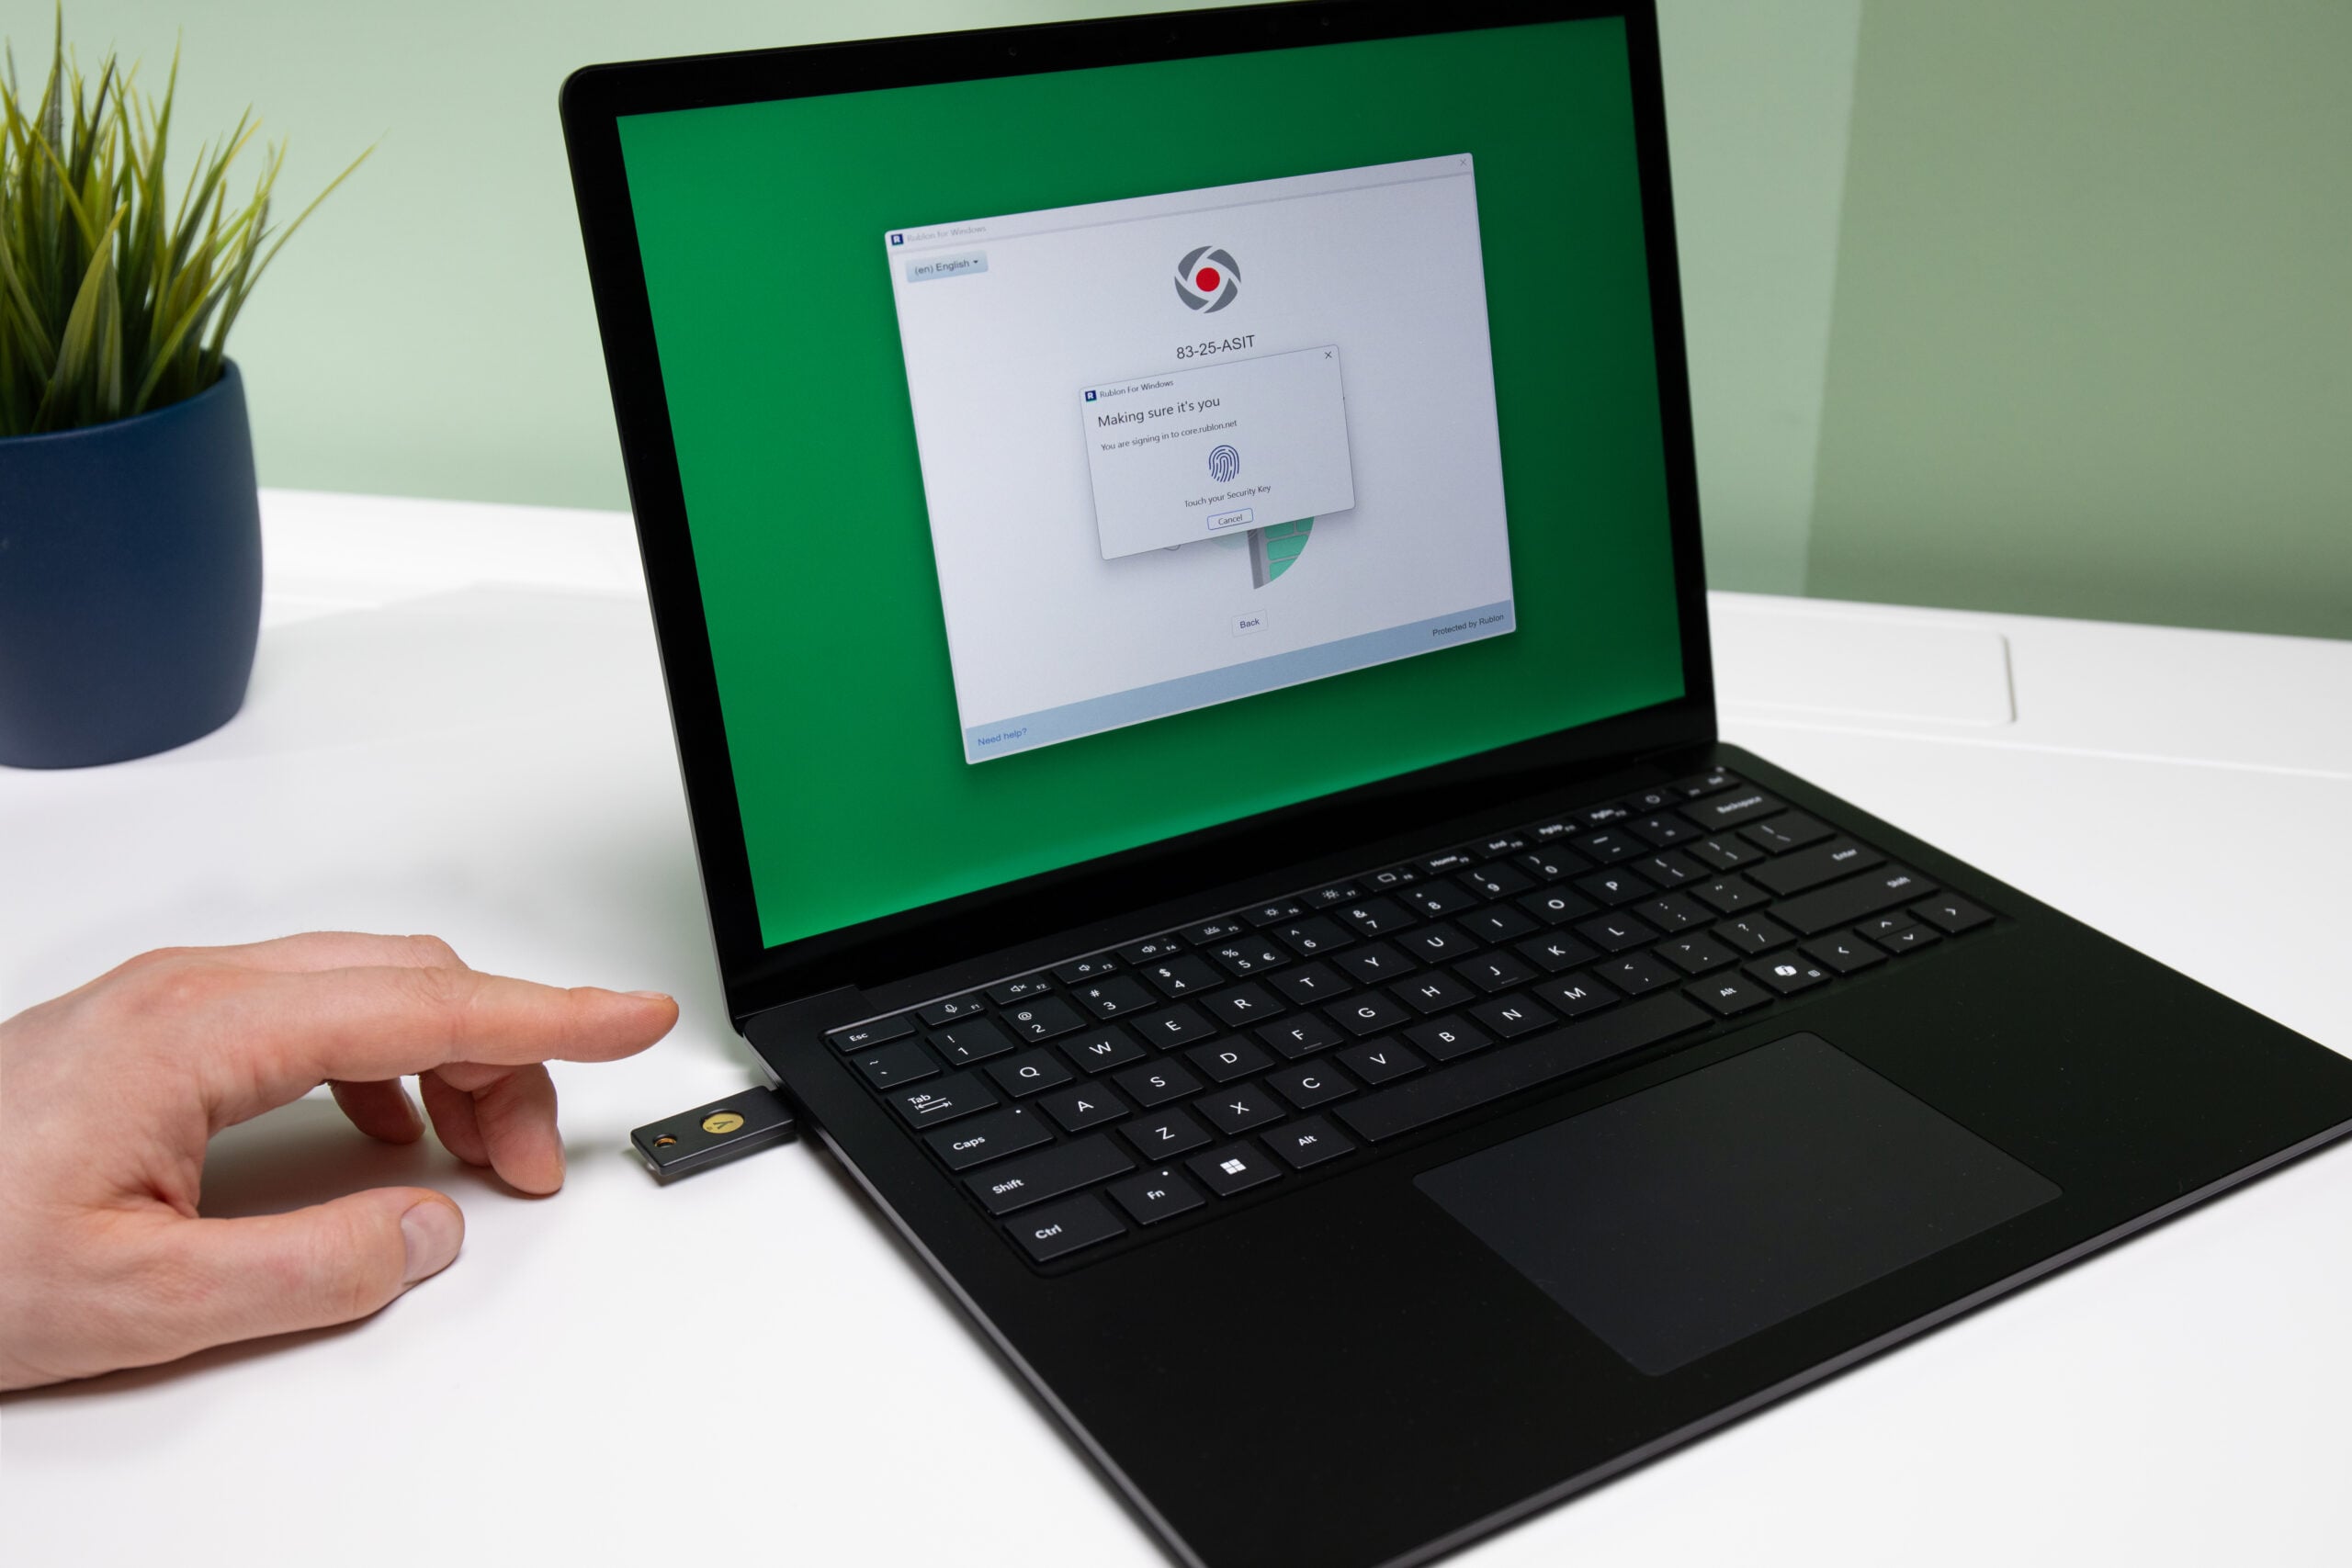
System Rublon MFA udoskonala już bezpieczne uwierzytelnianie za pomocą standardu FIDO, czyniąc je szybkim i przyjaznym dla użytkownika.
Zarządzanie uwierzytelniaczami FIDO
Rublon MFA to nie tylko samodzielna rejestracja uwierzytelniaczy FIDO przez użytkowników. Oprócz samorejestracji kluczy bezpieczeństwa FIDO2 i U2F oraz passkeyów FIDO2, platforma umożliwia również administratorom rejestrowanie uwierzytelniaczy FIDO w imieniu użytkowników bezpośrednio z poziomu zakładki FIDO Authenticators w konsoli Rublon Admin Console. Daje to organizacjom większą kontrolę nad wdrożeniem, ułatwia standaryzację onboardingu i przyspiesza wdrażanie phishing-resistant MFA w całej firmie.

W tej samej zakładce administratorzy mogą także usuwać uwierzytelniacze FIDO i wygodnie sprawdzać ich szczegóły po kliknięciu nazwy. Rublon MFA zapewnia wgląd w kluczowe informacje ogólne, takie jak Nazwa, Podmiot i Ostatnie użycie, a także w szczegóły rejestracji, w tym Urządzenie, Adres IP, Data rejestracji, Typ uwierzytelniacza oraz Algorytm klucza. Dodatkowo dostępne są szczegółowe dane poświadczenia, takie jak AAGUID, Sposoby komunikacji, Status backupu, Zainicjowano UV i Licznik, a także informacje o specyfikacji urządzenia, obejmujące Opis, Ochrona klucza, Sposób podłączenia, Siła kryptograficzna, Algorytmy uwierzytelniania oraz poziom certyfikacji FIDO.

Te same sposoby zarządzania są również dostępne w indywidualnym profilu każdego użytkownika w sekcji Uwierzytelniacze FIDO. Dzięki temu zespoły IT zyskują wygodny sposób na sprawne wdrażanie, łatwiejsze zarządzanie cyklem życia uwierzytelniaczy oraz lepszą widoczność wszystkich firmowych metod uwierzytelniania odpornych na phishing.

Uwierzytelnianie FIDO offline w systemie Windows
Od wersji 6.8.0 konektor Rublon MFA dla Windows Logon i RDP obsługuje klucze bezpieczeństwa FIDO w trybie Offline Mode. Użytkownicy mogą ukończyć uwierzytelnianie MFA za pomocą zarejestrowanego klucza USB nawet wtedy, gdy ich komputer z systemem Windows nie ma połączenia z internetem.
Obsługiwane są klucze bezpieczeństwa FIDO2 i FIDO U2F, w tym klucze zabezpieczone kodem PIN lub wyposażone we wbudowany czytnik linii papilarnych. Zapewnia to sprzętową alternatywę dla kodów z aplikacji mobilnej podczas logowania offline.
Tryb Offline Mode musi być włączony, a dane użytkownika do uwierzytelniania muszą zostać wcześniej zsynchronizowane na komputerze przy aktywnym połączeniu z internetem.
Dowiedz się, jak skonfigurować tryb Offline Mode w systemie Windows.
Lista integracji obsługujących metodę FIDO
- Active Directory Federation Services (AD FS)
- Aha!
- BambooHR
- Bonusly
- Bugsnag
- Certify
- Cisco AnyConnect VPN with ASA
- Citrix Gateway
- Confluence Server and Data Center
- Confluent
- Dropbox
- Envoy
- Fastly
- FogBugz
- Freshdesk
- GitHub
- G Suite
- HackerRank for Work
- Jamf Pro
- Jira Server and Data Center
- Jitbit
- Kemp
- ManageEngine ADManager Plus
- Office 365
- OpenCart
- Open edX
- OpenVPN Cloud
- Outlook Web App (OWA)
- PagerDuty
- Pingdom
- Pulse Connect Secure SSL VPN
- Remote Web Access (RD Web)
- Roundcube
- Salesforce
- Snipe-IT
- SonicWall SMA
- Splunk
- Sumo Logic
- Weekdone
- WordPress
- Zabbix
- Zendesk