
Uwierzytelnianie wieloskładnikowe (MFA) nie może zacząć chronić konta, dopóki użytkownik nie zarejestruje co najmniej jednego uwierzytelniacza. Ta prosta zależność sprawia, że rejestracja uwierzytelniaczy MFA jest jednym z najważniejszych etapów wdrażania uwierzytelniania MFA. Jeśli proces rejestracji jest niejasny, niedostępny lub powiązany z kanałem, do którego użytkownik nie ma bezpiecznego dostępu, wdrożenie przebiega wolniej, a liczba zgłoszeń do działu pomocy rośnie.
Rejestracja uwierzytelniaczy MFA przez SMS
Brzmi interesująco? Skorzystaj bezpłatnie z rozwiązania Rublon MFA i przekonaj się, jakie to proste.
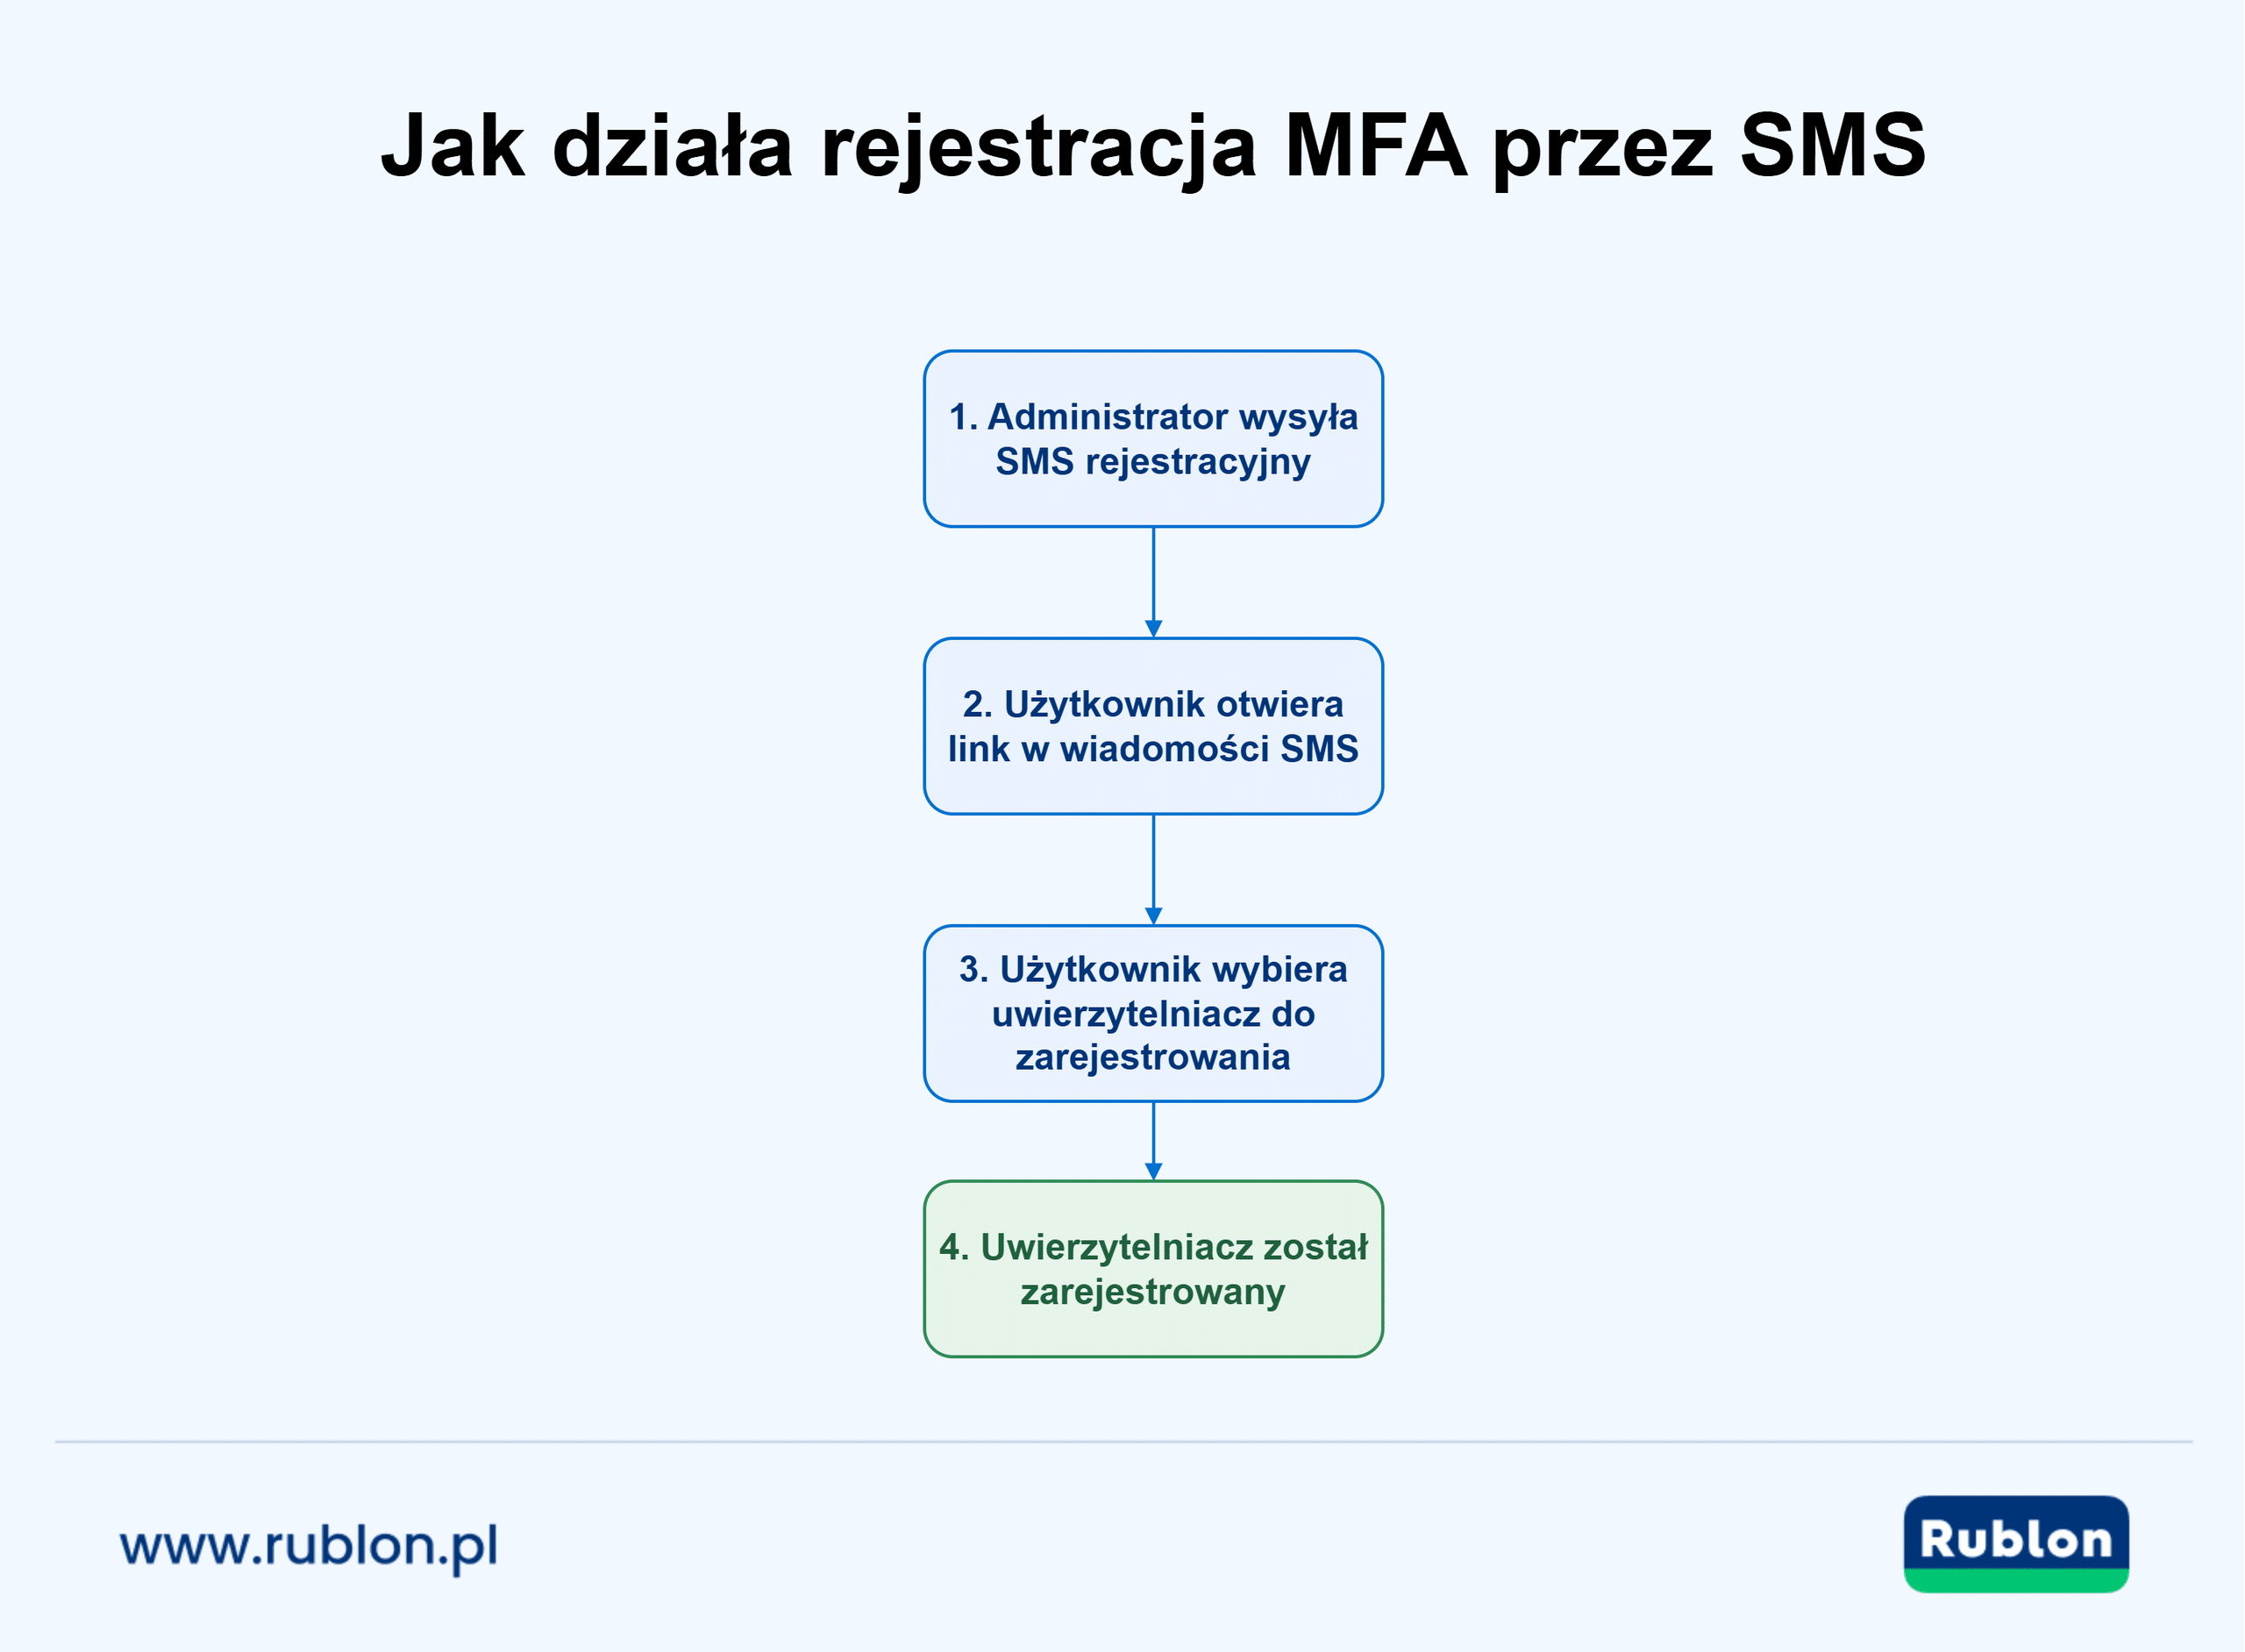
Rejestracja uwierzytelniaczy MFA przez SMS zapewnia administratorom dodatkowy sposób inicjowania samodzielnej rejestracji przez użytkowników. Zamiast wysyłać link rejestracyjny wyłącznie pocztą elektroniczną lub czekać, aż użytkownik zaloguje się do chronionej aplikacji, organizacja może wysłać link na telefon komórkowy użytkownika. Użytkownik otwiera link otrzymany w wiadomości SMS i rejestruje uwierzytelniacze dozwolone przez politykę organizacji, takie jak mobilna aplikacja uwierzytelniająca, aplikacja TOTP innej firmy, klucz dostępu, klucz bezpieczeństwa czy numer telefonu.
Co ważne, SMS rejestracyjny służy do dostarczenia instrukcji umożliwiających rozpoczęcie procesu konfiguracji. Nie jest tym samym co metoda uwierzytelniania SMS i nie wymaga od użytkownika wybrania kodów SMS jako przyszłej metody uwierzytelniania MFA.
Jak wysłać SMS rejestracyjny w rozwiązaniu Rublon MFA?
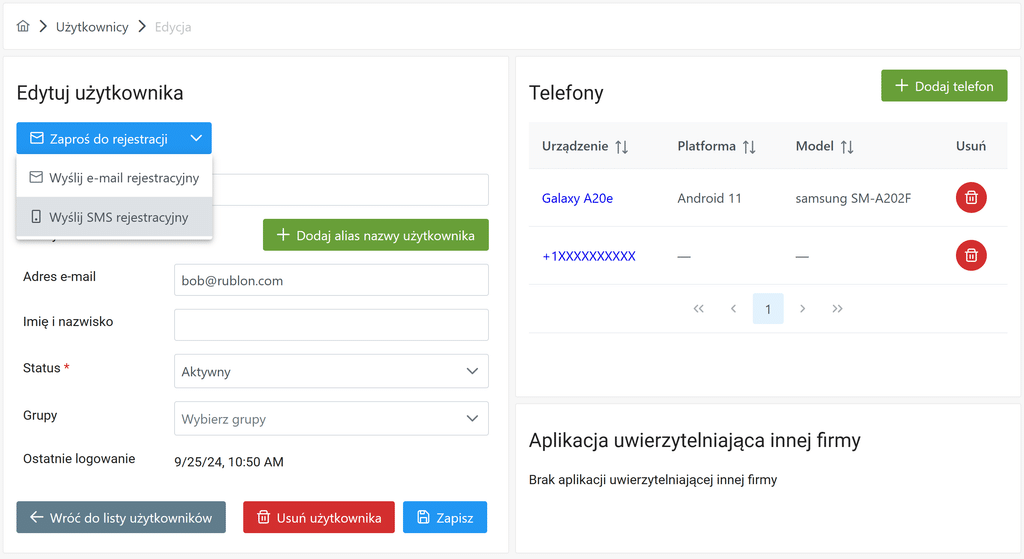
Administrator może wysłać SMS rejestracyjny z poziomu konsoli Rublon Admin Console do użytkownika, którego profil zawiera numer telefonu komórkowego, pod warunkiem że organizacja ma kredyty telefoniczne. Użytkownik otrzymuje wiadomość SMS z linkiem rejestracyjnym, otwiera go i wykonuje samodzielną rejestrację w celu dodania uwierzytelniacza.
Dokładny opis procedury administratora i wygląd aktualnego interfejsu znajdziesz w Jak wysłać SMS rejestracyjny w konsoli Rublon Admin Console?.
Co to jest rejestracja uwierzytelniaczy MFA przez SMS?
Rejestracja uwierzytelniaczy MFA przez SMS to proces, w którym platforma do zarządzania tożsamością lub platforma MFA wysyła na telefon komórkowy użytkownika link do rejestracji uwierzytelniacza. Po otwarciu linku użytkownik wykonuje wyświetlane instrukcje i rejestruje uwierzytelniacz.
Proces ten rozdziela dwa zadania:
- Zapewnienie dostępu do procesu rejestracji. Wiadomość SMS kieruje właściwego użytkownika do procesu konfiguracji.
- Rejestrowanie uwierzytelniacza. Użytkownik dodaje aplikację, klucz dostępu, klucz bezpieczeństwa, numer telefonu lub inny uwierzytelniacz, który będzie używany podczas kolejnych logowań.
Powyższe rozróżnienie jest ważne, ponieważ kanał użyty do dostarczenia linku do rejestracji uwierzytelniacza MFA nie określa siły ostatecznie zarejestrowanego uwierzytelniacza. Użytkownik może otrzymać link rejestracyjny w wiadomości SMS, a następnie zarejestrować odporny na phishing klucz dostępu FIDO2 lub klucz bezpieczeństwa FIDO2. Z kolei otrzymanie linku pocztą elektroniczną nie oznacza, że zarejestrowany uwierzytelniacz jest oparty na poczcie elektronicznej.
SMS rejestracyjny a uwierzytelnianie MFA oparte na wiadomościach SMS
SMS rejestracyjny i uwierzytelnianie oparte na wiadomościach SMS dotyczą różnych etapów cyklu życia tożsamości.
| Obszar | SMS rejestracyjny | Uwierzytelnianie MFA oparte na wiadomościach SMS |
| Główny cel | Rozpoczęcie rejestracji uwierzytelniacza | Weryfikacja próby logowania |
| Typowa zawartość | Link do procesu rejestracji | Kod jednorazowy lub link zatwierdzający |
| Częstotliwość | Zwykle podczas początkowej konfiguracji lub ponownej rejestracji | Potencjalnie przy każdym żądaniu uwierzytelnienia MFA |
| Rezultat dla użytkownika | Uwierzytelniacz zostaje zarejestrowany | Próba uwierzytelnienia zostaje zatwierdzona |
| Metoda uwierzytelniania używana podczas kolejnych logowań | Dowolny uwierzytelniacz dozwolony przez organizację i obsługiwany przez chronioną aplikację | Link SMS lub Kod SMS |
Niniejsze rozróżnienie zapobiega częstemu nieporozumieniu. Umożliwienie użytkownikom samodzielnego rejestrowania uwierzytelniaczy za pomocą linku otrzymanego w wiadomości SMS nie oznacza, że organizacja musi korzystać z jednorazowych kodów SMS podczas kolejnych uwierzytelnień.
Jak wytyczne instytutu NIST odnoszą się do SMS-ów rejestracyjnych?
Dokument NIST SP 800-63B klasyfikuje wykorzystanie publicznej komutowanej sieci telefonicznej (PSTN) do uwierzytelniania poza pasmem jako ograniczone. Ograniczenie to dotyczy korzystania z sieci PSTN w ramach procedury uwierzytelniania. SMS rejestracyjny pełni inną rolę: dostarcza ważny przez ograniczony czas link służący do zarejestrowania uwierzytelniacza, który będzie używany później. To rozróżnienie nie sprawia, że link rejestracyjny jest pozbawiony ryzyka, ani nie zapewnia zgodności z odrębnymi wymaganiami instytutu NIST dotyczącymi powiązania uwierzytelniacza. Organizacje powinny kontrolować cykl życia numerów telefonów, chronić procesy rejestracji i ponownej rejestracji oraz zachęcać użytkowników do rejestrowania silnych uwierzytelniaczy obsługiwanych przez ich aplikacje.
Jak działa samodzielna rejestracja uwierzytelniaczy MFA przez SMS?
Dokładny wygląd interfejsu zależy od platformy, ale typowy proces w rozwiązaniu Rublon MFA obejmuje następujące kroki:
- Administrator tworzy lub synchronizuje konto użytkownika.
- Administrator dodaje numer telefonu komórkowego użytkownika do jego profilu.
- Administrator wysyła użytkownikowi link rejestracyjny w wiadomości SMS.
- Użytkownik otwiera link i rejestruje wybrany uwierzytelniacz.
- Administrator potwierdza ukończenie rejestracji na podstawie Dzienników aktywności oraz obecności uwierzytelniacza w konsoli Rublon Admin Console.
Proces zapewnia użytkownikowi bezpośrednią kontrolę nad rejestracją uwierzytelniacza, a administratorowi pozwala kontrolować, kto otrzymuje link rejestracyjny i jakie typy uwierzytelniaczy są dostępne.
W zależności od platformy i polityki użytkownicy mogą zarejestrować mobilną aplikację uwierzytelniającą, aplikację TOTP innej firmy, klucz dostępu FIDO2, klucz bezpieczeństwa FIDO2, klucz YubiKey OTP, numer telefonu lub inny obsługiwany uwierzytelniacz.
Darmowy Trial Rublon MFA →
Dlaczego warto używać osobnego kanału rejestracji uwierzytelniaczy MFA dla poczty internetowej?
Poczta internetowa jest jednym z najbardziej oczywistych przypadków użycia rejestracji uwierzytelniaczy MFA przez SMS. Załóżmy, że organizacja przygotowuje się do zabezpieczenia za pomocą uwierzytelniania MFA aplikacji Outlook Web App, usługi Microsoft 365, klienta Roundcube lub innej skrzynki pocztowej dostępnej przez przeglądarkę. Jeśli organizacja wysyła początkowy link rejestracyjny wyłącznie do tej samej skrzynki pocztowej, proces konfiguracji staje się zależny od chronionego systemu.
Po wdrożeniu wymogu MFA użytkownicy mogą stracić dostęp do poczty, a jakikolwiek problem z samą usługą e-mail uniemożliwi dostarczenie instrukcji rejestracji. Przejęcie skrzynki stwarza ryzyko przejęcia takiej wiadomości. Z kolei nowi pracownicy często muszą skonfigurować uwierzytelniacz, zanim w ogóle otrzymają dostęp do firmowego konta pocztowego. Ponadto e-mail z prośbą o zabezpieczenie skrzynki wysłany na tę samą skrzynkę może budzić podejrzliwość i dezorientować.
Wysłanie linku rejestracyjnego SMS-em na zweryfikowany numer telefonu użytkownika tworzy niezależny kanał komunikacji. Użytkownik nie musi logować się do chronionej skrzynki, aby rozpocząć konfigurację. Zmniejsza to zależność od jednego systemu i ułatwia wytłumaczenie całego procesu: wiadomość SMS inicjuje konfigurację, a nowo zarejestrowany uwierzytelniacz zabezpiecza późniejszy dostęp do poczty.
Rozdzielenie kanałów nie oznacza jednak automatycznie lepszej weryfikacji tożsamości. Numery telefonów mogą być nieaktualne, przekazane przez operatora nowym abonentom albo przejęte w wyniku ataków typu SIM-swap czy Account Takeover. Organizacja nadal potrzebuje bezpiecznego i wiarygodnego procesu zbierania, weryfikacji, aktualizowania oraz usuwania numerów.
Gdy chronioną aplikacją jest poczta internetowa, SMS rejestracyjny pozwala uniknąć zależności od tej samej skrzynki odbiorczej, którą ma zabezpieczać uwierzytelnianie MFA. Zobacz, jak rejestrować użytkowników poczty internetowej w rozwiązaniu MFA za pomocą wiadomości SMS rejestracyjnych. Szerszy scenariusz wdrożenia opisano na stronie przedstawiającej, jak rozwiązanie Rublon MFA pomaga organizacjom zabezpieczać dostęp do systemów poczty elektronicznej za pomocą uwierzytelniania MFA
Kiedy warto użyć linku rejestracyjnego wysyłanego w wiadomości SMS?
Poczta internetowa to dobry przykład, ale rejestracja uwierzytelniaczy za pomocą wiadomości SMS przydaje się również w innych scenariuszach wdrożenia.
1. Użytkownicy nie mają jeszcze dostępu do firmowej poczty elektronicznej
Nowi i sezonowi pracownicy, kontraktorzy czy zewnętrzni współpracownicy często muszą przejść proces rejestracji, zanim zostaną włączone ich skrzynki pocztowe czy dostęp do wewnętrznych systemów. Link przesłany w wiadomości SMS pozwala rozpocząć konfigurację bez konieczności posiadania aktywnej skrzynki firmowej.
2. Integracja nie obsługuje widoku Rublon Prompt
Niektóre integracje z sieciami VPN, pulpitami zdalnymi, wierszem poleceń i starszymi systemami nie obsługują widoku Rublon Prompt. W rezultacie użytkownicy nie mogą otworzyć widoku Manage Authenticators (Zarządzaj uwierzytelniaczami) podczas logowania. Zamiast tego administrator może wysłać e-mail rejestracyjny lub SMS rejestracyjny z poziomu konsoli Rublon Admin Console, aby użytkownik mógł zarejestrować uwierzytelniacz przed rozpoczęciem wymuszania uwierzytelniania MFA. SMS rejestracyjny jest szczególnie przydatny, gdy poczta elektroniczna jest niedostępna lub organizacja chce użyć kanału innego niż chroniona skrzynka pocztowa.
3. Organizacja chce etapowo wdrożyć uwierzytelnianie MFA
Administratorzy mogą wysłać linki rejestracyjne do grupy pilotażowej, potwierdzić, że użytkownicy zarejestrowali uwierzytelniacze, a następnie etapowo rozszerzać wdrożenie. Pomaga to wykryć problemy związane z dostarczaniem, politykami i pomocą techniczną przed rozpoczęciem wymuszania uwierzytelniania MFA dla większej grupy użytkowników.
4. Dostarczanie wiadomości e-mail jest zawodne lub nieodpowiednie
Filtry poczty elektronicznej, kwarantanna, pełne skrzynki lub opóźnienia w tworzeniu kont mogą zakłócać proces rejestracji prowadzony za pomocą poczty elektronicznej. Wiadomości SMS stanowią alternatywę, jeśli organizacja ma zweryfikowane numery telefonów i dostępny jest odpowiedni zasięg sieci.
Porównanie kanałów rejestracji
Nie ma jednej uniwersalnej metody rejestracji, która sprawdzi się u wszystkich użytkowników. Niezawodne wdrożenie MFA oferuje zazwyczaj więcej niż jedną kontrolowaną ścieżkę.
| Sposób rejestracji | Najlepsze zastosowanie | Główne ograniczenie |
| SMS rejestracyjny | Ochrona poczty internetowej, rejestracja wstępna, użytkownicy korzystający głównie z urządzeń mobilnych, użytkownicy bez dostępu do skrzynki pocztowej | Wymaga prawidłowego i kontrolowanego numeru telefonu komórkowego, dostępnych kredytów telefonicznych oraz niezawodnego dostarczania wiadomości SMS |
| E-mail rejestracyjny | Użytkownicy z zaufanym dostępem do skrzynki pocztowej i ustalonym procesem wdrażania za pomocą poczty elektronicznej | Zależy od dostępności poczty elektronicznej i bezpieczeństwa skrzynki pocztowej |
| Samodzielna rejestracja w widoku Zarządzaj uwierzytelniaczami | Użytkownicy logujący się przez integracje obsługujące widoki Rublon Prompt i Zarządzaj uwierzytelniaczami | Niedostępna w integracjach, które nie obsługują widoku Rublon Prompt |
Najlepsze praktyki bezpieczeństwa dotyczące rejestracji uwierzytelniaczy przez SMS
Rejestracja uwierzytelniacza to operacja krytyczna z punktu widzenia bezpieczeństwa. Jeśli atakujący zainicjuje ten proces dla innego użytkownika lub przechwyci proces innego użytkownika, uzyska możliwość przypisania własnego uwierzytelniacza do konta ofiary. Całą ścieżkę rejestracji należy traktować jako część systemu uwierzytelniania, a nie jak zwykłą wiadomość marketingową.
1. Zweryfikuj numer telefonu przed wysłaniem linku
Korzystaj z kontrolowanego procesu działu kadr, zweryfikowanego wpisu w katalogu lub profilu potwierdzonego przez administratora. Nigdy nie wysyłaj linku rejestracyjnego na numer skopiowany ze niezweryfikowanego zgłoszenia do działu pomocy. Kontroluj sposób zatwierdzania zmian numerów.
2. Poinformuj użytkowników, czego mogą się spodziewać
Przed wdrożeniem wyjaśnij, kiedy zostanie dostarczony SMS rejestracyjny, kto go wysyła, jaką domenę otwiera link oraz jakich informacji proces nigdy nie wymaga. Pomoże to użytkownikom rozpoznać smishing.
3. Chroń proces rejestracji i zmiany uwierzytelniaczy
Linki rejestracyjne rozwiązania Rublon MFA wygasają po 48 godzinach. Użytkownicy nie powinni ich przekazywać dalej. Przed wysłaniem nowego linku rejestracyjnego lub zezwoleniem na zamianę uwierzytelniacza postępuj zgodnie z zatwierdzonym w organizacji procesem weryfikacji tożsamości użytkownika.
4. Preferuj silne uwierzytelniacze podczas kolejnych prób dostępu
SMS pozwala dostarczyć link, nie stając się przy tym długoterminową metodą uwierzytelniania. W przypadku systemów zawierających dane wrażliwe oraz kont uprzywilejowanych priorytetem powinny być klucze dostępu (passkeys) i klucze bezpieczeństwa FIDO2. Zgodnie z wytycznymi NIST SP 800-63B na poziomie AAL2 weryfikatory muszą oferować co najmniej jedną metodę uwierzytelniania odporną na phishing, z kolei poziom AAL3 wymaga rozwiązania odpornego na phishing z nieeksportowalnym kluczem prywatnym. Agencja CISA również zaleca stosowanie MFA odpornego na phishing.
5. Zapewnij alternatywne sposoby rejestracji
Nie każdy użytkownik ma telefon komórkowy, niezawodny zasięg sieci czy pozwolenie na używanie urządzenia osobistego do pracy. Zapewnij alternatywne sposoby rejestracji, takie jak e-mail rejestracyjny i samodzielna rejestracja w widoku Zarządzaj uwierzytelniaczami, użytkownikom, którzy nie mogą otrzymać SMS-a rejestracyjnego. Zdefiniuj obsługiwany przez administratora lub dział pomocy proces postępowania z wyjątkami.
6. Monitoruj działania związane z rejestracją
Korzystaj z Dzienników audytu, aby przeglądać działania administratorów, z Dzienników aktywności, aby przeglądać rejestracje i usunięcia uwierzytelniaczy, oraz z Dzienników telefonicznych, aby przeglądać zdarzenia rejestracji przez SMS i wykorzystanie kredytów telefonicznych. Sprawdzaj powtarzające się wiadomości rejestracyjne i nieoczekiwane zmiany uwierzytelniaczy.
Poznaj powiązane przypadki użycia dotyczące bezpieczeństwa poczty elektronicznej i rejestracji uwierzytelniaczy MFA
Często zadawane pytania
Czy użytkownicy mogą samodzielnie rejestrować uwierzytelniacze MFA przez SMS?
Tak. Platforma MFA, taka jak rozwiązanie Rublon MFA, może wysłać użytkownikowi link w wiadomości SMS, który otwiera proces samodzielnej rejestracji uwierzytelniaczy i umożliwia użytkownikowi zarejestrowanie uwierzytelniaczy dozwolonych przez politykę organizacji.
Czy za pomocą linku rejestracyjnego wysłanego przez SMS można zarejestrować klucz dostępu?
Tak, jeśli obsługują to platforma MFA, przeglądarka, urządzenie i polityka. W rozwiązaniu Rublon MFA wiadomość SMS otwiera proces konfiguracji, podczas którego można utworzyć klucz dostępu. Dowiedz się więcej o kluczach dostępu i kluczach bezpieczeństwa zgodnych ze standardem FIDO2 oraz o tym, jak zarejestrować klucz dostępu zgodny ze standardem FIDO2 w rozwiązaniu Rublon MFA.
Czy SMS rejestracyjny to to samo co kod SMS (SMS OTP)?
Nie. SMS rejestracyjny rozpoczyna rejestrację uwierzytelniacza. Kod SMS to kod jednorazowy (OTP) używany do zatwierdzania próby uwierzytelnienia. Użytkownik, który otrzyma SMS rejestracyjny, może zamiast korzystania z kodów SMS zarejestrować aplikację mobilną, klucz dostępu, klucz bezpieczeństwa lub inny obsługiwany uwierzytelniacz.
Czy rejestracja przez SMS jest lepsza niż rejestracja pocztą elektroniczną?
Rejestracji przez SMS nie należy uznawać za bezpieczniejszą niż rejestracja za pomocą e-maila rejestracyjnego. Wiadomości SMS są narażone na zagrożenia, takie jak zamiana karty SIM, przeniesienie numeru, przechwycenie wiadomości i nieuprawniony dostęp do telefonu odbiorcy. Dobrze chroniona za pomocą uwierzytelniania MFA skrzynka pocztowa może zapewniać bezpieczniejszy kanał dostarczania. Głównym powodem wyboru wiadomości SMS rejestracyjnej jest oddzielenie kanałów: użytkownik nie ma dostępu do poczty elektronicznej lub sama skrzynka pocztowa jest zabezpieczanym zasobem. Niezależnie od kanału dostarczania uwierzytelniacz zarejestrowany za pomocą linku rejestracyjnego określa sposób weryfikowania kolejnych logowań przez użytkownika.
Czy organizacje powinny utrzymywać więcej niż jeden uwierzytelniacz na użytkownika?
Tak. Jeśli polityka na to pozwala, zarejestrowanie zapasowego uwierzytelniacza może ograniczyć liczbę blokad dostępu w przypadku zgubienia telefonu, niedostępności aplikacji lub uszkodzenia klucza bezpieczeństwa. Dokument NIST SP 800-63B zaleca zachęcanie użytkowników do utrzymywania co najmniej dwóch odrębnych środków uwierzytelniania i wymaga, aby dostawcy usług poświadczeń stosujący jego wymagania umożliwiali powiązanie wielu uwierzytelniaczy z kontem.
Czy rejestracja przez SMS w rozwiązaniu Rublon MFA wymaga kredytów telefonicznych?
Tak. Organizacja musi mieć kredyty telefoniczne, a użytkownik musi mieć numer telefonu komórkowego w swoim profilu w konsoli Rublon Admin Console, zanim administrator będzie mógł wysłać SMS rejestracyjny.
Jak długo jest ważny link rejestracyjny rozwiązania Rublon MFA?
Link rejestracyjny rozwiązania Rublon MFA jest ważny przez 48 godzin. Jeśli użytkownik otworzy go po wygaśnięciu, administrator musi wysłać nowy e-mail rejestracyjny lub SMS rejestracyjny.
Rejestracja przez SMS zwiększa elastyczność wdrożenia MFA
Samodzielna rejestracja MFA sprawdza się najlepiej, gdy użytkownicy mogą przejść przez proces konfiguracji, zanim wymóg MFA zablokuje im dostęp. Wysyłanie linku do rejestracji uwierzytelniacza przez SMS daje organizacjom alternatywę dla rejestracji wyłącznie mailowej oraz rejestracji w widoku Zarządzaj uwierzytelniaczami. Sprawdza się to szczególnie przy zabezpieczaniu poczty przez przeglądarkę, przygotowywaniu użytkowników przed wdrożeniem wymogu MFA czy rejestrowaniu osób, które nie mają jeszcze dostępu do firmowej skrzynki.
Z kanału SMS należy jednak korzystać w sposób przemyślany. Należy weryfikować numery telefonów, uprzedzać użytkowników o nadchodzącej wiadomości, monitorować zdarzenia rejestracji, zapewnić łatwo dostępne alternatywy oraz zachęcać do stosowania silnych uwierzytelniaczy do codziennego logowania. Dzięki zastosowaniu tych mechanizmów kontroli rejestracja przez SMS zwiększa elastyczność wdrożenia MFA bez ograniczania użytkowników do metod uwierzytelniania opartych na wiadomościach SMS.